Sebastian Juul

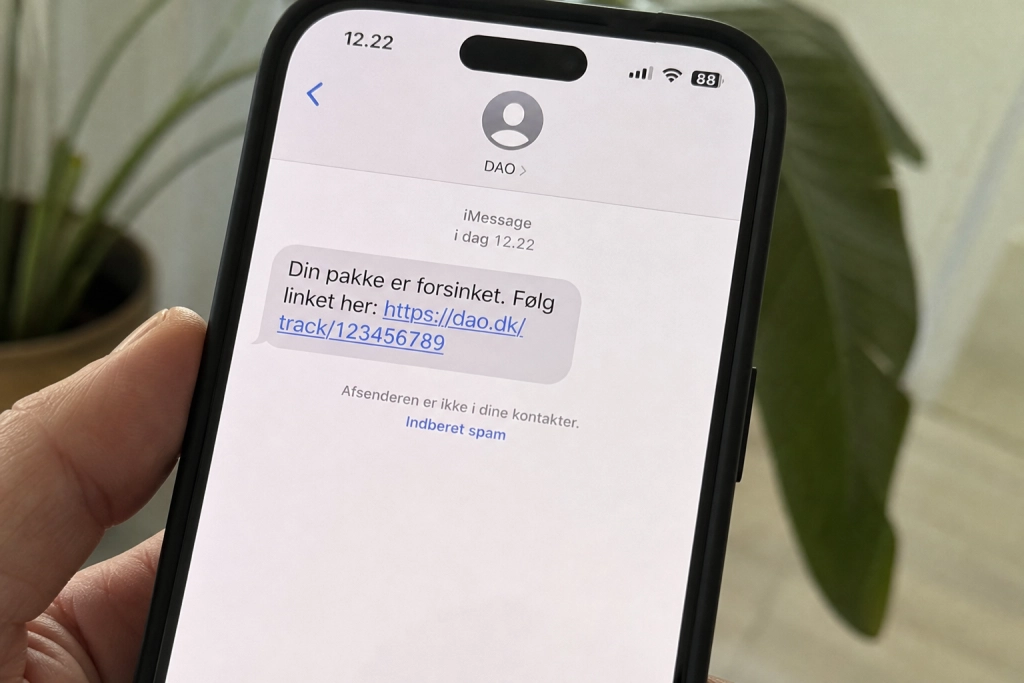
En europæisk svindelbølge sender falske pakke-notifikationer uden om teleselskabernes spamfiltre.
Beskederne ligner stadig en helt almindelig besked fra DAO eller PostNord om en forsinket levering. Forskellen er, at de ikke længere kommer som SMS, men som iMessage på iPhone eller som RCS på Android, og det er præcis den detalje der gør dem farligere end hidtil.
Sikkerhedsfirmaet Whalebone kortlagde i april en koordineret kampagne, hvor svindlere sendte falske pakke-notifikationer i navnet på bud- og postselskaber på tværs af Europa. Whalebone noterede, at DAO i Danmark står på listen over misbrugte navne sammen med posttjenester i Sverige, Holland, Portugal, Spanien, Tyskland, Tjekkiet, Grækenland, Schweiz og Storbritannien. Alene i første halvdel af april registrerede firmaet mere end 1.000 nyregistrerede phishing-domæner, der efterlignede de pågældende selskaber.
Derfor smutter beskederne forbi filteret
En traditionel SMS går gennem teleselskabets netværk, og danske udbydere scanner i stigende grad trafikken for mistænkelige links. iMessage og RCS kører derimod oven på dataforbindelsen og er krypteret ende-til-ende. Netværksoperatørerne kan hverken kigge ind i beskederne eller blokere dem på indhold, forklarer sikkerhedsmediet CyberSecurityNews med henvisning til Google Threat Intelligence Group, der har analyseret et dusin aktive phishing-platforme i det kinesiske undergrundsmiljø.
Samtidig virker en iMessage eller en RCS-besked mere troværdig end en nøgen SMS, fordi formaterne understøtter læsekvitteringer, skrive-indikator, billeder i høj opløsning og gruppechat. Det løfter sandsynligheden for, at modtageren trykker på linket.
Whalebone kobler kampagnen til phishing-pakken Darcula/Magic Cat, en færdig Phishing-as-a-Service-platform med hundredvis af lokaliserede skabeloner. Én enkelt server-IP-adresse hostede 213 falske pakke-domæner mellem november 2025 og april 2026.
Sådan er svindel-flowet
Beskeden påstår typisk, at en pakke ikke kunne leveres, fordi adressen er ufuldstændig eller fordi der mangler et lille gebyr for omlevering. Det lille beløb er bevidst valgt: Whalebone nævner eksempler helt ned til 9 kroner, hvilket får færre til at reagere skeptisk.
Trykker man på linket, lander man på en side, der er bygget til at ligne det rigtige bud- eller postselskab. Her bedes man om navn, adresse, telefonnummer og kortoplysninger. I samme sekund triggerer svindlerne en reel kode fra ens bank eller MitID, som siden så beder modtageren indtaste “for at bekræfte leveringen”. Dermed omgår de to-faktor-sikringen, og pengene kan trækkes eller kortet lægges ind i en digital wallet hos svindleren.
Tre kendetegn, der afslører svindlen
Afsenderen er et udenlandsk nummer eller en e-mailadresse. Ægte beskeder fra DAO, PostNord eller GLS kommer fra en normal dansk afsender eller et firmanavn, aldrig fra et udenlandsk nummer eller en lang bogstavkombination med snabel-a.
Beskeden beder om betaling via et link. Hverken DAO eller PostNord opkræver gebyrer gennem et link i en besked, og en opfordring til at betale et småbeløb for at få pakken ud er i praksis altid svindel.
Linket har et forkert eller sært domæne. Svindlernes adresser ligner typisk det rigtige firmanavn, men ender på fx .as eller en ukendt topdomæne-endelse. Tjek domænet før du klikker, eller endnu bedre: åbn selv bud-appen eller selskabets hjemmeside og slå pakken op dér.
Politiets Nationale Center for It-Kriminalitet modtog 1.367 anmeldelser om falske pakke-sms’er på én måned.