Sebastian Juul

Politiet modtog i juni flere anmeldelser om falske pakke-sms’er end nogen anden måned, siden målingen begyndte.
Bag bølgen står organiserede svindlere, som udgiver sig for at være danske fragtfirmaer og lokker ofrene ind på kopi-sider, hvor både kortoplysninger og MitID kan ryge direkte videre til udlandet.
Nationalt Center for It-Kriminalitet (NCIK) registrerede i juni 2026 i alt 1.367 anmeldelser af sms-svindel. Det er det højeste tal, siden centret begyndte at tælle i januar 2022, og langt over 445 anmeldelser i april og 394 i maj. I juni året før lå tallet på 187.
“Juni nu er den måned, hvor vi har modtaget flest anmeldelser om falske sms-beskeder, siden vi begyndte at måle på det,” siger Kresten Munksgaard, afdelingsleder for forebyggelse, analyse og digital patruljering hos NCIK, til TV 2.
PostNord-toldgebyr og DAO-adresse
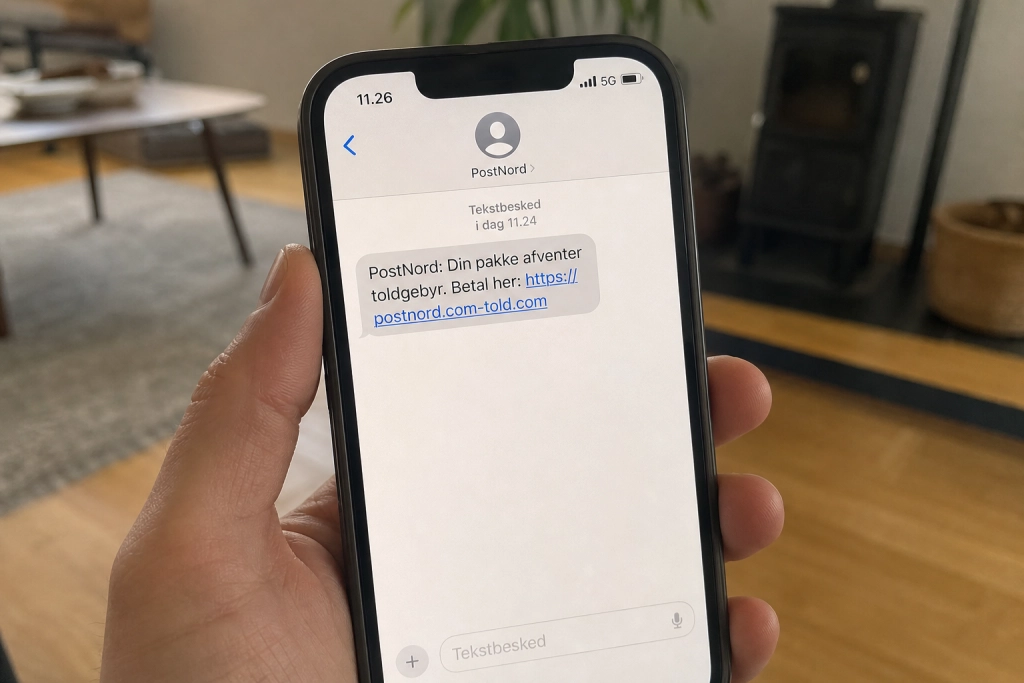
De falske sms’er er næsten altid pakket ind i den samme fortælling. I DAO-udgaven bliver modtageren bedt om at udfylde “manglende eller forkert adresse” efter et forgæves leveringsforsøg. I PostNord-udgaven er krogen typisk et lille toldgebyr, som skal betales via et link, før pakken kan udleveres, oplyser Den Offentlige med henvisning til politiets tal.
Beløbet er bevidst lavt. En regning på 29 eller 49 kroner er lille nok til, at mange trykker uden at tænke sig om, og stort nok til, at svindleren får en kortindtastning, og dermed muligheden for at trække betydeligt større beløb bagefter.
Afsenderfeltet ser samtidig helt rigtigt ud. Teknikken hedder sms-spoofing og lader svindleren skrive stort set hvad som helst i afsender-navnet. I DAO-sagen placerer bagmændene de falske beskeder i den eksisterende sms-tråd fra ægte DAO-leveringer, så de glider ned mellem rigtige notifikationer.
48 falske DAO-domæner sporet til Kina
Mediet Tjekdet har kortlagt mindst 48 forskellige kopi-domæner, der imiterer DAO’s rigtige adresse dao.as. Flertallet ligger på en enkelt server hos “Shenzhen Tencent Computer Systems Company Limited” i Kina, og alle er registreret siden starten af marts 2026.
Domænerne ligner det ægte lige nok til at narre et travlt øje: as-dao.icu, dao-assion.icu, daoipost.icu, daopst.icu, daoteams.com, daoios.icu og daoosi.icu er blandt dem, Tjekdet har fundet. Fælles for dem er enten en skæv endelse som .icu eller en forvrænget bogstavrækkefølge på et .com-domæne, frem for DAO’s egen .as-adresse.
“Svindel med falske hjemmesider er desværre noget, mange virksomheder bliver udsat for, og det er en type svindel, der er meget svær at bekæmpe,” siger Niels Søby Vesterager, it-sikkerhedschef hos DAO, til Tjekdet.
Sådan ser du forskel
Hovedreglen er enkel: ægte fragtfirmaer sender aldrig et betalingslink direkte i en sms. Står der “betal gebyr nu” eller “indtast adresse her” med et link, er det svindel, uanset hvor pænt afsendernavnet ser ud. Det samme gælder sms’er, der skaber tidspres med formuleringer som “pakken returneres om 24 timer”.
Politiets anbefaling er at lade være med at trykke på linket og i stedet taste pakke-nummeret ind på fragtfirmaets egen hjemmeside i browseren. Der oplyser både PostNord og DAO om verserende svindelbølger på forsiden, og det er stedet, hvor eventuelle reelle gebyrer skal betales.
Det samme princip gælder i øvrigt falske opkald, som Erhvervsstyrelsen fra 1. januar 2026 har beordret teleselskaberne at blokere. Reglen dækker ikke sms-trafikken, så selv efter blokaden står sms-vejen stadig åben for svindlerne.
Hvis du allerede har trykket
Har du udfyldt kortoplysninger på en kopi-side, skal du ringe til din bank med det samme og få kortet spærret. Mange af svindlernes forsøg på at hæve penge sker inden for få minutter, og banken kan ofte nå at stoppe transaktionen, hvis du reagerer hurtigt.
Har du logget ind med MitID på siden, bør du desuden spærre MitID via den officielle app eller på mitid.dk og anmelde forholdet til politiet. NCIK vurderer, at det reelle antal angreb er langt højere end anmeldelserne viser, fordi mange danskere sletter beskederne uden at melde dem, og den samme adfærd gør svindlerne sværere at finde og retsforfølge.