Sebastian Juul

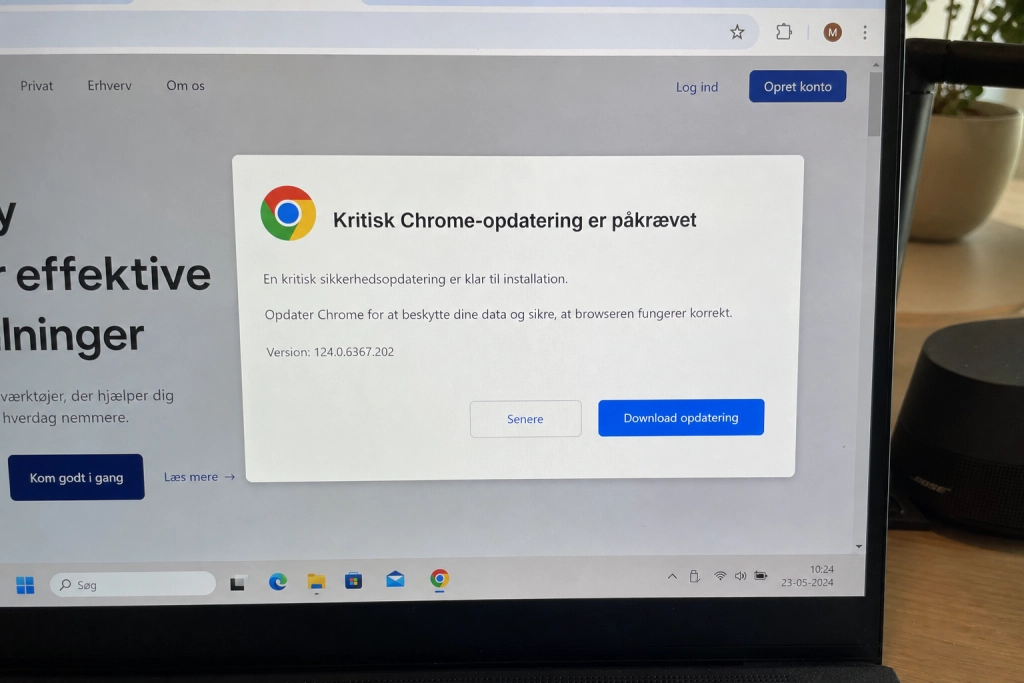
Pop op-beskeder om kritiske Chrome-opdateringer kommer ikke fra Google, men fra kaprede udvidelser der prøver at narre dig til at køre skadelige filer.
Alarmen lyder fra sikkerhedsfirmaet Socket, der har afdækket en kampagne hvor angribere køber lovlige Chrome-udvidelser op og presser malware ud til brugerne gennem Chrome Web Stores egen opdateringskanal. En af de ramte udvidelser havde omkring 70.000 brugere, inden Google fjernede den.
Mønsteret er altid det samme. En pop op dukker op i browseren og hævder, at adgangen til websider er blokeret, indtil du opdaterer. Du bliver bedt om at hente en fil, typisk et .vbs-script eller en .exe, som i virkeligheden er malwaren, der skal infiltrere din computer.
Sådan ser den ægte opdatering ud
Google Chrome opdaterer sig selv i baggrunden. Du bliver aldrig bedt om at hente en opdaterings-fil fra en webside eller en pop op. Vil du tjekke, om din Chrome er på nyeste version, skal du gå ind i browseren selv: klik på menuen i hjørnet, vælg “Hjælp” og derefter “Om Google Chrome”. Siden henter automatisk en opdatering, hvis der er en, og beder dig genstarte browseren.
Alt andet er mistænkeligt. Fox News peger på netop den fremgangsmåde som det eneste sikre tjek, og understreger at websider der tilbyder Chrome-downloads skal få alarmklokkerne til at ringe.
Vi har tidligere dækket, hvordan en kritisk Chrome-opdatering lukker alvorlige sikkerhedshuller, og det er den slags opdateringer, du selv skal igangsætte inde fra browseren, ikke klikke dig til via en pop op.
Udvidelser bliver solgt og våbengjort
Det smarte ved angrebet er, at malwaren ikke kommer fra en skummel hjemmeside. Den kommer fra en udvidelse, du selv har installeret og måske brugt i årevis uden problemer.
Socket beskriver i sin kortlægning af kampagnen, hvordan angriberne køber lovlige udvidelser gennem ExtensionHub, en markedsplads for ejerskifte af browser-udvidelser. Når handlen er gennemført, skubber de en opdatering ud via Chrome Web Store, som nu indeholder skadelig kode. For eksisterende brugere ligner det bare en helt almindelig udvidelses-opdatering.
Kampagnen omfatter 19 udvidelser til Chrome og Edge. Fem var tidligere lovlige udvidelser, der blev overtaget, mens de øvrige 14 blev udviklet af angriberne og lagt op som rene, før de senere blev opdateret med malware. Den mest udbredte var “Enable Right Click & Copy, Smart Unlock + OCR”, der oprindeligt blev lavet af udvikleren PreppHint og nåede omkring 70.000 brugere i Chrome plus 10.000 i Edge, inden den blev fjernet.
Udvidelserne kan stjæle logins, kodeord, kreditkortoplysninger, kryptovaluta-nøgler og browser-historik. Nogle af dem viser også de falske “opdater Chrome”-pop ops, der har givet kampagnen opmærksomhed. Problemet er ikke isoleret: tidligere i år fandt Socket 108 ondsindede Chrome-udvidelser fra fem forskellige udgivere, der tilsammen havde omkring 20.000 installationer og sendte stjålne data videre til den samme operatør.
Ryd op i dine udvidelser
Gå ind i Chrome og skriv chrome://extensions i adressefeltet. Her ser du hver eneste udvidelse, du har installeret. Fjern alt, du ikke genkender, ikke bruger eller ikke stoler på. Vær særligt opmærksom på udvidelser, der pludselig har bedt om nye tilladelser, eller som er skiftet udgiver.
Google har siden Chrome 117 bygget en advarsel ind i browserens Safety Check-funktion, der giver dig besked, når en udvidelse er fjernet fra Chrome Web Store på grund af malware. Dukker en sådan advarsel op, skal du fjerne udvidelsen med det samme. Google sletter den ikke automatisk fra din computer.
Har du klikket på en falsk pop op og hentet en fil, så kør en komplet antivirusscanning, skift kodeord til dine vigtigste konti fra en anden enhed og slå to-faktor-godkendelse til, hvis du ikke allerede har gjort det.