
 Sebastian Juul

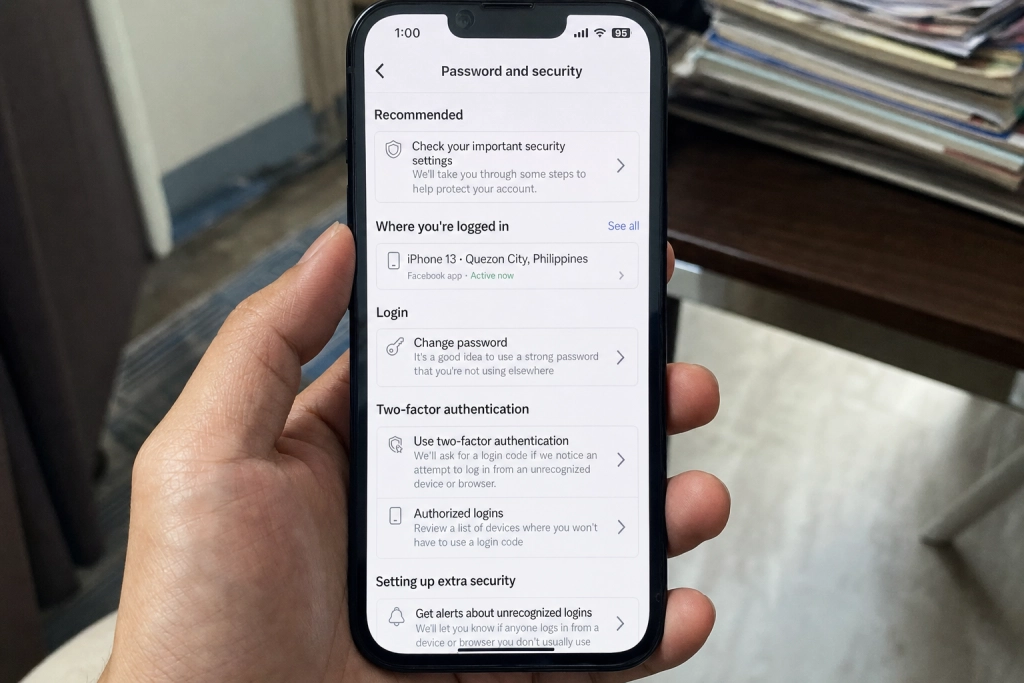
To gratis indstillinger i Facebook stopper langt de fleste kapringsforsøg, før de når din venneliste.
Historierne går igen i enhver dansk venskabskreds: en bekendt har pludselig fået sin Facebook-profil overtaget, og vennerne modtager beskeder om nødlån eller spærrede konti. Facebook er stadig den klart hyppigste krog i dansk online-svindel, og i 2025 havde 46 procent af alle anmeldte svindelsager i Danmark forbindelse til platformen, viser Revoluts årlige rapport om svindel og økonomisk kriminalitet fra marts 2026. Tager man Instagram og WhatsApp med, står Metas tre tjenester for 61 procent af alle anmeldelser, og det er fjerde år i træk, selskabet topper listen.
Mod den klassiske konto-kapring, hvor et stjålet kodeord sælges videre eller bruges direkte til at skrive til ofrets venner, er der to indstillinger, der gør det hele langt sværere. Begge er gratis, tager under fem minutter at slå til og ligger samme sted i Facebooks menuer.
Trin ét: Slå to-faktor-godkendelse til
To-faktor-godkendelse betyder, at der ud over dit kodeord kræves en engangskode, hver gang nogen prøver at logge ind fra en enhed, Facebook ikke genkender. Facebook beskriver selv funktionen som en sikkerhedsfunktion, der hjælper med at beskytte kontoen, og når den er slået til, bliver du bedt om at bekræfte login hver gang en ny browser eller mobil forsøger at komme ind. Har tyven kun dit kodeord og ikke din telefon, kommer han altså ingen vegne.
Du finder funktionen samme sted i app og browser: åbn Indstillinger og fortrolighed, vælg Indstillinger, gå ind i Kontocenter og vælg “Adgangskode og sikkerhed”. Herfra vælges To-faktor-godkendelse, og du bliver bedt om at vælge metode: en SMS-kode til mobilen, en kode fra en godkendelses-app som Google Authenticator, eller en fysisk sikkerhedsnøgle. For de fleste er SMS eller en app rigeligt. Facebook tilbyder samtidig ti såkaldte backup-koder, du kan gemme et sikkert sted, hvis telefonen bliver væk.
Et vigtigt forbehold: metoden stopper tyve, der kun har stjålet dit kodeord, men den stopper ikke dig selv i at udlevere både kode og engangskode på en falsk login-side. Phishing-mails med link til en kopi af Facebook kan stadig snyde dig til at taste begge dele på én gang. Reglen er den samme som på den tilsvarende lås på Google-kontoen: koden skal kun tastes ind på en side, du selv har åbnet, ikke på et link fra en mail.
Trin to: Få besked, hver gang nogen prøver at logge ind
Den anden indstilling er login-advarsler. Her sender Meta en besked, så snart kontoen tilgås fra en ukendt enhed eller en ukendt placering, og advarslen fortæller, hvilken enhed der forsøgte at logge ind, og hvor den befandt sig. Du opdager med andre ord forsøget på minutter i stedet for først, når en bekendt skriver, at din profil opfører sig mærkeligt.
Advarslerne aktiveres samme sted som to-faktor-godkendelsen under “Adgangskode og sikkerhed” i Kontocenter. Vælg menupunktet med beskeder om login, og slå notifikationer til via Facebook, Messenger eller mail. Får du en advarsel om et login, du ikke genkender, kan du i samme flow logge den fremmede enhed ud og tvinge et skift af kodeord med det samme.
Begge indstillinger ligger samme sted, og de to kan sagtens aktiveres i én gang. Når det er gjort, er kodeordet alene ikke længere nok for en kaprer, og du får besked, før skaden sker.
