Sebastian Juul

Tre udbredte svindelgreb rammer danske MobilePay-brugere lige nu, og de koster allerede millioner i 2026.
Alene i første halvår af 2026 registrerede bankerne 2.571 sager om netbanksvindel, og danskerne tabte 38 millioner kroner til svindlerne, oplyser Finans Danmark. Over halvdelen af sagerne starter med et opkald, hvor en kriminel udgiver sig for at være banken eller politiet.
Svindlerne bruger også MobilePay-appen direkte, og de tre fælder nedenfor er dem flest danskere støder på. De er alle lavet, så du handler i et sekund, hvor du ikke har tid til at tænke.
Fælde 1: Den falske sælger på DBA og Marketplace
Varen ligger til en pris, der er markant lavere end andre steder, og sælgeren presser dig til at betale, før du har set tingen. Advarslen gentages hos MobilePay, som fastslår, at man altid skal tjekke, hvem man sender penge til, og aldrig gøre det under pres.
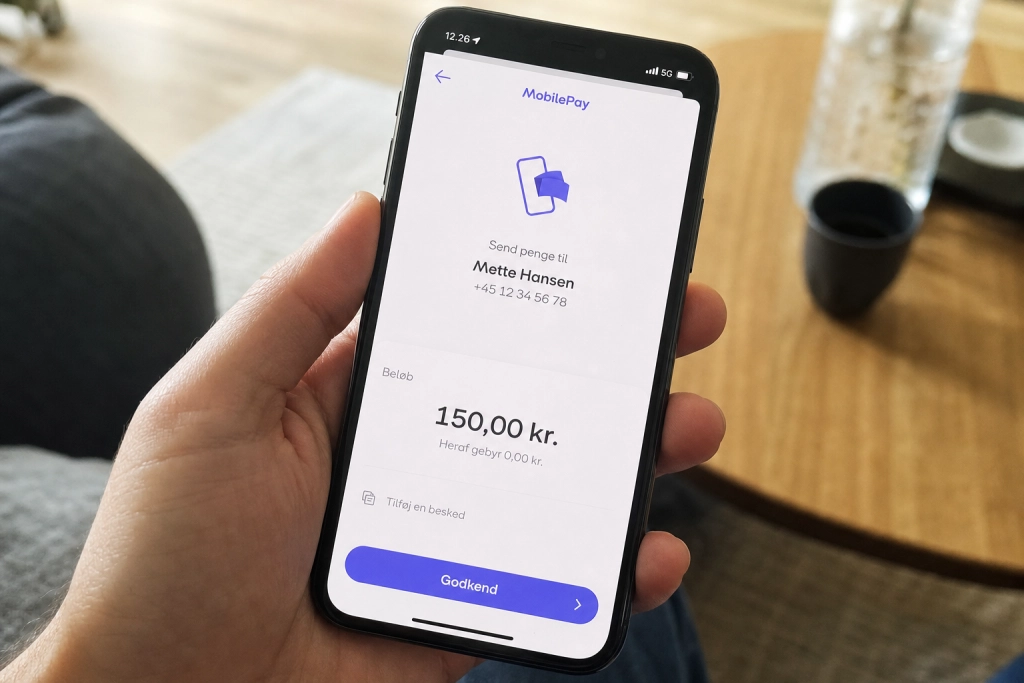
Den konkrete fælde er navnet. Når du modtager en MobilePay-anmodning fra en handel på DBA eller Facebook Marketplace, viser appen det fulde navn på modtageren. Matcher det navn ikke profilen, du har skrevet med, er det et stort rødt flag. Afvis og slet. Pengene kan ikke trækkes tilbage, så snart du har swipet “Send”.
Fælde 2: “Jeg sendte for meget, send tilbage med det samme”
Den klassiske presse-situation lyder sådan her: Nogen skriver, at der er sket en fejl med beløbet, og at du skal godkende eller sende tilbage med det samme. Hvis du har travlt, kan du ende med at betale, selv om du troede, du bekræftede noget harmløst.
Politiet beskriver mønsteret som en kerne-metode i misbrug af betalingsapps, og rådet er enkelt: læs ordet øverst i anmodningen. Står der “Send”, er du ved at betale penge væk, ikke modtage dem. Står der et beløb, du ikke genkender, så afvis.
MobilePay understreger, at man aldrig skal swipe på anmodninger, man ikke kan genkende. Et opkald eller en besked, der insisterer på hastværk, er svindlerens vigtigste våben, og det eneste modtræk er at lægge på og åbne appen selv.
Fælde 3: Opkaldet der dirigerer dig gennem “sikkerhedstjek”
Opkaldet lyder ofte som en automatisk sikkerhedsbesked, og trykker du 1, bliver du stillet videre til en “medarbejder”, der dirigerer dig gennem et falsk sikkerhedstjek, der ender med en godkendt betaling.
Sydøstjyllands Politi har advaret direkte mod denne type opkald og konkluderer kort: Bliver du ringet op af nogen, der tilbyder hjælp til MobilePay, skal du smække røret på med det samme.
MobilePay sender hverken SMS’er, mails eller opkald om, at din konto skal opdateres eller er deaktiveret. Al legitim kommunikation foregår inde i selve appen. Beder nogen dig om MitID-koder, kortoplysninger eller koder over telefonen, er det svindel, uden undtagelse.
Indstillingerne mange glemmer
Appen har værn, som få bruger. De standard-beløbsgrænser, der gælder, er 50.000 kroner om dagen, 100.000 kroner om ugen og 500.000 kroner om året til private.
For de fleste er det langt mere, end man behøver. Du kan via din bank sætte beløbsgrænsen på det kort, der er koblet til MobilePay, markant ned, og det er den enkleste tekniske spærre mod, at et enkelt forkert swipe tømmer kontoen.
Er svindlen allerede sket, kontakt banken og MobilePay-support straks, bloker kort og app, noter tidspunkt, beløb og modtagernavn, og anmeld sagen til politiet via politi.dk under “it-relateret økonomisk kriminalitet”.