Sebastian Juul

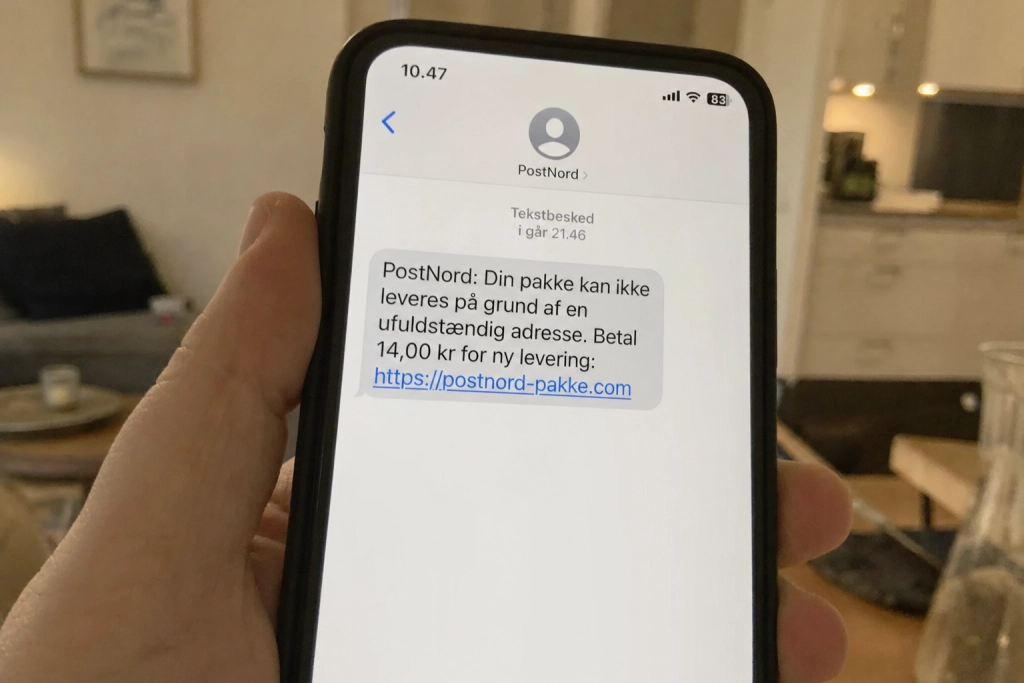
Politiets IT-center registrerede rekordmange fup-SMS’er i sommer, og PostNord-navnet er en af de mest misbrugte kroge.
Beskeden ser uskyldig ud: en pakke ligger klar, men mangler betaling af et lille gebyr eller told på få kroner. Klikker du på linket og indtaster kortoplysningerne, giver du reelt svindlerne adgang til din konto.
Alene i juni 2026 modtog Nationalt Center for It-kriminalitet (NCIK) under NSK 1.367 anmeldelser om fup-SMS’er, oplyste centret til TV 2. Det er det højeste antal, siden politiet begyndte at måle på det i januar 2022, og en markant stigning fra 445 anmeldelser i april og 394 i maj.
“Det vi har set, er, at juni nu er den måned, hvor vi har modtaget flest anmeldelser om falske sms-beskeder”, siger Kresten Munksgaard, afdelingsleder for Forebyggelse, Analyse og Digital Patruljering hos NCIK. Til sammenligning lå tallet på 187 anmeldelser i juni året før.
Sådan er svindlen skruet sammen
Beskederne udgiver sig for at komme fra PostNord, DAO eller andre kendte pakkefirmaer. I PostNord-versionen påstår afsenderen typisk, at et lille told- eller portogebyr mangler at blive betalt, før pakken kan udleveres. Beløbet er så lavt, at mange klikker uden at tænke sig om, hvorefter kortoplysningerne bliver stjålet på en falsk betalingsside.
DAO-varianten spiller på en anden knap: en besked om at pakken ikke kunne leveres på grund af “manglende eller forkert adresse”, med et link til en falsk side, der ligner det rigtige DAO til forveksling.
Ud over pakkefirmaer misbruger svindlerne også parkeringsselskaberne Q-Park og Apcoa samt appen Min Læge, oplyser NCIK til TV 2.
De konkrete tegn du skal kigge efter
PostNord opfordrer selv til at slette suspekte beskeder uden at klikke og henviser til, at pakkeoplysninger altid kan slås op via track & trace i selskabets egen app. I en pressemeddelelse fra PostNord Danmark understreger kundeservicechef Henrik Larsen: “Vi råder alle til at slette sms’er eller mails, man er i tvivl om”.
Myndighedernes portal Sikker Digital opsummerer de klassiske tegn: sproglige fejl, presset tidsfrist, ukendt afsender, og links med små afvigelser i domænenavnet – et bogstav er skiftet ud, eller domænet slutter på en usædvanlig endelse. Portalen understreger, at man aldrig skal sende personlige oplysninger som bankkontonummer, personnummer eller kodeord via en besked, skriver Sikker Digital.
Et særligt tricky element er såkaldt SMS-spoofing, hvor svindlerne kan skrive “PostNord” i afsenderfeltet. Det betyder, at en falsk besked kan lande i samme SMS-tråd som ægte notifikationer, du tidligere har fået fra selskabet.
Har du allerede klikket
Har du tastet kortoplysninger ind, gælder det om at reagere hurtigt. PostNord anbefaler tre skridt med det samme: spær kortet i din bankapp eller ved at ringe til banken, skift adgangskoder til de konti, du frygter er kompromitteret, og anmeld sagen til politiet.
Anmeldelse af phishing-forsøg og gennemført svindel foregår digitalt på politi.dk, hvor sagen ryger videre til NCIK. Har du fået trukket penge, bør du også kontakte din bank straks – reglerne om tilbageførsel afhænger af, hvor hurtigt du melder tabet.
Trend.dk har tidligere gennemgået tre konkrete tjek der afslører den falske PostNord-besked og en browser-indstilling der stopper de fleste kendte phishing-fælder.