Sebastian Juul

Næsten 18 milliarder lækkede e-mailadresser ligger i offentlige databaser fra tidligere hackerangreb.
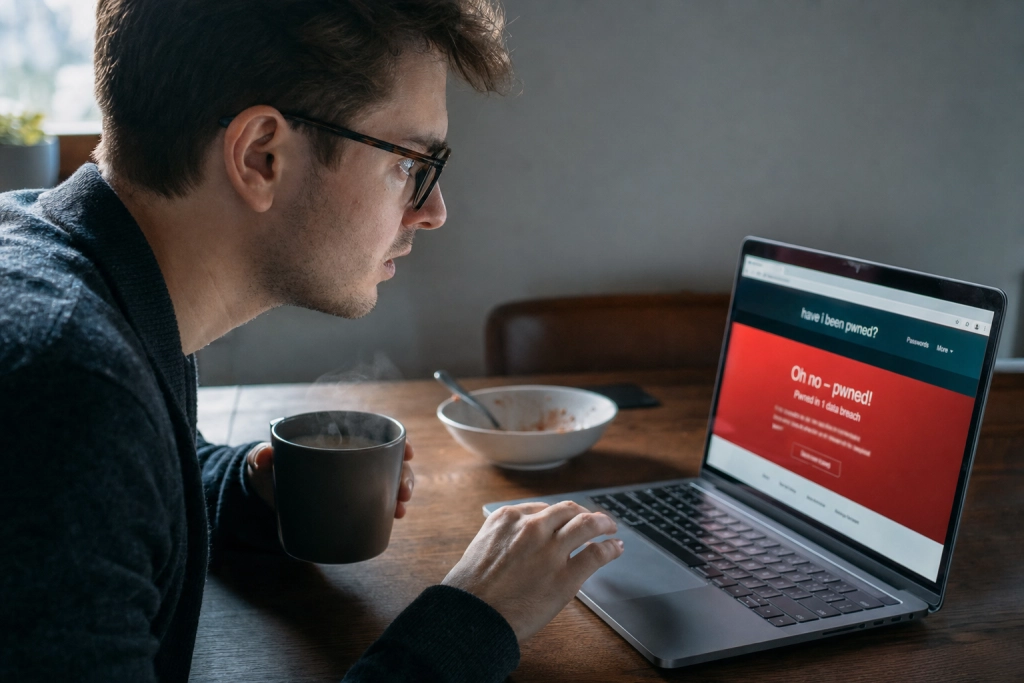
Sandsynligheden for, at netop din e-mail står i mindst én af dem, er stor. Den gratis tjeneste Have I Been Pwned lader dig tjekke det på under ét minut, så du kan nå at skifte adgangskode, før nogen bruger den til at logge ind på din bank, e-Boks eller Facebook.
Tjenesten drives af den australske sikkerhedsekspert Troy Hunt og har samlet 17.816.217.392 kompromitterede e-mailadresser fra 1.036 databrud. Den blev startet i 2013 efter det store Adobe-brud, hvor 153 millioner konti pludselig lå frit tilgængeligt på nettet.
Sådan tjekker du din e-mail
Gå ind på haveibeenpwned.com, tast din e-mail i søgefeltet og tryk på “pwned?”. Efter et par sekunder får du enten en grøn “Good news, no pwnage found” eller en rød liste over de brud, hvor din adresse er dukket op, hvornår de skete, og hvilken type data der blev lækket: adgangskode, telefonnummer, adresse eller andet.
Har du flere e-mailadresser (privat, arbejde, en gammel Gmail), skal du tjekke dem hver især. Adgangskoder, der er lækket for én adresse, giver ikke automatisk hackerne adgang til de andre, men mange danskere bruger samme kodeord flere steder, og det er dér, kaperingen typisk sker.
Tjek adgangskoden uden at afsløre den
Under fanen Pwned Passwords kan du tjekke selve adgangskoden. Det lyder som en dårlig idé at taste sit password ind på en fremmed side, men tjenesten er bygget, så din kode aldrig forlader din browser. Kodeordet omdannes lokalt til et matematisk fingeraftryk, og kun de første fem tegn af aftrykket sendes til serveren, som returnerer alle de aftryk, der begynder på de samme tegn. Selve sammenligningen sker på din egen enhed.
Metoden hedder k-anonymitet, og den betyder i praksis, at Have I Been Pwned aldrig kan se, hvilket password du testede, kun at “nogen” testede noget, der begyndte på en bestemt sekvens.
Hvad du skal gøre, hvis du er “pwned”
Dukker din e-mail op på listen, er der to skridt, du skal tage med det samme:
Skift adgangskoden på hver eneste konto, hvor du har brugt netop det kompromitterede kodeord. Bruger du samme password flere steder, gælder det dem alle. Angribere kører automatiske forsøg på tværs af de store tjenester, og en genbrugt kode fra et gammelt forumbrud kan give adgang til alt fra webmail til streaming.
Slå to-faktor-godkendelse til, hvor du kan, gerne via en godkender-app eller en fysisk sikkerhedsnøgle frem for sms. På den måde kan en angriber ikke logge ind, selvom kodeordet er lækket. Trend har tidligere gennemgået, hvordan du sikrer din Google-konto på fem minutter med samme princip.
Digitaliseringsstyrelsen anbefaler samtidig, at nye adgangskoder er mindst 12 tegn lange og adskiller sig markant fra tidligere kodeord, og at man undgår logiske talrækker og oplysninger, der er offentligt tilgængelige om én selv, oplyser Sikkerdigital.dk.
Hvorfor det haster
Databrud rammer bredt og bliver ved. I 2025 fik Troy Hunt selv sin Mailchimp-liste med 16.000 e-mailadresser stjålet i et phishing-angreb, og den 5. november samme år tilføjede han en enkelt samling på næsten 2 milliarder unikke e-mailadresser og 1,3 milliarder adgangskoder fra credential stuffing-angreb, skriver Paubox. Af tjenestens 5,9 millioner abonnenter fandt Hunt 2,9 millioner i netop det datasæt, altså næsten halvdelen af de brugere, der aktivt overvåger for brud.
Tjekket på haveibeenpwned.com koster ingenting og tager under et minut, og skulle din adresse dukke op, kan du gå direkte videre til at skifte kodeordet og slå to-faktor-godkendelse til på de berørte konti.