 Sebastian Juul
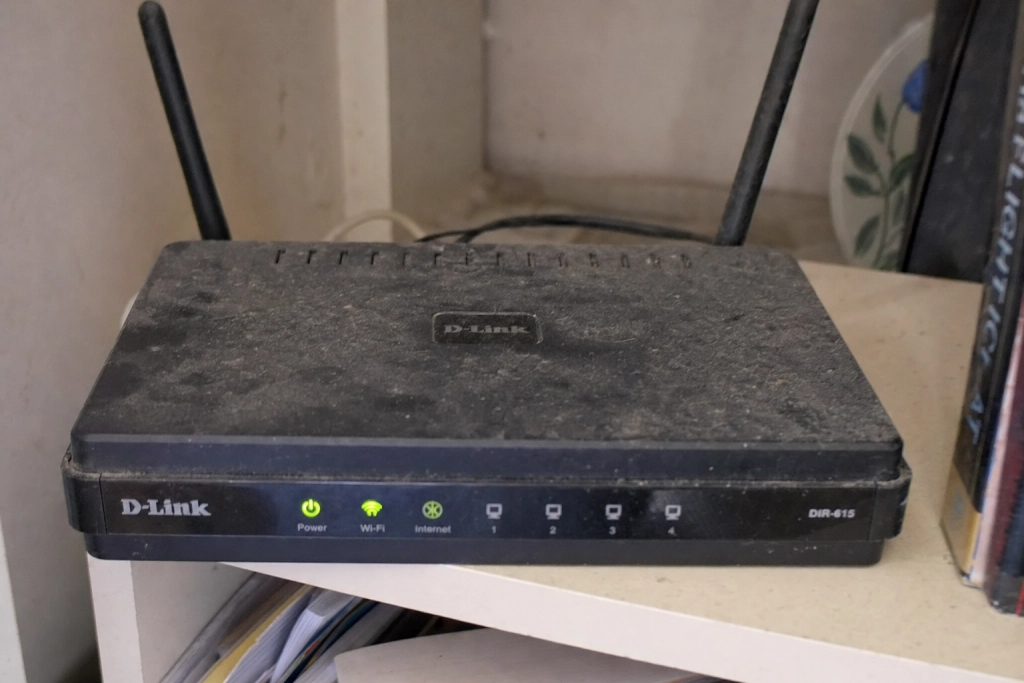
Får din router ikke længere firmware-opdateringer fra producenten, kan den stå åben for indtrængen, uden at du opdager det.
Så længe en router modtager sikkerhedsopdateringer, bliver nyopdagede huller lukket undervejs. Når producenten slutter støtten, bliver fejlene liggende, og angriberne har god tid til at finde dem.
FBI advarede i maj 2025 om, at kriminelle aktivt plukker præcis de routere ud af nettet. Advarslen gik på modeller fra 2010 eller tidligere, der stadig står tændt i mange hjem og små kontorer. Routere af den årgang får sandsynligvis ikke længere opdateringer fra producenten og kan være kompromitteret, skriver FBI i sin advarsel.
Infektionen sker ifølge FBI via en variant af TheMoon-malwaren, som ikke engang skal gætte et kodeord. Den finder åbne porte og sender en kommando til et sårbart script i routeren. Derefter bliver routeren koblet på et proxy-netværk, som andre kriminelle lejer sig ind på for at skjule deres identitet.
Derfor rammer det netop gamle routere
En router er en lille computer med sit eget styresystem. Når producenten erklærer modellen udfaset, stopper firmware-opdateringerne, og de sikkerhedshuller der dukker op efter den dato, bliver aldrig lukket. Producenten sælger ikke længere udstyret og understøtter det ikke aktivt, forklarer FBI.
FBI pegede konkret på en række ældre Linksys- og Cisco-modeller, blandt andet E1200, E2500, E1000, E4200, WRT310N og WRT610N, som er fundet inficeret i den igangværende kampagne, skriver BleepingComputer.
Problemet er bredere end den liste. I september 2025 satte CISA, det amerikanske søsterorgan til Center for Cybersikkerhed, frist for føderale myndigheder til at sikre sig mod aktivt udnyttede fejl i blandt andet TP-Link-modeller som TL-WR841N og Archer C7, skriver The Hacker News. Producenten selv skriver, at modellerne er udfaset og ikke længere får sikkerhedsopdateringer.
Sådan tjekker du din egen router
De danske myndigheder anbefaler en månedlig rutine. “Du bør løbende, fx en gang om måneden, logge ind i routerens administrationsmodul og tjekke, om der er nye opdateringer af firmware tilgængelige,” skriver Sikker Digital, der drives af Digitaliseringsstyrelsen.
Står firmware-datoen flere år tilbage, er det første advarselstegn. Næste skridt er at finde modelnavn og hardware-revision på mærkaten på routerens underside og slå dem op på producentens supportside. Linksys, Cisco, D-Link, Asus og TP-Link har hver deres officielle lister over udgåede modeller, og står din der, kommer der ingen flere opdateringer.
Når routeren ikke længere kan opdateres, er der kun én anbefaling tilbage. “Hvis din router ikke længere kan modtage opdateringer, så er det en god idé at udskifte den,” lyder meldingen fra Sikker Digital.
Hvis routeren kom fra teleselskabet
Mange danske hjem bruger den router, der kom med bredbåndet. Den opdateres som regel af udbyderen selv, men ansvaret for at bede om en nyere, hvis den gamle er droppet, ligger hos kunden. Et opkald til teleselskabets support med modelnummeret i hånden afslører hurtigt, om boksen stadig er på supportlisten.
Står routeren derimod det forkerte sted i hjemmet, kan en ny model også give bedre dækning. Men selvom opdateringerne er i orden, er det en god idé at slå fjernadministration fra. FBI’s advarsel pegede netop på routere med fjernadministration slået til som særligt udsatte.