 Sebastian Juul
Et nyt angreb rammer iPhones gennem reklamer og helt almindelige hjemmesider, uden at offeret trykker på noget som helst.
Mindst 6.600 lovlige hjemmesider med tilsammen omkring 49 millioner månedlige besøg er blevet gjort til leveringskanal for spyware rettet mod iPhones, viser en fælles undersøgelse fra sikkerhedsfirmaerne iVerify og Report URI, offentliggjort den 21. oktober. 248 af siderne spreder angrebskoden direkte til deres besøgende.
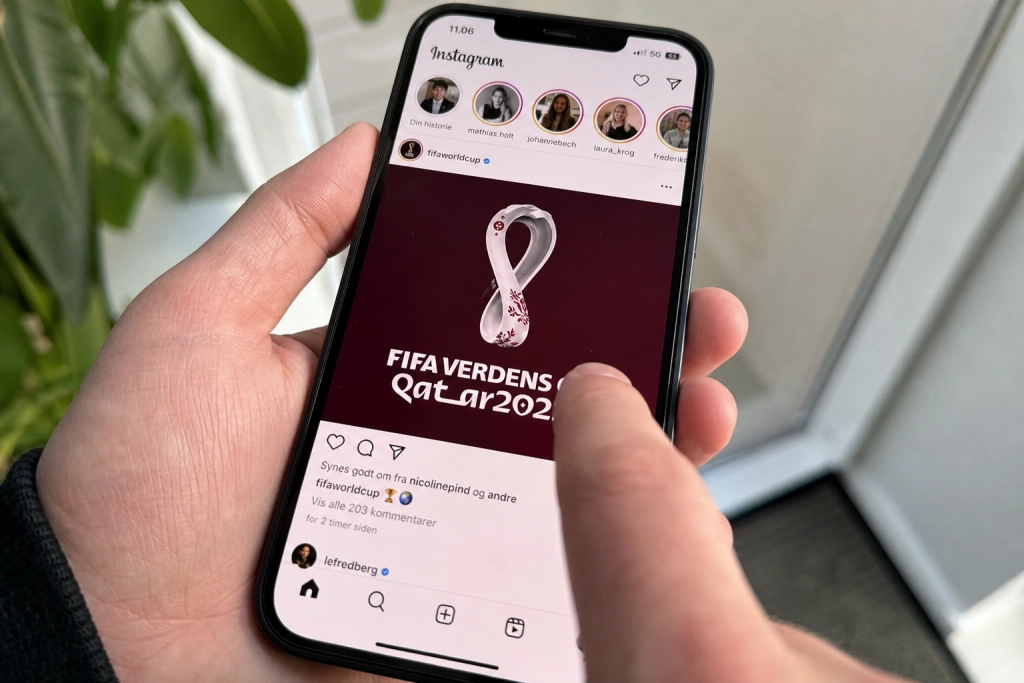
Et dokumenteret offer er en ansat i et finansfirma, hvis telefon blev inficeret, da personen scrollede forbi en VM-reklame på Instagram. Angrebskoden udløstes af sig selv, så snart reklamen dukkede op på skærmen, og krævede ikke så meget som et tryk.
Udløbne domæner forvandles til spion-netværk
Operationen, som forskerne har døbt DeadTag, bygger på en snedig mekanisme: Angriberne køber udløbne domænenavne, som annoncenetværk og analyseværktøjer tidligere brugte. Rigtig mange almindelige hjemmesider har aldrig fjernet den gamle kode, der henviser til disse tjenester, og serverne henter nu malware ind i stedet for ufarlige scripts.
Når en iPhone-bruger lander på en af siderne, tjekker koden telefonens iOS-version og serverer det eksploit, der matcher. Lykkes angrebet, dumpes et af to spyware-sæt på enheden: Coruna eller DarkSword.
Så sårbar er din iPhone
Coruna-eksploitet rammer iPhones med iOS fra version 13.0 til og med 17.2.1, mens DarkSword-varianten rammer iOS 18.4 til og med 18.7, oplyser beencrypted på baggrund af forskernes offentliggørelse. Apple har lukket hullerne med sikkerhedsopdateringerne iOS 15.8.7, iOS 16.7.15 og iOS 18.7.7, bekræfter 9to5Mac på basis af iVerifys tekniske analyse.
En nyere version af DarkSword, kaldet P7, henter data fra iPhone-nøgleringen direkte fra enheden og jager kryptovaluta-wallets. Ifølge iVerify-forskerne “reducerer P7 sit aftryk på enheden, tilføjer tyveri af nøglering og kryptowallet direkte på telefonen og indfører tovejskommunikation med angriberens infrastruktur”. Blandt de målrettede wallets er Coinbase Wallet, Trust Wallet, Exodus, OKX, Bitget og TronLink.
iVerify observerede også forsøg på at tilpasse angrebet til iOS 26 og den nye iOS 27, men den kode var ved offentliggørelsen stort set uden effekt. Køber du ny telefon i disse måneder, så tjek hvor længe producenten lover sikkerhedsopdateringer, for ældre iPhones uden for Apples opdateringsvindue er netop den gruppe, DeadTag-infrastrukturen er bygget til at ramme.
Kinesisksproget gruppe bag koden
Kommentarerne i angriberens kildekode er på kinesisk, og infrastrukturen er bundet sammen med kryptovaluta-knudepunkter, skriver gbhackers. Forskerne vurderer, at det peger på en kinesisksproget, økonomisk motiveret bagmandsgruppe snarere end en statslig aktør, selv om samme type kanal tidligere er brugt mod journalister. Citizen Lab har således knyttet såkaldte Discover-Tech-reklamer til Candiru-infektioner hos ansatte på Al Jazeera.
Hverken Apple eller Meta har kommenteret selve DeadTag-kampagnen, men begge selskaber har løbende lukket de bagvedliggende sårbarheder. Står din iPhone fortsat på iOS 17 eller en tidlig udgave af iOS 18, så gå i Indstillinger, Generelt og Softwareopdatering og installer den seneste version. Særligt udsatte brugere, som journalister og personer med store kryptobeholdninger, bør desuden slå Apples Lockdown Mode til i indstillingerne under Privatlivsindstillinger og sikkerhed.