Sebastian Juul

Expedia bekræftede torsdag et stort databrud hos en tredjepartsleverandør.
Hackergruppen n0n hævder at have taget over 1 terabyte data, herunder 830 millioner rækker loyalitetsdata og detaljer om rigtige rejser. Mange danskere bruger Expedia, og selve bookingoplysningerne er det, der gør angrebet farligt lige nu.
Expedia Group bekræftede torsdag den 12. november 2026, at angribere kom ind i selskabets systemer via en kompromitteret tredjepartsleverandør, der leverede en dataplatform. Ifølge selskabet er der tale om et bredere forsyningskæde-angreb, der ramte flere virksomheder på samme tid.
Selskabet oplyser, at det inddæmmede hændelsen, så snart det blev opmærksomt, og at det nu efterforsker sagen sammen med eksterne sikkerhedseksperter. Expedia har ikke villet oplyse, hvilken leverandør der blev brudt op, hvad der konkret er lækket, eller hvor mange kunder der er berørt. Selskabet fastholder, at dets egne platforme fortsat er sikre at bruge.
Hackere hævder over 1 terabyte data
Bag kravet står en gruppe, der kalder sig n0n. Den dukkede op i september 2026 og opererer som en ren afpresningsgruppe, der stjæler data og truer med at offentliggøre dem, hvis offeret ikke betaler. I modsætning til klassiske ransomware-grupper krypterer n0n ikke filer.
Ifølge en opgørelse fra trusselsefterretnings-firmaet SOCRadar hævder gruppen at have taget 830 millioner rækker loyalitetsdata fordelt på 35 programmer, 58 millioner rejseprofiler og 22 millioner sæt rejsedetaljer. Dertil kommer kontodata med tokens, der fungerer som adgangskoder, samt interne databaser.
Expedia har ikke bekræftet nogen af disse tal. En række på 830 millioner i en database er heller ikke det samme som 830 millioner berørte personer, da samme kunde typisk optræder i flere rækker.
Derfor er bookingdata farlige
Det alvorlige ved netop denne type data er ikke adgangskoderne. Det er rejsedetaljerne. Ifølge en gennemgang hos Cyber Daily indeholder det lækkede materiale blandt andet navne, mailadresser, destinationer, bookingdatoer og betalte beløb.
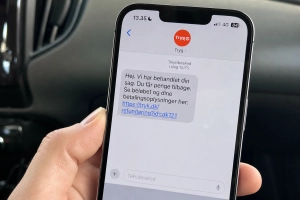
En svindelmail, der henviser til din faktiske rejse til Rom i næste måned, din loyalitetssaldo og dit ordrenummer, er langt sværere at gennemskue end en almindelig phishing-mail. Sikkerhedsforskere advarer om, at bølgen af målrettede rejse-scams nu kan komme, hvor afsendere udgiver sig for at være Expedia, Vrbo eller et flyselskab med et “problem med din booking”.
Sådan beskytter du dig
Expedia har i sin melding ikke bedt kunderne om at foretage sig noget konkret. Alligevel giver eksperter nogle råd, der er værd at følge nu:
- Klik aldrig på links i mails om “problemer med din booking”, “mistede loyalitetspoint” eller “refusion”. Log i stedet direkte ind på Expedia, Hotels.com eller Vrbo via appen eller din browser, og tjek status der.
- Skift adgangskode på din Expedia-konto, og brug en adgangskode, du ikke genbruger andre steder.
- Slå totrinsbekræftelse til, hvis du ikke allerede har gjort det. SOCRadar bemærker, at alle hidtidige n0n-angreb har bygget på svage eller stjålne adgangskoder.
- Hold øje med uventede ændringer i dine bookinger, kontaktoplysninger eller pointsaldo.
Expedia opfordrer stadig ikke selv kunderne til at ændre noget, men selskabet oplyser, at efterforskningen fortsætter.