Sebastian Juul

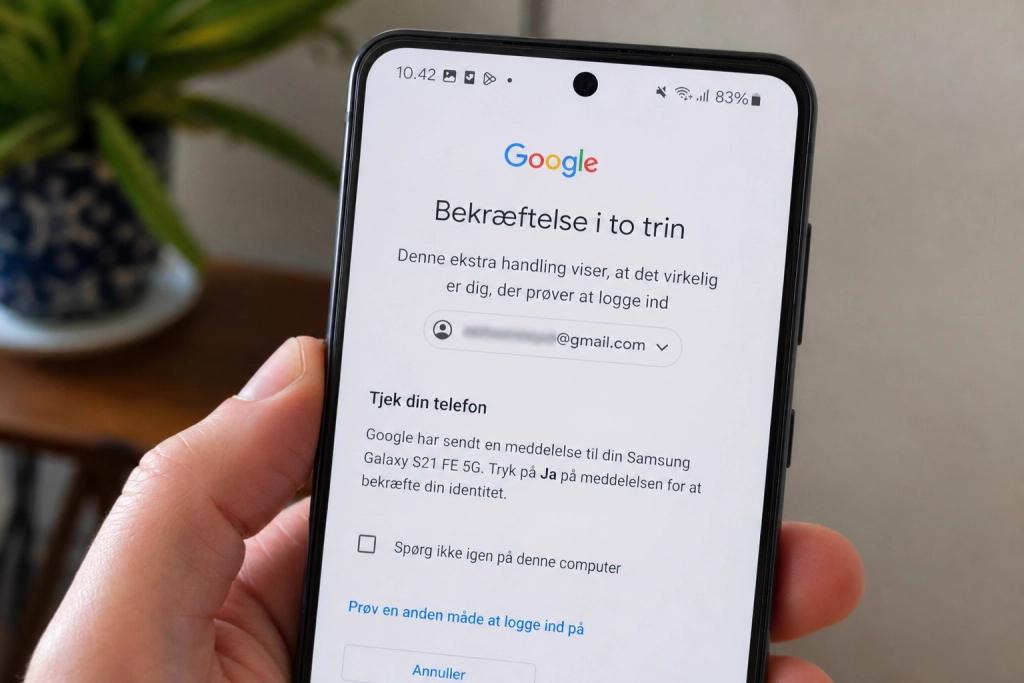
Totrinsbekræftelse på mailen tager fem minutter og stopper ifølge Microsoft over 99,9 procent af automatiske angreb.
Mailkontoen er den vigtigste konto i dit digitale liv, fordi den kan nulstille adgangskoden til stort set alt andet, du bruger online: netbank, Facebook, Instagram, abonnementer og i princippet også dit MitID-login hos tjenester, der sender bekræftelser til mailen. Kommer en svindler ind i mailen, kan vedkommende én efter én tage de andre konti.
Microsoft opgjorde allerede i august 2019, at totrinsbekræftelse (ofte kaldt 2FA eller MFA) blokerer over 99,9 procent af de automatiske angreb, hvor hackere forsøger at logge ind med stjålne eller gættede adgangskoder. Google har siden offentliggjort egne tal: Da selskabet tvangstilmeldte 150 millioner konti til totrinslogin i 2021, faldt antallet af kompromitterede konti med 50 procent.
Behovet er blevet mere konkret for danskere, efter at omkring 8,8 millioner cpr-numre og tilhørende navne og adresser blev lækket i oktober 2026 gennem en dansk virksomheds misbrugte adgang til CPR-registeret. Med den slags oplysninger kan svindlere lave mere troværdige phishing-mails, der sigter direkte efter at kapre dine konti.
Sådan slår du det til på fem minutter
Gmail og Google-konto: Åbn din Google-konto på myaccount.google.com, vælg “Sikkerhed” i menuen, og vælg “Bekræftelse i to trin”. Google tilbyder flere metoder, herunder godkendelses-app, hardwarenøgle, Google-prompts og sms-koder, og lader dig vælge en primær og en reserve.
Outlook og Hotmail (Microsoft-konto): Log ind på account.microsoft.com/security, vælg “Administrér, hvordan jeg logger ind”, og slå “Bekræftelse i to trin” til. Microsoft anbefaler, at du har mindst tre sikkerhedsoplysninger på kontoen, så du ikke risikerer at blive låst ude. Scan QR-koden med Microsoft Authenticator på telefonen, og du er klar.
Apple-id (iCloud-mail): Gå til Indstillinger på iPhone eller iPad, tryk på dit navn, derefter “Login og sikkerhed”, og vælg “Slå totrinsgodkendelse til”. På Mac findes samme menu under Systemindstillinger. Når det er aktiveret, sender Apple en kode til dine andre betroede Apple-enheder, hver gang nogen logger ind fra et nyt sted.
Husk at generere og gemme de engangs-reservekoder, de tre tjenester tilbyder, et sikkert sted, for eksempel i en adgangskodemanager eller en fysisk kuvert. Du skal bruge dem, hvis du mister adgangen til din telefon.
Vælg en app, ikke en sms
Sms-koder er bedre end intet, men de er den svageste af metoderne. Det amerikanske cybersikkerheds-agentur CISA skrev i sin vejledning om mobil kommunikation fra december 2024 direkte, at man ikke bør bruge sms som andet trin ved login, fordi sms’erne ikke er krypterede og kan opsnappes af en angriber, der har adgang til teleoperatørens netværk. Dertil kommer såkaldt sim-swap, hvor svindlere får en operatør til at flytte dit nummer over på deres eget sim-kort og dermed også dine sms-koder.
En godkendelses-app som Google Authenticator, Microsoft Authenticator eller Authy genererer i stedet en seks-cifret kode direkte på din telefon, der skifter hvert 30. sekund. Koden forlader aldrig enheden, så den kan hverken opsnappes undervejs eller sendes til et kapret telefonnummer. Vælger du en app, slipper du også for at vente på en sms, hvis du står i udlandet uden signal.
Næste niveau er en såkaldt passkey eller en fysisk sikkerhedsnøgle som en Yubikey. En passkey knytter login til din telefon eller computer, og en sikkerhedsnøgle kræver, at nogen fysisk sidder med nøglen i hånden, hvilket også lukker ned for de fleste phishing-forsøg.