Sebastian Juul

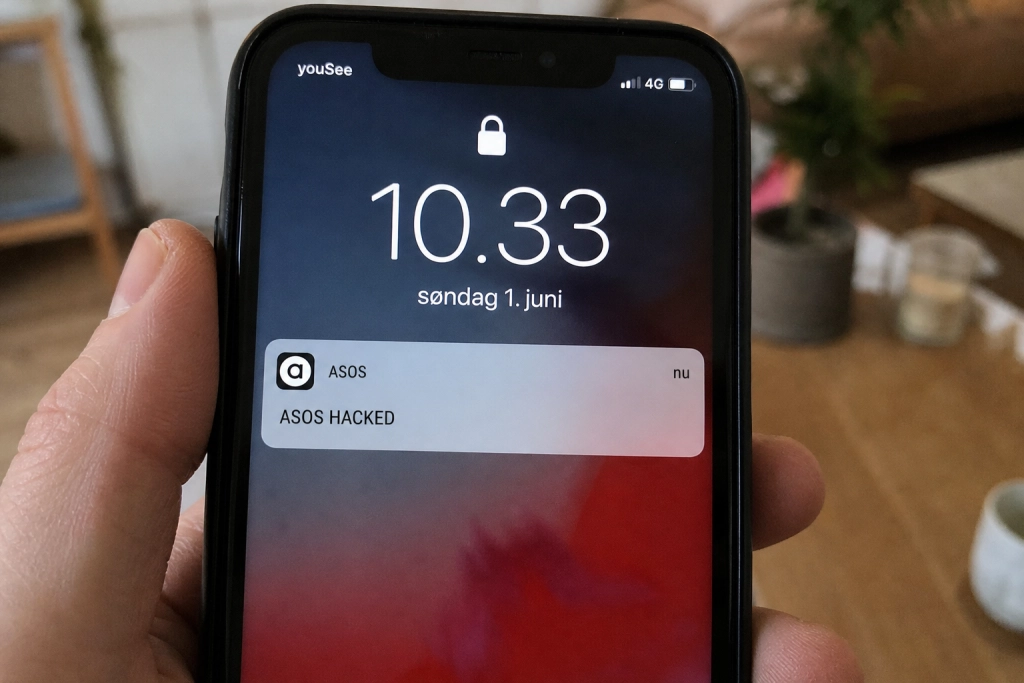
Britiske ASOS bekræfter databrud, efter hackere sendte en “ASOS HACKED”-besked ud via selve app’en.
Tusindvis af kunder hos modekæden ASOS vågnede tirsdag den 6. oktober 2026 til en push-besked fra deres egen app med ordet “HACKED” og en trussel om at lække kundedata. ASOS har siden bekræftet et databrud, hvor “grundlæggende personoplysninger, herunder navn og kontaktoplysninger, kan være tilgået”.
Betalingskortoplysninger og kodeord er ifølge ASOS ikke berørt. Virksomheden skriver, at den straks lukkede ned for de tredjeparts-platforme, der bruges til at kommunikere med kunderne, og nu samarbejder med både interne rådgivere og myndigheder om efterforskningen.
Nyheden sendte ASOS-aktien ned på London-børsen samme dag.
Beskeden kom fra app’en selv
Det, der gør angrebet usædvanligt, er, at beskeden ikke blev sendt via en mistænkelig e-mail eller sms. Den dumpede ind som en ganske almindelig push-notifikation fra ASOS’ egen mobilapp.
Teksten lød: “ASOS HACKED. Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it.” Beskeden var med andre ord adresseret til ASOS’ dataansvarlige og it-afdeling, men lagt ud, så alle app-brugere kunne se den.
Afsenderen kalder sig “Xuanye group” og linker til en Telegram-kanal, hvor gruppen hævder, at app’en er sikker at bruge, og at betalingsdata ikke er berørt. Den har ikke dokumenteret sin påstand om omfang eller mængde af stjålne data.
Snowflake afviser hackernes påstand
Hackerne hævder specifikt at have brudt ind i ASOS’ Snowflake-miljø, altså den amerikanske sky-platform, som mange virksomheder bruger til at opbevare og analysere store mængder kundedata.
Snowflake selv har afvist påstanden. En talsperson har over for Infosecurity Magazine oplyst: “På nuværende tidspunkt kan vi oplyse, at vi ikke har fundet nogen kompromittering af Snowflake-platformen.” Det udelukker dog ikke, at angriberne har fået fat i ASOS-data via en anden vej, for eksempel stjålne adgangskoder eller en integration hos en underleverandør.
Så det her bør du gøre som ASOS-kunde
ASOS er en af de mest brugte udenlandske modebutikker blandt yngre danskere. Har du en konto, er der tre konkrete ting at gøre nu.
Skift dit ASOS-kodeord, især hvis du bruger det samme eller et lignende kodeord på andre sites. Slå tofaktor-login til, hvis du ikke allerede har det. Og vær ekstra skeptisk over for mails, sms’er eller opkald, der udgiver sig for at komme fra ASOS i de kommende uger, for det er præcis sådan, svindlere plejer at udnytte navne og e-mailadresser fra et databrud. Phishing er allerede den mest udbredte it-svindel mod danskere, og store, kendte brand-navne er guld værd for svindlere.
Shopper du jævnligt på nettet, kan du desuden overveje et engangs- eller virtuelt kortnummer, så dit rigtige kortnummer ikke ligger i endnu en butiks database næste gang det går galt.