Sebastian Juul

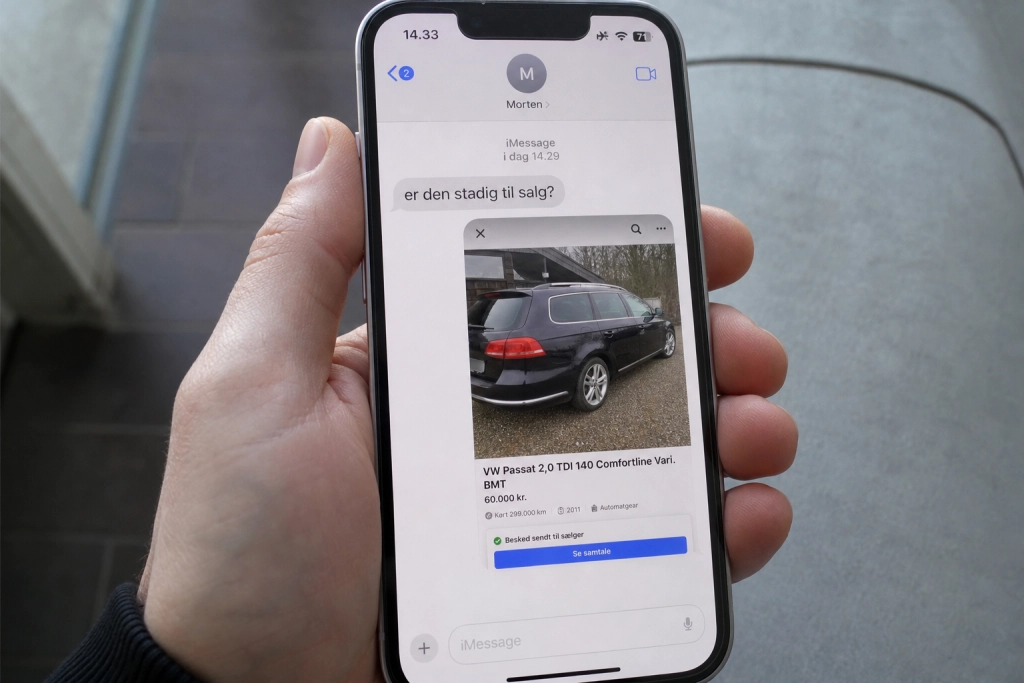
Et falsk Marketplace-opslag med dit eget navn skal lokke dig til at svare, så svindleren får bekræftet nummeret.
Beskeden lander i iMessage eller SMS og ligner en helt almindelig forespørgsel fra en køber: “Er den stadig til salg?”. Vedhæftet er et skærmbillede af et Facebook Marketplace-opslag, hvor sælgeren har samme navn som dig. Følelsen er øjeblikkelig: nogen bruger mit navn til at sælge noget, det må jeg hellere svare på.
Det er præcis det, afsenderen håber på. Sikkerhedsfirmaet Malwarebytes beskriver angrebet i en analyse fra 6. oktober og kalder metoden en “conversation lure”. Formålet er ikke at sælge noget. Formålet er at få dig til at svare.
Dit navn er krogen, dit nummer er varen
Angrebet bygger på kombinationer af navne og mobilnumre, som kriminelle køber fra tidligere datalæk. Med lidt AI-automatisering kan de masseproducere opslag, der ser personlige ud, fordi navnet matcher modtageren. Reaktionen “det er ikke mig” eller “det der er ikke min annonce” er svindlerens bedste bekræftelse på, at nummeret er aktivt og tilhører den rigtige person.
Når nummeret først er bekræftet, får det højere værdi på de markedspladser, hvor stjålne data handles. Derfra kan det sælges videre til andre svindlere eller bruges i opfølgende angreb, hvor samme nummer modtager falske pakkebeskeder, bankadvarsler eller forsøg på overtagelse af Facebook-kontoen. Et enkelt svar lukker en dør op, og den lukker sjældent igen af sig selv.
Rekord-mange forsøg lige nu
Timingen er ikke tilfældig. I juni 2026 registrerede politiet 1.367 anmeldelser om svindel-SMS’er, det højeste tal nogensinde, oplyser National enhed for Særlig Kriminalitet til TV 2. Måneden før lå tallet på 394, og i juni året forinden var det 187. Udviklingen tegner en kurve, der peger stejlt opad.
Kresten Munksgaard, chef for forebyggelse og digital patruljering i enheden, forklarer stigningen enkelt: “Helt banalt skyldes det, at der er kriminelle, som lige nu sender uforholdsmæssigt mange falske sms’er ud til danskerne.” Han peger samtidig på, at mørketallet er stort, fordi mange slet ikke anmelder det, når de ikke selv har tastet oplysninger ind.
Marketplace-varianten med dit eget navn passer ind i det billede. Den skal ikke fange dem, der er på vagt over for en typisk pakke-SMS. Den skal fange dem, der tror, de er ved at opdage et identitetstyveri.
Den eneste regel der virker
Rådet fra Malwarebytes er kort: svar ikke på beskeder fra numre, du ikke kender, selv når indholdet handler om dig. Klik ikke på links, ring ikke på numre, der er oplyst i beskeden, og del aldrig engangskoder eller skærmbilleder af sikkerhedsmeddelelser.
Vil du være sikker på, at ingen reelt misbruger dit navn, åbner du Facebook direkte i browseren eller appen og tjekker Marketplace, seneste logins, beskeder og de telefonnumre og mails, der er knyttet til kontoen. Finder du en profil, der faktisk udgiver sig for at være dig, gemmer du dens URL og indrapporterer profilen til Facebook. Selve svindel-beskeden slettes, nummeret blokeres, og samtalen stopper der.
Kresten Munksgaard har et generelt råd, der også gælder her: “Det er meget vigtigt, at man vænner sig til, i stedet for at klikke på et link i en sms, så går man ind i sin browser.”