Sebastian Juul

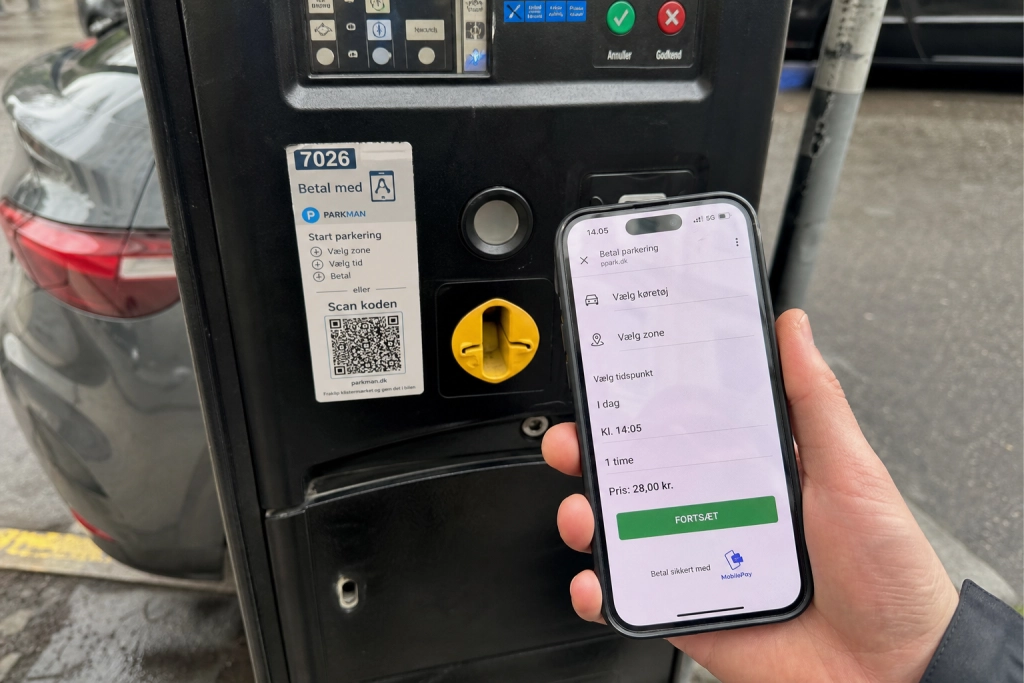
Kriminelle klistrer falske QR-koder oven på de rigtige og tømmer kontoen på få minutter.
Metoden hedder quishing, en sammentrækning af QR og phishing, og den er dukket op på både parkeringsautomater og elbil-ladestandere i Danmark. Center mod Økonomisk IT-Svindel kalder det en nyere metode, hvor svindlere bruger QR-koder til at få dig ind på falske sider, der efterligner kendte login- eller betalingssider.
Idéen er simpel: du står ved automaten, scanner koden med telefonens kamera og lander på en side, der ligner operatørens egen. Derfra ryger pengene og kortoplysningerne direkte til svindleren.
Sådan så et konkret dansk eksempel ud
I november 2024 fandt parkeringsselskabet Parkzone falske QR-klistermærker på betalingsautomaterne ved Burschesgade i det centrale Randers. En parkeringsvagt scannede en af koderne og landede på en side, der lignede Parkzones egen betalingsside og bad om kontooplysninger. Vagten indtastede intet.
Parkzone gjorde det klart, at selskabet aldrig bruger QR-koder på sine automater og aldrig sætter klistermærker på skilte eller maskiner. Østjyllands Politi modtog en anmeldelse, og selskabet gik i gang med at tjekke sine øvrige automater i Randers og Østjylland.
Fem tegn på at koden er falsk
Der er nogle konkrete advarselsflag, du kan tjekke, før du overhovedet klikker på det, kameraet har fundet:
- Er koden et klistermærke? Ægte QR-koder fra et parkerings- eller ladeselskab er trykt direkte ind i skiltet eller automaten. Sidder koden på et klistermærke, eller er den limet oven på en anden kode, så brug den ikke.
- Tjek adressen, før du åbner siden. Telefonens kamera viser normalt URL’en øverst på skærmen, inden du klikker. En underlig adresse, mærkelige tegn eller et domænenavn, der ikke matcher operatøren, er et tydeligt signal.
- Beder siden om kortoplysninger eller MitID? Legitime operatører håndterer betalingen i deres egen app, ikke via en webside, du har scannet dig frem til. Bliver du bedt om at taste kortdata eller MitID på en browserside efter en scanning, så stop.
- Kommer koden uopfordret? Center mod Økonomisk IT-Svindel anbefaler kun at scanne koder fra afsendere, du har tillid til, og at gå direkte til den officielle hjemmeside eller app, hvis du er i tvivl.
- Ligger koden ved siden af en kortlæser eller på et løst stykke plastik? Både placering og materiale afslører ofte klistermærket. Ægte betalingsflader er integreret i automaten.
Sådan reagerer du, hvis du allerede har tastet
Har du indtastet kortoplysninger eller MitID på en side, du bagefter tvivler på, bør du spærre kortet hos banken hurtigst muligt og anmelde forholdet til politiet. Du kan også kontakte Center mod Økonomisk IT-Svindel og give operatøren og kommunen besked om, hvor det falske klistermærke sad, så det bliver fjernet fra automaten.
Den enkleste beskyttelse er at gå uden om QR-koden fra starten: hent parkerings- eller ladeselskabets egen app og betal direkte derfra.