Sebastian Juul

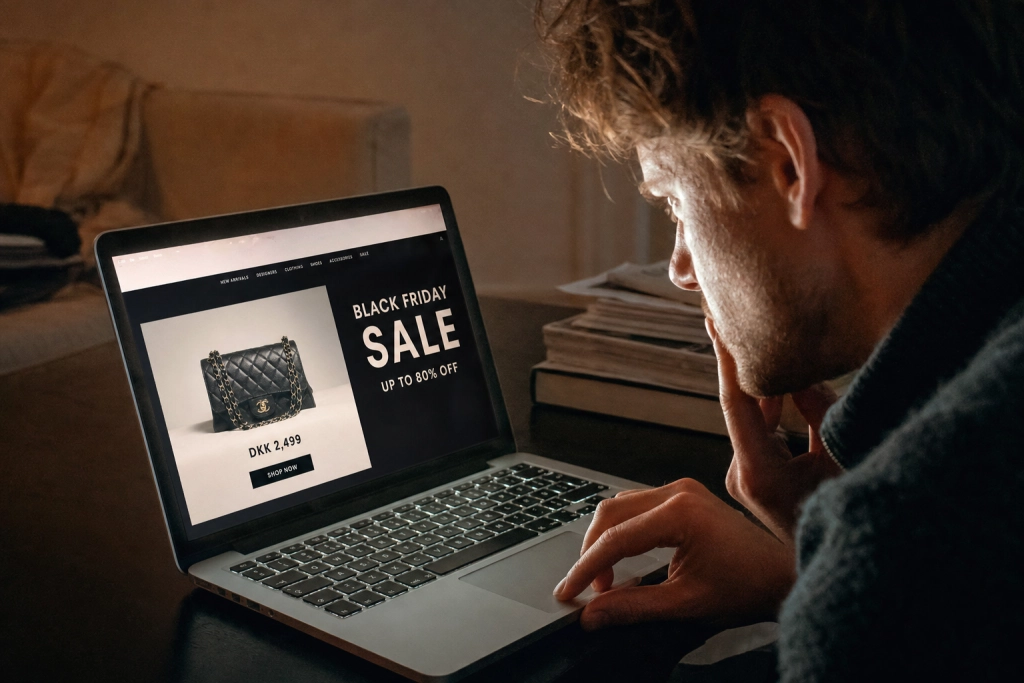
Falske netbutikker ser efterhånden helt troværdige ud, og nye tjek har overtaget pladsen fra stavefejl og dårligt design.
Op mod Black Friday den 27. november ser sikkerhedsforskere en kraftig stigning i antallet af falske webshops på nettet. Butikkerne er ikke længere lette at spotte. De er bygget med kunstig intelligens, har fungerende chatbots, kundeservice og troværdige produktbeskrivelser, der ligner de ægte butikkers til forveksling.
I oktober og de første otte dage af november registrerede Check Point Research over 4.000 nye domæner med ord knyttet til Black Friday, Cyber Monday og Singles’ Day. Næsten hver femte blev klassificeret som risikabel af selskabets trusselsdatabase. Et af eksemplerne var oakley-black-friday[.]com, der lovede solbriller med op til 80 procent rabat og en iPad til 49,99 dollar (cirka 345 kroner).
Et netværk med 10.000 falske butikker
Sikkerhedsforskere hos NordVPN har kortlagt et netværk på mere end 10.000 falske netbutikker, som efterligner 166 kendte mode- og luksusmærker på tværs af 26 lande. Adidas topper listen med 52 kopi-domæner, Ralph Lauren følger med 30 og Dr. Martens med 29. Pr. 3. november var 1.549 af butikkerne aktive og klar til at tage betaling.
“Hver eneste af disse butikker er designet til at ligne mærkets officielle hjemmeside i præcis dit land,” siger teknologidirektør Marijus Briedis i NordVPNs udmelding om fundet. Butikkerne bruger lokalsproget, lokal valuta og en adresse i landet, og de deler alle den samme skabelon med pirat-kopieret WordPress-tema.
De gamle råd virker ikke længere
Stavefejl og dårligt design har i årevis været standardtjekket for en falsk webshop. Det råd rækker ikke mere, lyder det fra flere sikkerhedseksperter op til årets største handelsweekend.
“Med AI kan svindlere opbygge en netbutik på ingen tid, med købte anmeldelser og domænenavne der ligner kendte brands,” siger Kathelijne Swaak, svindelekspert hos ABN AMRO, til bankens egen udmelding fra 4. november.
De nye tegn der stadig afslører fup-shoppen
Kig på domænet selv, ikke på designet. NordVPN-forskerne fandt, at svindlerne bruger små tricks i adressen: et ekstra “s” i navnet (pradas.pl), indsatte bindestreger (vero-moda.es) eller mærkelige landeendelser som .com.se. Et ægte mærke bruger ét officielt domæne pr. land.
Vær skeptisk når rabatten er for god. Sneakers til 38-89 euro (cirka 280-665 kroner) eller en iPad til under 350 kroner er ikke et tilbud, men en advarselslampe. Pres fra nedtællinger og massiv “outlet/sale/Black Friday”-reklame er røde flag.
Tjek betalingsmulighederne. NordVPN fandt, at mange fup-butikker viste logoer fra PayPal, Klarna, Visa og Mastercard uden reelt at acceptere dem. Betal med kreditkort eller en tjeneste med køberbeskyttelse, og undgå direkte bankoverførsel til sælgeren.
AI-chatbots sender også shoppere ind i fælden
Også AI-assistenterne er en del af problemet. Brand-beskyttelsesfirmaet Podqi testede 6.795 shopping-svar fra ChatGPT, Gemini og Perplexity. I omkring 9 procent af svarene dukkede en risikabel butik op. Perplexity lå højest med 15 procent, ChatGPT på 8 procent og Gemini på 4 procent. Når en risikabel side først blev nævnt, anbefalede chatbotten den aktivt som et sted at handle i 57 procent af tilfældene.
Står domænet rigtigt, prisen fornuftigt og betalingen via en udbyder med køberbeskyttelse, er du ude i den sikre ende af Black Friday. Så snart ét af de tre skurrer, så luk fanen.