Sebastian Juul

En bølge af falske “gendan beskeder”-mails udnytter forvirringen efter Microsofts store nedbrud.
Mails med emnet “Outage” og en stor knap presser modtageren til at klikke inden 24 timer. Gør du det, lander du på en falsk Microsoft-login, der stjæler din adgangskode.
Microsofts egen trusselsefterretning advarede mandag den 16. november mod kampagnen, der ramte virksomheder i flere brancher verden over. Og de første mails nåede indbakker allerede et døgn efter, at Exchange Online gik ned.
Nedbruddet der åbnede døren
Microsoft 365 brød sammen torsdag den 12. november. Outlook, Exchange Online, Teams, SharePoint og dele af Microsoft 365 Copilot var ramt verden over, og problemerne trak ind i den følgende dag. Microsoft sporede hændelsen under referencekoden EX1550543 og tilskrev afbrydelsen en netværksfejl, ikke et angreb.
Men den kode blev hurtigt genbrugt. Svindlere skrev præcis det samme sagsnummer ind i deres falske mails for at få dem til at ligne en officiel Microsoft-besked. Sikkerhedsfirmaet Cofense så de første samples et døgn inde i nedbruddet og vurderer, at teksten i mailene er skrevet med AI for at komme hurtigt på gaden.
Sådan ser den falske mail ud
Kendetegnene er til at få øje på, hvis man ved hvad man skal se efter. Ifølge Mimecasts gennemgang af kampagnen følger emnefeltet et af tre mønstre efterfulgt af en tilfældig streng bogstaver og tal:
- “Outage, “
- “Restore, “
- “Strengthen-Security”
Afsenderen ligner et driftsvarsel. Navne som “Service Health”, “Health Status” og “Mail-Restore-Auth” er brugt, og mailen hævder, at fire beskeder er tilbageholdt og bliver slettet inden for 24 timer, hvis de ikke frigives. Nederst sidder en stor knap med teksten “Restore messages” eller “RESTORE MESSAGES”.
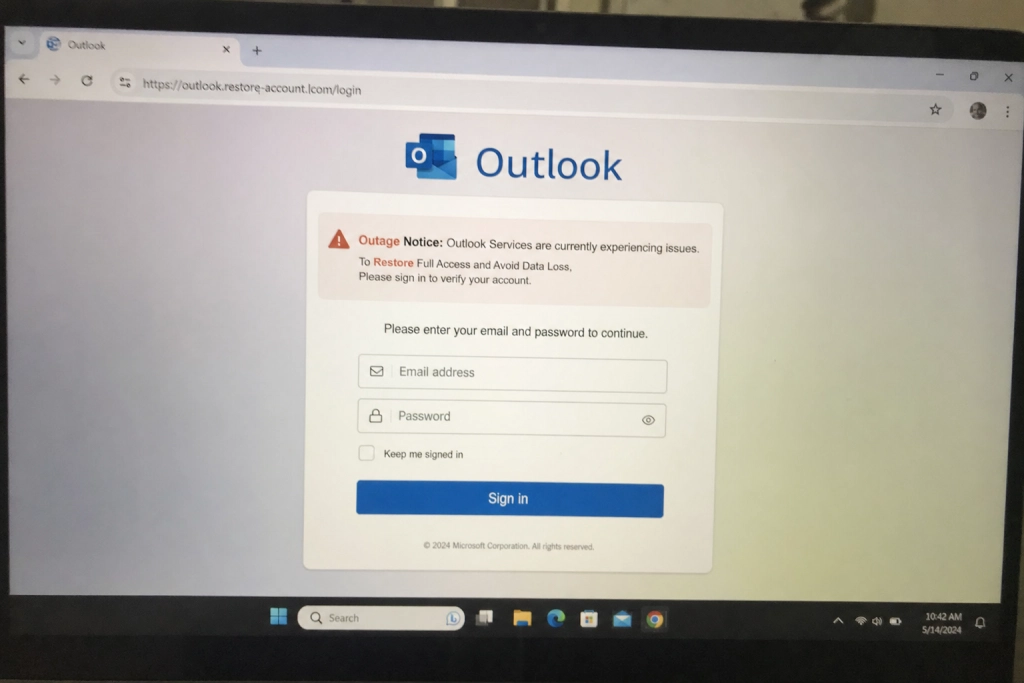
Trykker du på knappen, bliver du sendt videre gennem et link-trackingsystem og ender på en falsk login-side, der er bygget til at opsamle din Microsoft-adgangskode.
Hvad du bør gøre i stedet
Panik er præcis det, mailen skal udløse. 24-timers fristen er opdigtet, og ingen af dine mails forsvinder, fordi du lader være med at klikke. Microsofts eget råd er, at legitime 365-driftsbeskeder aldrig dirigerer dig videre til et domæne, der ikke er Microsofts eget.
Tjekker du status, så gå direkte til Microsoft 365-admincenter eller status-siden i browseren, aldrig gennem et link i en mail du har fået tilsendt. Er du i tvivl om, hvorvidt et konkret link er farligt, kan du få det scannet gratis på få sekunder, før du overhovedet overvejer at klikke.
Har du allerede trykket på knappen og indtastet din adgangskode, skal du skifte den med det samme og slå totrinsgodkendelse til på din Microsoft-konto. Tjek også, om der er sat videresendelsesregler op i Outlook, som du ikke selv har lavet, en klassisk metode for angribere til at læse med, længe efter adgangskoden er skiftet.