Sebastian Juul

Et gratis værktøj viser på sekunder om din mail er dukket op i et datalæk.
Tjenesten Have I Been Pwned har indekseret næsten 18 milliarder kompromitterede mailadresser fra godt 1.000 datalæk, og langt de fleste af ejerne opdager det aldrig selv. Du skriver din e-mail ind, får et svar og ved så præcis hvilke konti du bør skifte kodeord på først.
Sikkerdigital.dk, den statslige vejledningsportal drevet af Digitaliseringsstyrelsen, henviser direkte til tjenesten som værktøjet der kan “tjekke om din mailadresse er dukket op i en datalæk”.
Sådan bruger du tjekket
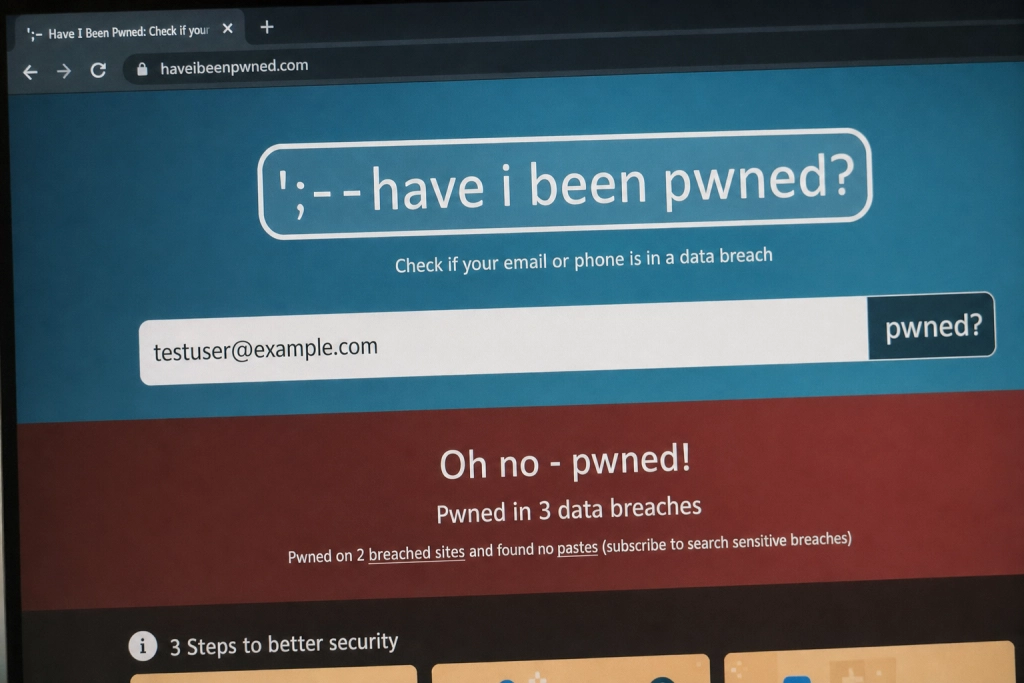
Gå ind på haveibeenpwned.com, skriv din e-mailadresse i søgefeltet og tryk “pwned?”. Du får to mulige svar.
Bliver skærmen grøn, er mailen ikke dukket op i nogen af de kendte datalæk. Bliver den rød, får du en liste over præcis hvilke tjenester adressen er lækket fra, med dato og hvad der blev stjålet: kodeord, navn, telefonnummer, adresse eller andet.
Tjenesten er gratis og kræver hverken konto, betaling eller download. Den blev oprettet i 2013 af den australske sikkerhedsekspert Troy Hunt efter det store Adobe-læk og er siden blevet standardværktøj i branchen. Hunt indlæste den 1.000. læk i databasen den 1. juni 2026.
Hvad du skal gøre hvis skærmen er rød
Et rødt resultat betyder ikke nødvendigvis at din konto er kapret lige nu. Det betyder at dine loginoplysninger på et tidspunkt er endt et sted hvor de ikke burde være, og at enhver med adgang til lækket kan prøve dem.
Skift kodeord på den konkrete tjeneste med det samme, og skift det alle steder hvor du har brugt det samme kodeord. Sikkerdigital.dk anbefaler at et kodeord er på “minimum 15 tegn”, og at man bruger en passwordmanager, der gør det muligt at have “unikke, lange og stærke kodeord på alle dine digitale tjenester”.
Et kodeord alene er dog ikke nok: myndigheden anbefaler også at man slår to-trins-login til overalt hvor tjenesten tilbyder det, så en lækket kode ikke i sig selv giver adgang.
Kan du selv tjekke selve kodeordet
Have I Been Pwned har også en separat funktion kaldet Pwned Passwords, hvor du kan tjekke om et konkret kodeord er dukket op i et læk. Og nej, du behøver ikke bekymre dig om at sende dit kodeord ud på nettet.
Tjenesten bruger et princip der hedder k-anonymitet: dit kodeord bliver omregnet lokalt til en kryptografisk værdi, og kun de første fem tegn sendes til serveren, som så returnerer en liste over mulige fuldstændige værdier. Resten af sammenligningen sker på din egen enhed, så selve kodeordet aldrig forlader computeren.
Er et kodeord først endt i databasen, skal det betragtes som brændt uanset hvor avanceret det ser ud. Automatiserede angrebsværktøjer prøver de lækkede kodeord først, før de prøver tilfældige kombinationer.
Tjek også dine gamle konti
Mange af lækkene stammer fra tjenester folk for længst har glemt de har tilmeldt sig: en gammel webshop, et forum, en app-konto fra 2015. Problemet er at de samme kodeord ofte stadig bruges aktivt andre steder.
Tilmelder du dig haveibeenpwned.com’s “Notify me”-funktion, får du besked næste gang din mail dukker op i et nyt læk.