Sebastian Juul

Et nyt svindeltrick kaldet quishing bruger falske QR-koder til at kapre MitID og kortoplysninger.
Metoden har allerede ramt parkeringsautomater i Danmark, og i august advarede myndighederne om falske MobilePay-mails, der også forsøger at få danskerne til at udlevere deres MitID.
Microsoft registrerede en stigning på 146 procent i QR-baserede phishingangreb i første kvartal af 2026, oplyser softwaregiganten i en analyse citeret af it-mediet Komputer. Angreb hvor QR-koden sidder direkte i e-mailen, steg 336 procent alene i marts.
Sådan virker fælden
Quishing er en sammensmeltning af ordene QR og phishing. Scanner du en manipuleret kode, lander du på en side, der ligner en ægte login- eller betalingsside, og dine oplysninger havner hos svindleren. Metoden virker, fordi QR-koden skjuler den egentlige adresse, så selv en opmærksom læser ikke kan se, hvor linket fører hen, før telefonen allerede har åbnet siden.
Flere af de falske sider spørger efter både kortdata og MitID-oplysninger. I værste fald kan svindleren bruge dem i et parallelt login og dermed overtage adgangen til bank og offentlige systemer. En lignende metode med falske QR-koder på elbilladestandere har tidligere kostet bilister dyrt.
Metoden er allerede i Danmark
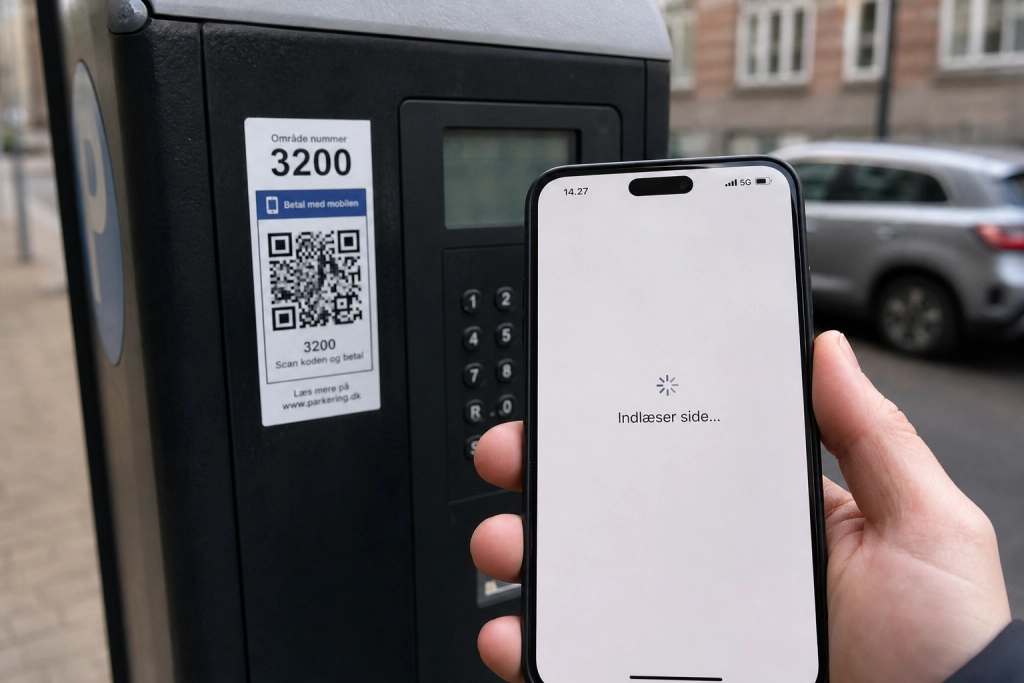
Parkeringsselskabet Parkzone fandt i november 2024 falske QR-klistermærker på betalingsautomaterne på Burschesgade i det centrale Randers, skriver DenOffentlige med henvisning til Center mod Økonomisk IT-Svindel. Året inden fik svindlere via samme metode adgang til kortoplysninger fra over 4.000 personer.
En tommelfingerregel skiller ægte fra falske koder: en kode fra et parkerings- eller ladeselskab er trykt direkte i selve skiltet eller automaten, aldrig påsat med tape eller en mærkat. Opdager du et klistermærke oven på en ældre kode, så lad være med at scanne og betal i stedet via app eller kortterminal.
Falske MobilePay-mails som sidekanal
Parallelt med QR-fælderne har en bølge af mail-svindel ramt danskerne. Den 10. august 2026 udsendte Digitaliseringsstyrelsen en advarsel om falske mails, der udgiver sig for at komme fra MobilePay og beder modtageren om at koble sin konto til MitID via et link. Styrelsen understreger, at MobilePay aldrig vil bede om koder eller bruger-id gennem e-mail, telefon eller SMS, og opfordrer modtagere til ikke at klikke på linket og aldrig udlevere deres MitID-oplysninger.
Har du allerede klikket og indtastet data, kan du ringe til Cyberhotline for Digital Sikkerhed på 33 37 00 37.
De tre regler der afslører svindlen
Ældre Sagen anbefaler tre vaner, der rammer de fleste svindelforsøg på én gang. Brug kun MitID, når du selv har startet login, aldrig fordi nogen har sendt en SMS, en mail eller en QR-kode. Klik ikke på links i beskeder, men skriv selv adressen eller brug et gemt bogmærke til netbank, e-Boks eller borger.dk. Og del aldrig dit MitID med andre, heller ikke familie, giv i stedet en formel fuldmagt.
Det samme princip gælder for QR-koder: scan kun koder, du selv har opsøgt, og tjek adressen i browseren, før du taster noget. Står der ikke mitid.dk eller en adresse fra din egen bank, så luk siden.