 Sebastian Juul
Et simpelt webtjek viser på sekunder, om din mail og dine kodeord ligger i kendte datalæk.
Flere millioner danskere kan have deres loginoplysninger i omløb hos svindlere uden at vide det. Efter CPR-lækket i september, hvor en dansk virksomheds adgang til registeret blev misbrugt, er risikoen for målrettet phishing stor, og mange danskere bruger stadig det samme kodeord flere steder.
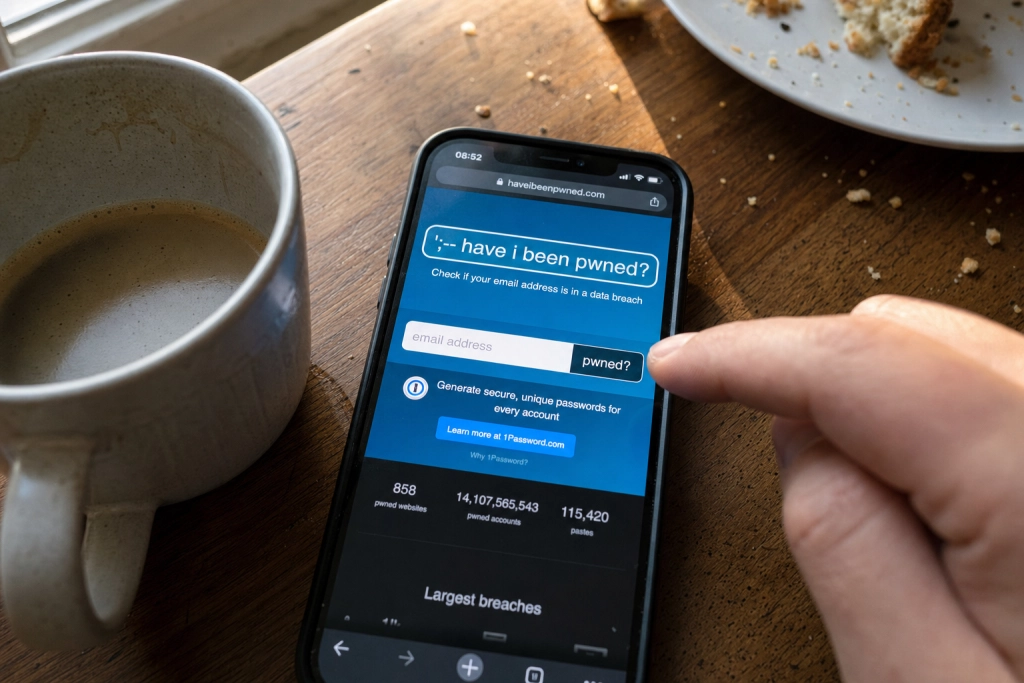
Et gratis tjek på haveibeenpwned.com fortæller, om din mailadresse optræder i et af over 1.000 kortlagte databrud. Det tager under to minutter.
Sådan tjekker du din mail
Gå på haveibeenpwned.com, skriv din mailadresse i søgefeltet og tryk på “pwned?”-knappen. Tjenesten søger i en database med 17,8 milliarder lækkede kontooplysninger fordelt på 1.046 kendte databrud og viser en liste over præcis de brud, din adresse optræder i, med dato og hvilken slags data der er lækket (mails, kodeord, telefonnumre).
Siden er gratis og drives af den australske sikkerhedsekspert Troy Hunt, der har kørt tjenesten siden december 2013.
Sådan tjekker du selve kodeordet
Have I Been Pwned har også en særskilt tjeneste, Pwned Passwords, hvor du kan skrive et konkret kodeord ind og se, om det figurerer i et læk. Kodeordet sendes aldrig helt over nettet: din browser laver en kryptografisk kontrolsum af det, og kun de første fem tegn af den sendes til serveren. Resten sammenlignes lokalt på din egen enhed, så tjenesten ikke kan læse din adgangskode. Metoden kaldes k-anonymity, altså en teknik der tillader et opslag uden at røbe hvad man søger på.
Et match betyder ikke nødvendigvis, at netop din konto er hacket, men at kodeordet står på svindlernes lister over koder, der prøves først.
Hvad skal du gøre, hvis du optræder i et læk
Skift kodeord med det samme på den tjeneste, hvor det blev lækket, og alle andre steder du har brugt det samme kodeord. Fire ud af ti danskere har inden for de seneste tre år fået besked om, at mindst ét af deres kodeord er lækket, viser en YouGov-undersøgelse for Gjensidige og Sparekassen Kronjylland med 1.028 adspurgte, offentliggjort 7. oktober 2026.
Slå også totrins-godkendelse til, hvor det er muligt, så en svindler ikke kan logge ind med kodeord alene. Bruger du hele eller dele af dit CPR-nummer som adgangskode, skal det ændres straks, oplyser Sikkerdigital.dk.
CPR-registeret blev ramt i perioden 11. til 20. september, og lækket blev opdaget 2. oktober, hvor en dansk virksomheds lovlige adgang til systemet blev misbrugt. Oplysninger på cirka 8,8 millioner registrerede borgere blev trukket ud. Angriberen slap efter alt at dømme ind, fordi leverandøren brugte “123456” som adgangskode. CPR-administrationen har standset adgangen, anmeldt sagen til Datatilsynet og indledt politiefterforskning.
Pas på phishing i ugerne efter
Når data er i omløb, kommer der ofte en bølge af målrettede svindel-mails og sms’er, hvor afsenderen bruger dit navn, din adresse eller andre reelle oplysninger for at virke troværdig. Klik aldrig på links i uventede beskeder fra MobilePay, MitID eller banker. Åbn appen eller skriv adressen manuelt i din browser i stedet.
Vil du have besked næste gang din mail dukker op i et nyt læk, kan du på haveibeenpwned.com klikke på “Notify me” og få en gratis advisering, hvis din adresse rammes af et fremtidigt databrud.