
 Sebastian Juul

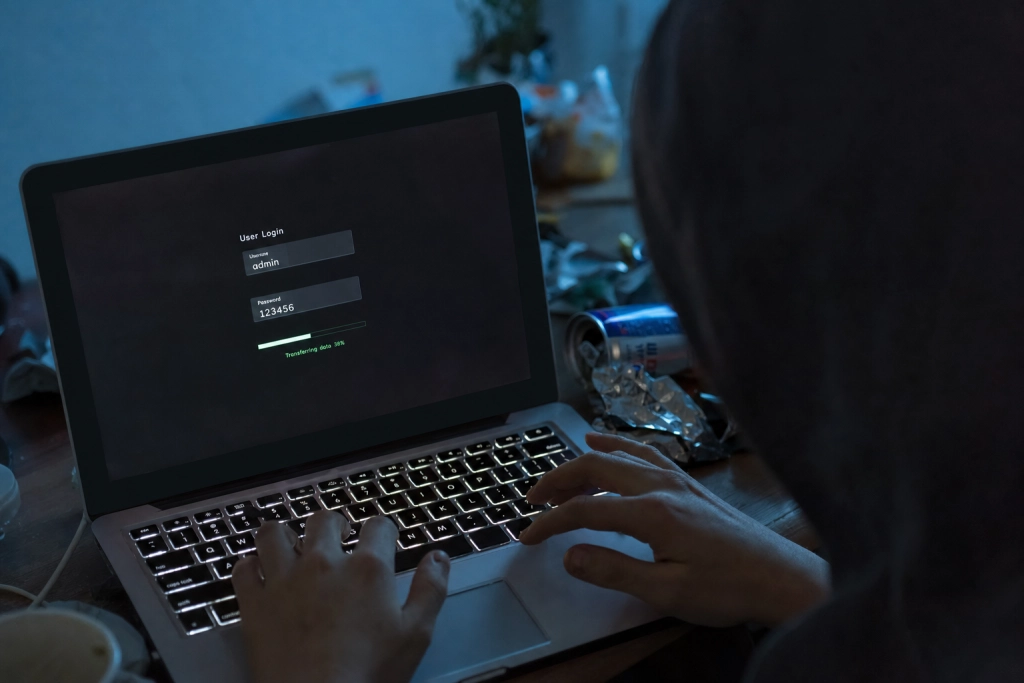
En Odense-virksomhed med adgang til hele CPR-registret beskyttede flere konti med kodeordet “123456”.
Det nu afslørede danske CPR-brud, der har sendt næsten en million danskere i gang med at oprette kreditadvarsel, kan føres tilbage til verdens mest gættede kodeord. En hacker loggede ind hos det fynske IT-firma Pays ApS med kodeordet “123456” og trak over 21 dage navne, adresser og CPR-numre på cirka 8,8 millioner personer ud af det danske personregister.
Firmaet havde lovlig adgang til at slå CPR-oplysninger op for kunder, og det var netop den adgang, der blev misbrugt, bekræfter CPR-administrationen i en officiel meddelelse. Bruddet omfatter cirka 5,5 millioner levende og 3,3 millioner afdøde personer, og sagen er anmeldt til Datatilsynet og politiet.
Tre konti med samme simple kode
Mindst tre konti hos Pays ApS brugte kodeordet “123456”, og én af dem havde administrator-rettigheder. Angriberen kom ind via en tidligere medarbejders lækkede adgang, der stammede fra et andet datalæk, og havde derefter frit spil i præcis 21 dage og 17 timer fra 10. september. Inde i systemet byggede vedkommende to små programmer, der kørte opslag mod CPR-registret og lagrede resultaterne eksternt.
Direktør Sophie Laursen har erkendt angrebet i en e-mail. Ifølge The Copenhagen Post skriver hun, at firmaet kan “bekræfte, at vi er det selskab, der har været udsat for et angreb, hvor vores lovlige adgang til at søge oplysninger i CPR-systemet er blevet misbrugt”.
Opdaget på en usædvanlig stor regning
Bruddet blev ikke fanget af et sikkerhedsværktøj, men af en bogholderi-detalje. Hvert opslag i CPR-registret koster penge, og en usædvanligt stor regning til Pays ApS fik en medarbejder hos CPR-administrationen til at reagere en fredag aften. Firmaets adgang blev lukket ned i løbet af weekenden, og undersøgelsen viste bagefter, at angriberen havde været inde i systemet i mere end tre uger.
Myndighederne understreger, at borgere med navne- og adressebeskyttelse ikke er en del af det lækkede materiale. Det er heller ikke bekræftet, at oplysningerne er solgt eller offentliggjort videre.
Næsten en million har allerede oprettet kreditadvarsel
Sagen har udløst en bølge af kreditadvarsler. Antallet af danskere med en aktiv kreditadvarsel steg fra knap 250.000 den 1. oktober til cirka 970.000 den 7. oktober, altså en næsten firedobling på en uge. En kreditadvarsel er en markering i CPR, der gør det sværere at optage lån eller kredit i dit navn og dermed vanskeliggør identitetstyveri.
Styrelsen for Samfundssikkerhed anbefaler, at man opretter en kreditadvarsel, hvis man har konkret mistanke om svindel. Styrelsen har samtidig udvidet åbningstiden på deres cyberhotline på 33 37 00 37 til klokken 24 på hverdage.
Du opretter selv en kreditadvarsel gennem Borger.dk med MitID. Markeringen er gratis og kan slettes igen, når du vil. Fordi CPR-nummer, navn og adresse nu kan være i omløb, bør du desuden være ekstra skeptisk over for opkald, mails og sms’er, hvor afsenderen bruger netop den slags oplysninger som bevis på, at de er dem, de udgiver sig for at være. Phishing er fortsat den mest udbredte it-svindelform mod danskere, og lækkede CPR-data gør det nemmere for svindlere at virke troværdige.
