
 Sebastian Juul

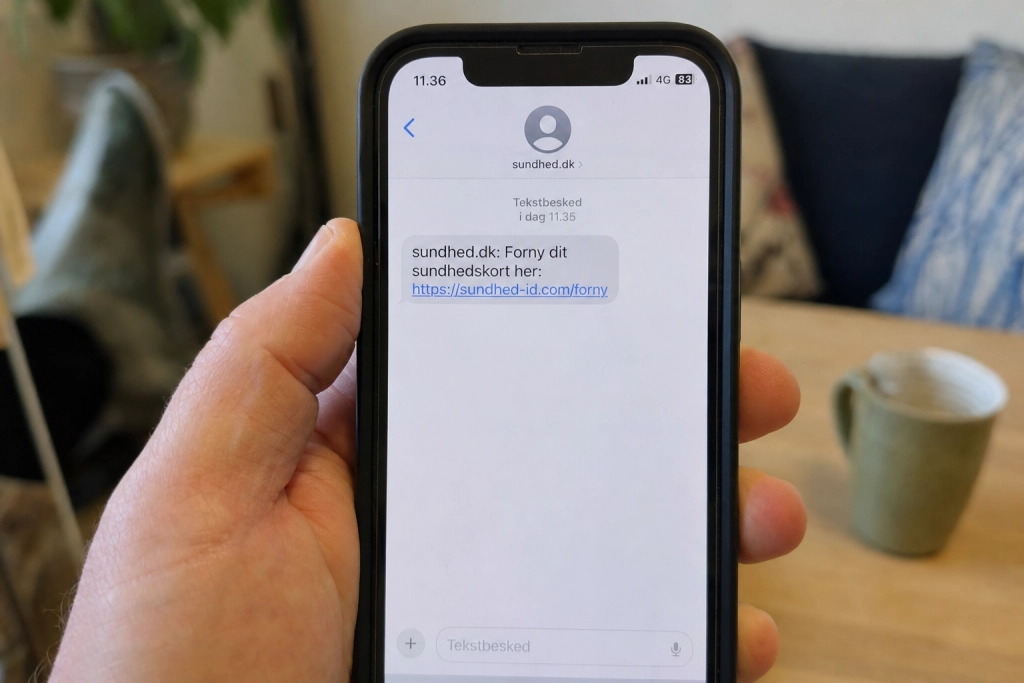
Beskæftigelsesministeriet advarer om, at svindlere udnytter det store CPR-læk til falske sundhedskort-sms’er.
Søndag den 11. oktober 2026 er bølgen af svindelbeskeder stadig i omløb, en uge efter at myndighederne bekræftede, at uvedkommende havde skaffet sig adgang til navne, adresser og CPR-numre på omkring 8,8 millioner registrerede personer. Svindlerne har fået nye våben: dit rigtige navn, din rigtige adresse og dit rigtige CPR-nummer, hvilket får beskederne til at virke troværdige.
Ministeriet skrev i sin advarsel 5. oktober, at svindlerne nu kontakter borgere på sms, mail og telefon og forsøger at få kontonumre og MitID udleveret. “I Beskæftigelses- og Ligestillingsministeriet vil vi aldrig bede dig om at udlevere oplysninger til os på den måde,” lyder beskeden fra ministeriet.
Sådan ser den falske sundhedskort-sms ud
En af de mest udbredte varianter udgiver sig for at komme fra sundhed.dk og beder dig om at forny dit sundhedskort via et link. Linket fører til en side, der ligner den officielle side til forveksling og bruger både logo og adresse for at narre modtagerne. På siden bliver du bedt om at oplyse persondata og i sidste ende udlevere CPR-nummer, MitID og betalingsoplysninger.
Problemet er, at sundhed.dk aldrig udsender sundhedskort mod betaling, og at det offentlige aldrig beder om MitID eller kortoplysninger via et link i en sms.
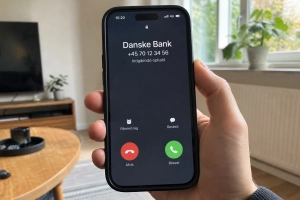
Spot svindel-sms’en på fire tegn
Fælles for sundhedskort-sms’erne og de andre bølger af svindelbeskeder er en håndfuld faresignaler:
- Uventet besked med et link, der skal “åbnes med det samme” eller inden en kort frist.
- Afsender med et udenlandsk nummer eller et nummer, du ikke genkender fra tidligere.
- Siden efter linket beder om MitID, engangskode eller kortoplysninger.
- Beskeden kender dit navn og dine oplysninger og føles derfor overbevisende, netop fordi en dansk virksomheds adgang til CPR-registret blev misbrugt.
Opret kreditadvarsel og del aldrig MitID
Myndighedernes fælles anbefaling er klar: Klik ikke på links i uventede beskeder, og gå i stedet selv ind via den officielle hjemmeside eller ring til afsenderens hovednummer.
Du bør også overveje at oprette en kreditadvarsel på borger.dk. Det er, ifølge Center for Cybersikkerhed og Sikkerdigital.dk, “en markering i CPR, der gør det sværere at optage lån eller kredit i dit navn.” Markeringen advarer kreditgivere om at tjekke identiteten en ekstra gang, før de godkender et lån eller en kreditaftale, der er oprettet i dit navn.
Har du allerede klikket og udfyldt kortoplysninger, skal du straks spærre dit betalingskort hos din bank og anmelde forholdet til politiet på 114. Er dit MitID blevet brugt, skal det spærres på MitID.dk eller via din bank.
Myndighedernes digitale hotline har i de kommende dage udvidet åbningstid fra klokken 8 til 24 på telefon 33 37 00 37 og kan hjælpe, hvis du er i tvivl om, hvorvidt en besked er svindel.
