Sebastian Juul

Myndighederne advarer om en bølge af falske mails og sms’er, der ridder på CPR-lækket.
Siden adgangen til navne, adresser og 8,8 millioner CPR-numre blev opdaget i starten af oktober, forsøger svindlere at udnytte frygten med beskeder, der ligner henvendelser fra MobilePay, MitID eller banken. De bruger læsernes egne oplysninger som agn, og ét klik på det forkerte link kan koste adgangen til både konto og digital identitet.
Myndighederne opfordrer borgere til aldrig at udlevere MitID-oplysninger, engangskoder eller kortnumre via sms, mail eller telefon. Advarslen kommer, fordi flere danskere lige nu kontaktes af svindlere, der kender dem ved navn og CPR-nummer og dermed virker overbevisende.
Sådan ser den falske mail ud
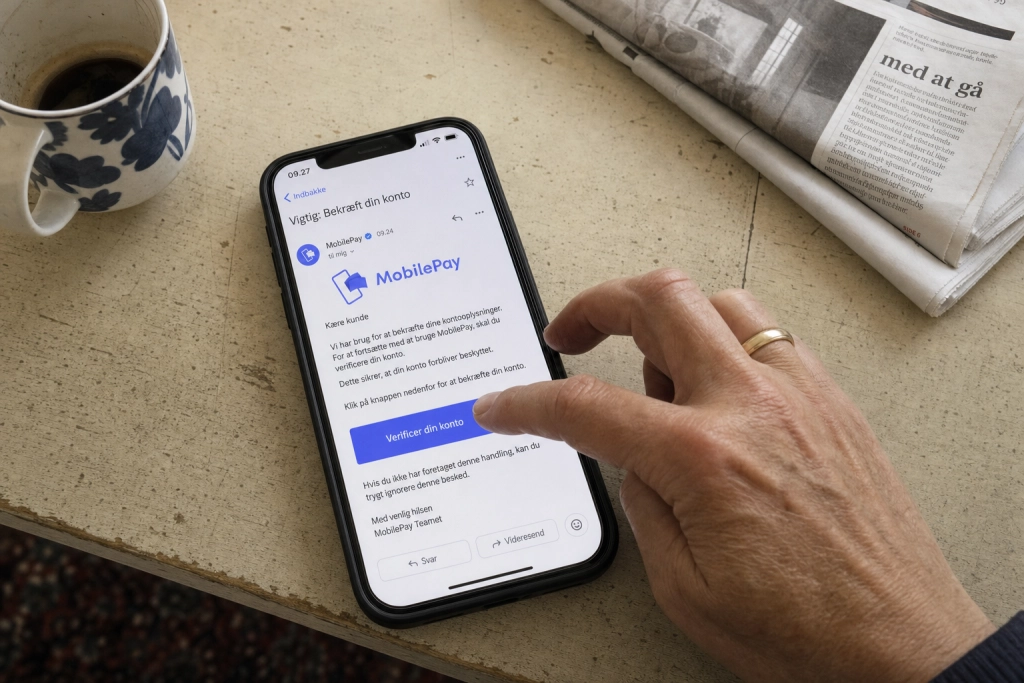
Den mest udbredte version udgiver sig for at komme fra MobilePay og beder modtageren om at “forbinde” eller “verificere” sin konto med MitID for at opfylde nye regler for stærk kundeautentifikation. Ofte følger en kort frist, så modtageren handler i panik. Linket fører videre til en side, der ligner MobilePays helt ned til farver og logo, men ligger på et næsten identisk domænenavn.
På den falske side bliver man typisk bedt om CPR-nummer, telefonnummer, MitID-login og til sidst sin bank. Når svindleren har de oplysninger samlet, kan han både logge ind i netbanken og godkende overførsler i den ægte MitID-app, hvis offeret bekræfter en pushbesked. MobilePay beder aldrig om koder eller bruger-ID via mail, telefon eller sms.
Myndighedernes råd er enkle
Rådene fra Sikker Digital under Digitaliseringsstyrelsen ligger tæt op ad bankernes. Klik aldrig på links i uventede beskeder, men log ind via den officielle app eller tast selv adressen i browseren. Del aldrig MitID-koder, adgangskoder eller kortoplysninger med nogen, og flyt aldrig penge til en såkaldt “sikker konto”.
“Stol ikke på en henvendelse, bare fordi afsenderen kender dit navn, din adresse eller dit CPR-nummer,” lyder kernebudskabet fra myndighederne.
Også Finans Danmark, der repræsenterer bankerne, opfordrer kunder til at ringe til deres bank på det nummer, der står på bagsiden af bankkortet, hvis de er i tvivl om en henvendelse er ægte. Et telefonnummer, der popper op i en sms, kan være falsk.
Hvad du gør, hvis du allerede har klikket
Har du nået at indtaste MitID-oplysninger eller kortnumre på et falsk link, skal du handle hurtigt. Ring til din bank og spær kortet. Mistanke om direkte svindel anmeldes til politiet på 114.
En ekstra forholdsregel er at oprette en kreditadvarsel på borger.dk. Det er en markering på dit CPR-nummer, der gør det sværere for svindlere at optage lån eller kredit i dit navn.
Selve datalækket skete, fordi en dansk virksomheds adgang til CPR-registret blev misbrugt i omkring ti dage i september, før en medarbejder i CPR-administrationen opdagede den usædvanlige aktivitet fredag aften den 2. oktober. Efterforskningen har siden vist, at adgangen slap igennem, fordi IT-firmaets system brugte et usædvanligt svagt kodeord.
Kreditadvarslen opretter du på borger.dk under punktet “CPR-oplysninger og kreditadvarsel”.