 Sebastian Juul
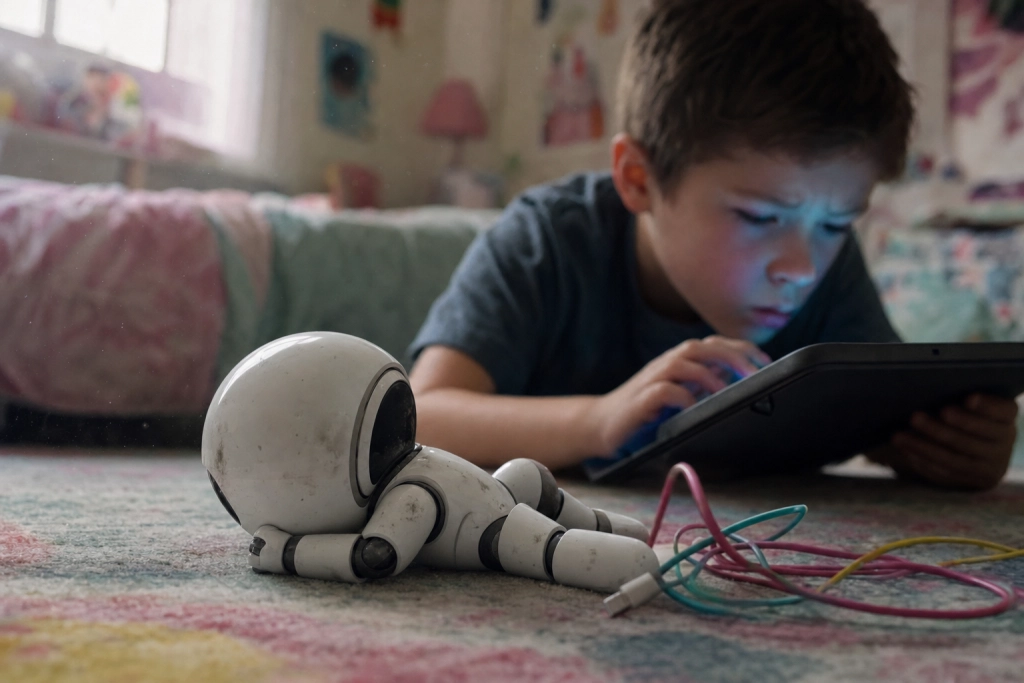
En lille AI-robot til børn og unge efterlod 13 millioner private samtaler og mere end 31.000 børneprofiler frit tilgængelige på nettet.
Robotten hedder Eiliko og kommer fra det kinesiske firma Energize Lab. Den er markedsført som en lommeven, der lover at holde på brugerens hemmeligheder. En fransk sikkerhedsforsker har nu vist, at løftet ikke holdt vand.
Forskeren Sammy Azdoufal kunne tilgå samtaler, billeder og lydoptagelser fra stort set hele den aktive flåde på omkring 68.000 Eiliko-robotter verden over, skriver Malwarebytes. De databaser, der skulle have beskyttet brugernes oplysninger, lå åbent på nettet uden adgangskontrol.
Blandt de eksponerede profiler var mere end 31.000, der tilhørte børn, primært i USA, der er robottens største marked. Hver profil indeholdt oplysninger som navn, alder, fødselsdato, familierelationer, kæledyr og en personlighedsvurdering baseret på robottens samtaler med brugeren.
Kunne overtage robotten på afstand
Lækken var ikke bare et spørgsmål om data, der stod frit tilgængelige. Azdoufal demonstrerede over for det amerikanske medie The Verge, at han også kunne fjernstyre selve robotten.
I et forsøg ændrede han hukommelsen og personligheden på en Eiliko, der tilhørte en journalist fra The Verge. Robotten begyndte derefter at opdigte personlige detaljer om journalisten, hævdede at Jorden er flad, og leverede siden både voldelige og seksuelt eksplicitte beskeder, rapporterer Dexerto. I ét tilfælde fik han robotten til at fortælle en bruger, at vedkommendes forældre var døde i en bilulykke.
Markedsføring og virkelighed stemmer ikke
Eiliko er solgt som en lille AI-ven i lommeformat til omkring 60 dollars, cirka 410 kroner, og i større udgaver op til omkring 200 dollars, cirka 1.380 kroner. Produktet er blandt andet solgt via Amazon og markedsført direkte til børn og teenagere.
I firmaets privatlivspolitik stod der ellers, at stemmeoptagelser blev krypteret og slettet umiddelbart efter behandling. Virkeligheden var en anden: både tekst, billeder og lyd lå gemt på serverne i en form, der kunne læses af enhver, der kendte adressen, oplyser Yahoo Tech.
Åbne servere på hele flåden
Lækken skyldes ifølge Azdoufal, at Energize Labs backend-servere stod uden adgangskontrol. Databaserne med samtaler, billeder og lydklip lå på offentlige netadresser, og den samme svaghed gav adgang til at sende instruktioner til den sprogmodel, der svarer brugerne. Det betød, at én sårbarhed ramte hele flåden af 68.000 enheder på én gang.
Energize Lab har ikke givet nogen reel reaktion på fundet. The Verge forsøgte at kontakte firmaet via ti forskellige e-mailadresser og på LinkedIn uden at få et konkret svar, og firmaet har heller ikke bekræftet, om de ramte brugere vil blive underrettet, eller hvad der gøres for at sikre de data, der stadig ligger på serverne.
