Sebastian Juul

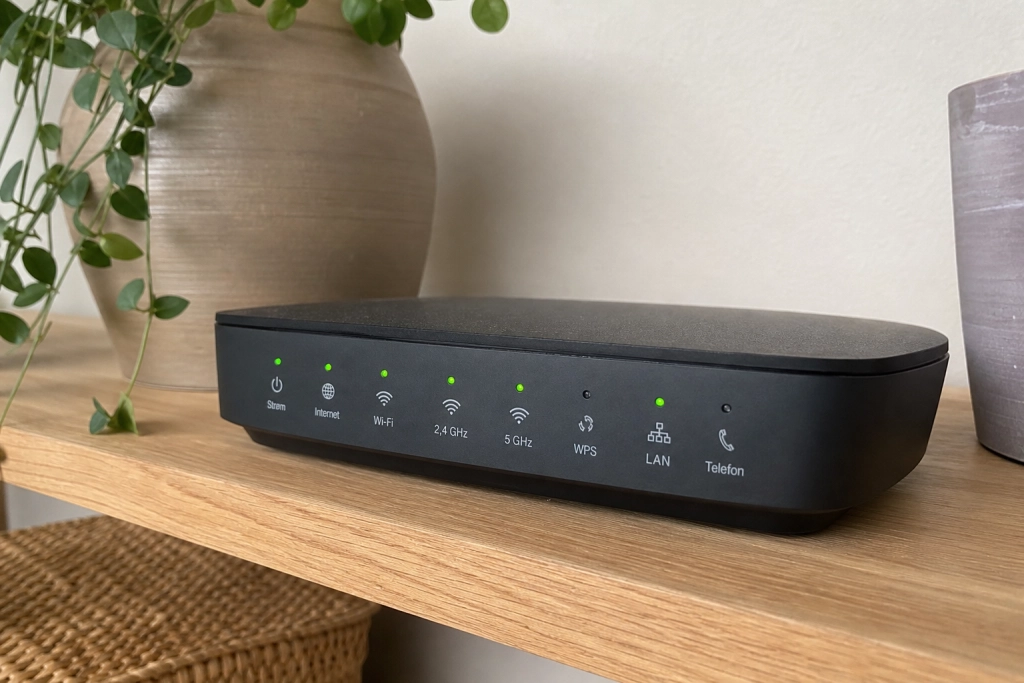
Den sorte kasse i vindueskarmen står tændt døgnet rundt, men de færreste har rørt den siden teknikeren gik.
Og det er præcis dét, kriminelle regner med. Routeren er indgangsdøren til alt, hvad du laver på nettet derhjemme: netbank, familiens billeder, smart-tv, overvågningskameraer, babyalarmer. Står den med fabriksindstillingerne, kan en angriber i yderste konsekvens slå sig ned på dit netværk uden at du opdager det.
Hos Digitaliseringsstyrelsens borgerportal sikkerdigital.dk er budskabet, at tre ting især gør en forskel. Ingen af dem kræver teknisk viden, og de kan klares på et kvarter.
Skift adgangskoden til routeren
Routeren har typisk to kodeord: det du taster ind for at komme på wifi, og det du skal bruge for at logge ind i selve routeren og ændre indstillinger. Det sidste er ofte noget banalt som “admin” eller står på et klistermærke på bagsiden.
Begge skal skiftes. Uanset hvor kodeordet kommer fra, og hvor unikt det måtte lyde, skal du ændre begge kodeord til nogle, du selv vælger, skriver sikkerdigital.dk.
At det ikke er teoretisk, viste en sag fra 19. december 2024, hvor netværksproducenten Juniper Networks advarede om, at kunder havde fået deres routere kapret af det såkaldte Mirai-botnet og brugt til hackerangreb. Alle de ramte systemer brugte fabriksstandard-kodeord, lød forklaringen fra Juniper ifølge The Hacker News. Mirai scanner konstant internettet efter routere og kameraer med fabriksstandard-kodeord og overtager dem automatisk.
Slå automatisk firmware-opdatering til
Routere kører software ligesom din telefon, og sårbarheder bliver løbende lukket med nye versioner. Problemet er, at mange routere ikke opdaterer sig selv.
Sikkerdigital.dk anbefaler, at du cirka en gang om måneden logger ind i routerens administrationsmodul og tjekker, om der ligger en ny firmware-opdatering klar. Har routeren en indstilling der hedder noget med “automatiske opdateringer” eller “auto update”, så slå den til og slip for at huske det.
Og når producenten ikke længere udsender opdateringer, er routeren reelt udløbet. Sikkerdigital.dk formulerer det kontant: kan din router ikke længere modtage opdateringer, bør den udskiftes. Det gælder også, selv om wifi’et stadig virker fint.
Luk fjernadgangen udefra
Mange routere kommer med en funktion, der tillader, at du kan logge ind i den hjemmefra, selv når du ikke er på netværket. Praktisk hvis du er teknisk, farligt hvis du ikke er.
Fjernadgang betyder nemlig, at hele verden i princippet kan prøve at ramme login-siden på din router, ikke bare dig. Sikkerdigital.dk anbefaler derfor, at funktioner som “fjernadgang” eller “Remote Management” er slået fra, så routerens administrationsmodul ikke kan tilgås uden for dit eget netværk.
Funktionen hedder forskelligt afhængigt af fabrikatet: “Remote Management”, “Remote Access”, “WAN Admin” eller “Fjernadgang”. Er du i tvivl, så søg på modelnavnet og “deaktiver fjernadgang” eller ring til din internetudbyder, hvis det er en router, du har fået udleveret.
Sådan finder du siden
For at komme ind i routeren åbner du en browser og taster adressen fra bagsiden, typisk 192.168.0.1 eller 192.168.1.1. Her skal du bruge admin-kodeordet, og derfra kan du finde de tre indstillinger. Sikkerdigital.dk har en samlet gennemgang af alle de relevante trin på sin side om trådløse netværk.