Sebastian Juul

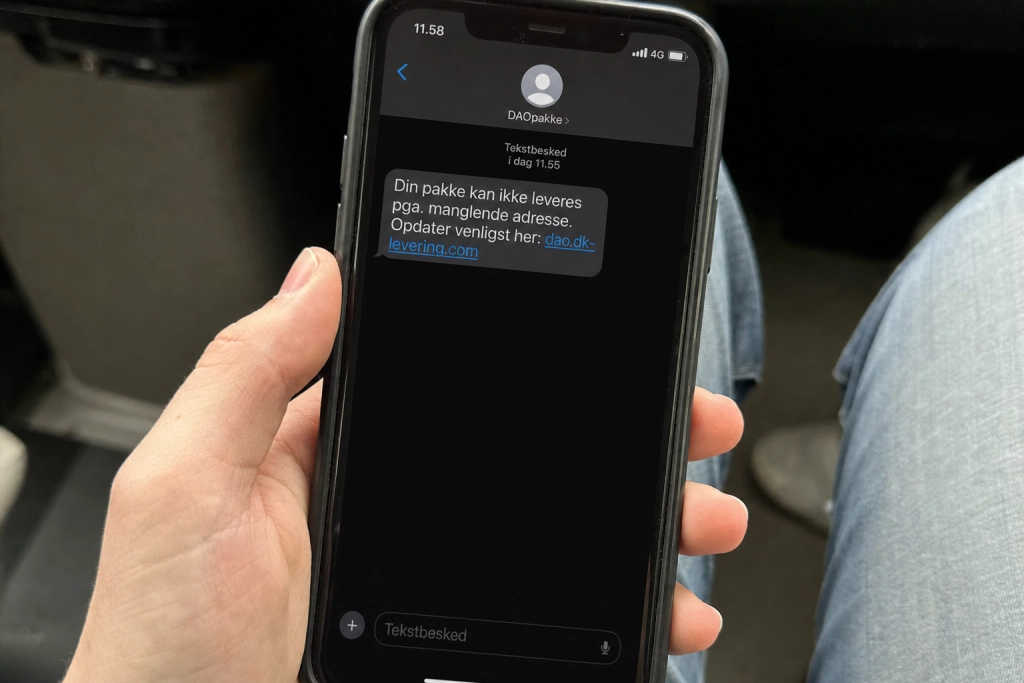
En ny type svindelbiler sender phishing-SMS’er direkte til tusindvis af telefoner, uden om spamfilteret.
I Tokyos luksusgade Ginza anholdt japansk politi i den forgangne weekend en 31-årig kinesisk statsborger, der havde en komplet falsk mobilmast installeret i sin bil. Udstyret tvang mere end 10.000 smartphones over på et uautoriseret 2G-net på mindre end to timer og sendte i samme ombæring phishing-SMS’er direkte til telefonerne.
Det er efter politiets udlægning Japans første sag af sin art. Men teknikken, som efterforskerne kalder en “SMS-blaster”, er allerede dukket op i Grækenland, Storbritannien, Thailand og flere andre lande. Og den er i hastig vækst, fordi den omgår netop den beskyttelse, som danske og andre teleselskaber har brugt år på at opbygge.
Sådan virker en SMS-blaster
En SMS-blaster er reelt en bærbar mobilmast gemt i en bil. Den udsender et stærkt signal, der tvinger alle telefoner i nærheden til at skifte væk fra deres rigtige teleudbyder. Herefter downgrader den forbindelsen til det gamle 2G-net, hvor der ikke sker gensidig autentificering mellem telefon og mast.
Fordi beskeden ikke rejser gennem teleselskabets normale infrastruktur, bliver den aldrig fanget af de spamfiltre, som operatørerne har sat op mod almindelig svindel-SMS. Modtageren ser en besked, der ligner den fra banken eller pakkefirmaet, og klikker på et phishing-link.
Det er samme teknik, som bliver brugt i IMSI-catchere til aflytning: Telefoner stoler som udgangspunkt på enhver 2G-mast, der byder sig til.
Fra Ginza til Athen og London
Den 31-årige mand kørte ifølge efterforskningen rundt i Ginza, Shinjuku og Shibuya med udstyret aktivt. Politiet har gennem omkring to år modtaget anmeldelser fra 18 personer, herunder kinesiske turister, der har mistet i alt cirka 4 millioner yen, omkring 180.000 kroner, efter at have indtastet betalingsoplysninger som følge af lignende phishing-beskeder. Efterforskerne undersøger, om den anholdte er forbundet med disse tidligere sager. Manden nægter sig skyldig og har forklaret, at han ikke har lagt noget radioudstyr i bilen.
Græsk politi anholdt i januar en gruppe mistænkte efter at have fundet et mobilt computersystem gemt i bagagerummet på en bil i Spata-området øst for Athen. Udstyret var koblet til en sender på taget, kamufleret som en almindelig haj-finneantenne. Senderen tvang telefoner ned på 2G og sendte falske bank- og pakkebeskeder til ofre i Maroussi, Spata og Athen.
The Record nævner samtidig sager i Thailand, Indonesien, Qatar og Storbritannien. I London har en domstol tidligere givet en kinesisk studerende en flerårig fængselsdom for at have kørt rundt med en SMS-blaster i bilen.
Sådan beskytter du dig
Også danskere oplever i stigende grad falske SMS’er, der slipper forbi operatørernes filtre. Rigspolitiet registrerede 1.367 anmeldelser af falske pakke-SMS’er på en enkelt måned i løbet af 2026, en dansk rekord.
Der er ét konkret greb, der afskærer SMS-blaster-angrebet: slå 2G fra på din telefon. På nyere Android kan det gøres under mobilnetværk-indstillingerne ved at vælge kun 4G/5G som tilladt nettype. På iPhone kan Lockdown Mode blokere 2G-nedgraderinger. Canadas nationale cybersikkerhedscenter anbefaler denne indstilling som den mest effektive beskyttelse mod netop denne type angreb.
Og så gælder det samme som ved alle andre svindel-SMS’er: tryk aldrig på et link i en uventet besked, selv ikke når afsenderen ligner din bank eller PostNord. Log ind direkte via appen eller bankens hjemmeside i stedet.