 Sebastian Juul
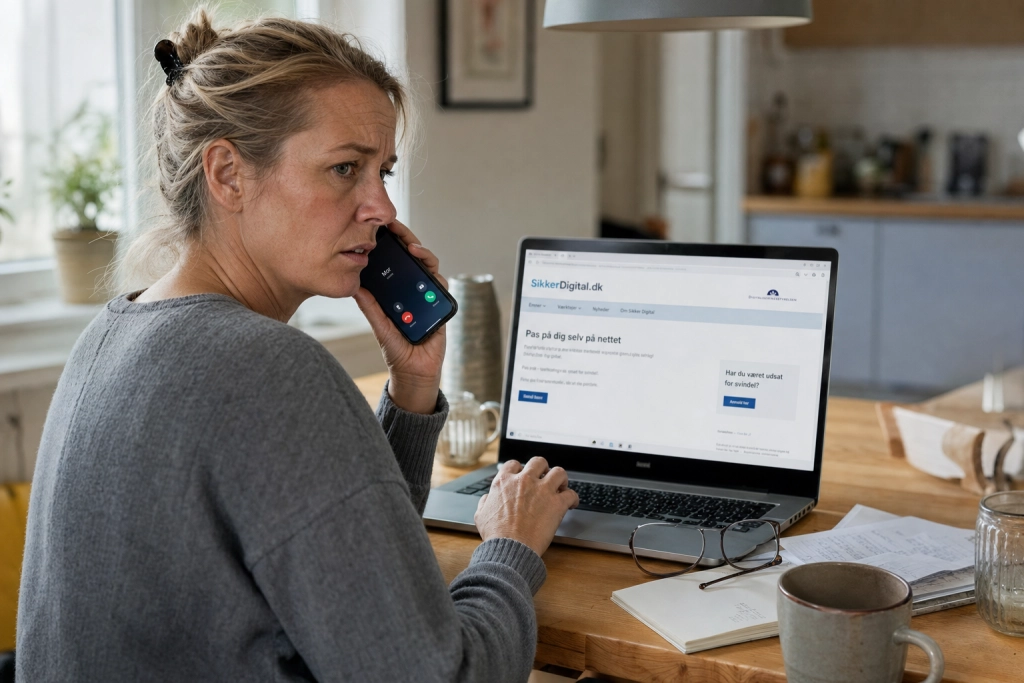
Svindlerne kender nu dit navn, din adresse og dit CPR-nummer, og at de gør det er ikke bevis på at de er ægte.
Omkring 8,8 millioner danskeres CPR-oplysninger er blevet eksponeret efter at uvedkommende misbrugte en dansk virksomheds adgang til CPR-systemet, oplyser Udlændinge- og Integrationsministeriet. CPR-administrationen opdagede den uregelmæssige adfærd fredag den 2. oktober 2026, og misbruget stod på i cirka ti dage i september.
Myndighedernes råd er klart: Når svindlere i de kommende uger ringer eller sender SMS, vil de i mange tilfælde kunne nævne dit fulde navn, din adresse og dit CPR-nummer korrekt. Sikkerdigital.dk understreger, at det IKKE i sig selv er bevis på at henvendelsen er ægte. Faresignalerne skal findes andre steder.
De fem konkrete faresignaler
Sikkerdigital.dk peger på en kort tjekliste, du bør køre igennem ved uventet kontakt, uanset om afsenderen virker troværdig:
- Kontakten er uventet. En bank, et forsikringsselskab eller en myndighed, der pludselig ringer eller skriver uden grund, er en rød advarsel i sig selv.
- Der er et link, du skal klikke på. Klik aldrig på links i uventede SMS’er eller mails. Gå i stedet selv ind via den officielle hjemmeside, eller ring til afsenderens hovednummer og dobbelttjek.
- Du bliver bedt om MitID, en engangskode, en adgangskode eller kortoplysninger. Myndigheder og banker beder aldrig om den slags oplysninger over telefon, SMS eller mail. Del dem aldrig.
- Der er pres på. “Du har 24 timer”, “din konto er låst”, “handl nu”. Tidspres er svindlernes vigtigste værktøj.
- Afsenderen kender dit CPR eller din adresse. Efter lækket er det ikke længere et tegn på at afsenderen er en myndighed, tværtimod er det netop den detalje, svindlerne bruger til at virke troværdige.
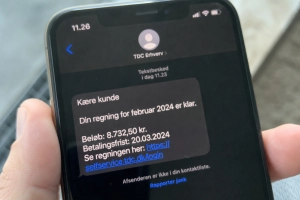
Et konkret eksempel er mails om, at dit MitID skal opdateres efter CPR-lækket, hvor linket fører til en falsk login-side. Et andet er SMS’er, der sender dig til falske udgaver af borger.dk med en “kreditadvarsel-formular”, der i virkeligheden høster dine oplysninger.
Opret kreditadvarsel, men gør det selv
En kreditadvarsel er en markering i CPR, der gør det sværere for andre at optage lån eller kredit i dit navn, og den opretter du selv på borger.dk med MitID. På en uge er antallet af danskere med kreditadvarsel steget fra knap 250.000 til cirka 970.000, ifølge TV 2.
Netop den voldsomme stigning er svindlernes nye angrebsflade: Hvis du modtager en SMS eller mail med et link til at “oprette kreditadvarsel” eller “verificere din kreditadvarsel”, er det med stor sandsynlighed svindel. Du skal selv taste borger.dk ind i browseren, aldrig følge et link.
Baggrunden for lækket er, at en dansk virksomheds legitime adgang til CPR-systemet blev misbrugt til at trække data på 8,8 millioner personer. Hændelsen er anmeldt til Datatilsynet, og politiet efterforsker sagen.
Hvis du mistænker svindel
Opdager du, at nogen er ved at bruge dit CPR-nummer, kan du oprette en kreditadvarsel på borger.dk, og du kan ringe til myndighedernes Cyberhotline på 33 37 00 37 for vejledning. Hotlinen har åbent på hverdage 8-20 og i weekender og på helligdage 10-16. Mistænker du økonomisk svindel, skal du anmelde det til politiet via politi.dk.
Datatilsynet fører tilsynet med selve CPR-sagen og behandler klager over misbrug af persondata. Du kan desuden tilmelde dig “Mit digitale selvforsvar” på sikkerdigital.dk, hvor du både kan rapportere svindelforsøg og hjælpe andre med at genkende dem.