Sebastian Juul

Et gratis værktøj viser på sekunder, om din email er dukket op i et databrud.
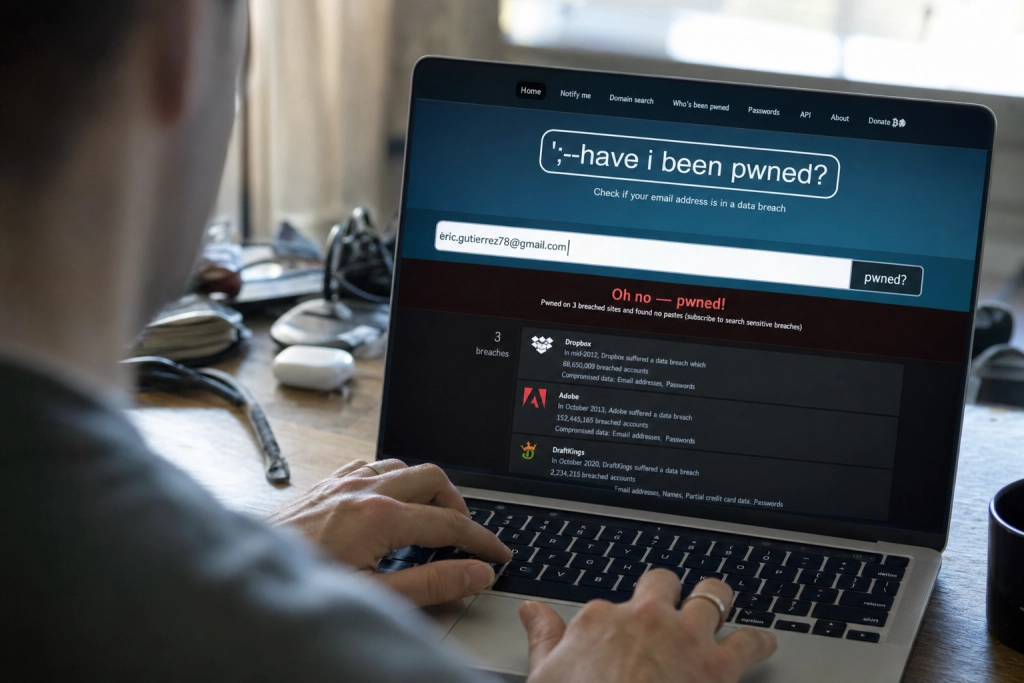
Næsten 18 milliarder lækkede emailadresser er på nuværende tidspunkt indekseret i tjenesten Have I Been Pwned, og de fleste brugere opdager først, de er ramt, når pengene er væk eller kontoen er kapret. En hurtig søgning fortæller dig, hvilke konti du bør skifte kodeord på.
Forsiden på tjenesten viser lige nu 1.039 kompromitterede websites og 17.837.635.527 lækkede emailadresser. Tallet vokser hver gang et nyt stort brud bliver indekseret.
Sådan virker tjenesten
Have I Been Pwned er bygget af den australske sikkerhedsforsker Troy Hunt, der startede tjenesten i 2013 efter det store Adobe-brud. Formålet er simpelt: samle de offentliggjorte lækkedata ét sted, så almindelige brugere kan tjekke, om deres oplysninger er i omløb.
Du bruger den sådan her:
- Gå ind på haveibeenpwned.com.
- Indtast din emailadresse i søgefeltet.
- Tryk på søgeknappen.
Står der “Good news”, er din email ikke fundet i noget indekseret brud. Står der i stedet “Oh no, pwned”, får du en liste over præcis hvilke tjenester der har lækket data knyttet til din adresse, og hvad der er lækket: typisk emails, kodeord, navne, fødselsdatoer eller i værste fald også adresser og betalingsoplysninger.
Du kan også tilmelde dig funktionen Notify me, der sender dig besked, hvis din email dukker op i et fremtidigt databrud. Det er den eneste måde at få besked tidligt uden selv at skulle søge igen og igen.
Tjek dit kodeord uden at afsløre det
Tjenesten har en separat funktion kaldet Pwned Passwords, der lader dig tjekke en konkret adgangskode. Den sender aldrig dit kodeord over nettet i klartekst. I stedet bliver kodeordet hashet lokalt i din browser, og kun de fem første tegn af hash-værdien sendes til tjenesten, som så svarer med en liste over mulige matches. Teknikken kaldes k-anonymity, og den betyder, at selv tjenestens driftsfolk ikke kan se, hvilket kodeord du har indtastet.
Dukker din adgangskode op i en liste over lækkede kodeord, skal du skifte det overalt, hvor du har brugt det, også selvom den konto, der blev brudt, ligger år tilbage. Krakkere køber og handler gamle lækkede lister netop fordi genbrugte kodeord stadig åbner nye døre.
Hvad du bør gøre, hvis du er lækket
Digitaliseringsstyrelsen anbefaler tre konkrete skridt, hvis din email eller adgangskode er dukket op i et brud:
- Skift kodeordet på den berørte konto og alle andre steder, hvor du har brugt det samme eller et lignende kodeord.
- Vælg nye adgangskoder på minimum 15 tegn, og brug et unikt kodeord til hver tjeneste. Længden er vigtigere end specialtegn.
- Slå to-faktor-godkendelse til. Så kan en lækket adgangskode ikke bruges alene, fordi en kode fra din telefon også skal indtastes.
En password manager gør det overkommeligt at have et langt, unikt kodeord til hver konto, uden at du selv skal huske dem.
Have I Been Pwned viser kun data fra brud, der er blevet offentliggjort eller delt. Står du med “Good news” i søgefeltet, er det ingen garanti for, at dine oplysninger ikke ligger hos svindlere, bare at de endnu ikke er blevet set i et offentligt læk. Derfor er lange, unikke kodeord og to-faktor stadig det vigtigste værn, uanset hvad tjekket viser.