Sebastian Juul

Én ekstra indstilling stopper langt de fleste kontokapringer, og den tager mindre tid at slå til end at brygge en kop kaffe.
Juni 2026 blev den værste måned nogensinde for fup-SMS’er i Danmark. Nationalt Center for It-Kriminalitet registrerede 1.367 anmeldelser om smishing på en enkelt måned mod blot 187 samme måned året før, oplyser Kresten Munksgaard, chef for forebyggelse, analyse og digital patruljering i NCIK.
Målet med mange af beskederne er det samme: at franarre dig et kodeord til din mail, bank eller MitID. Men et kodeord alene er sjældent nok til at kompromittere en konto, hvis du har slået to-faktor-godkendelse til.
Sådan virker to-faktor-godkendelse
To-faktor-godkendelse betyder, at du skal igennem to trin, før du er logget ind: først kodeordet, dernæst en bekræftelse fra noget, kun du har. Det kan være en kode fra en app, et fingeraftryk eller en fysisk sikkerhedsnøgle.
Effekten er dokumenteret. Microsoft har opgjort, at aktivering af multi-faktor-godkendelse blokerer 99,9 procent af de automatiske angreb mod cloud-konti, selv når angriberen kender kodeordet. Det amerikanske cybersikkerhedsagentur CISA anbefaler ligeledes, at alle brugere aktiverer det, og fremhæver at phishing-resistente metoder som en app eller en fysisk nøgle er det stærkeste værn.
Sådan slår du det til på to minutter
Digitaliseringsstyrelsen har samlet trin-for-trin-vejledninger til alle de store tjenester, danskerne bruger til daglig. Guiden dækker Google, Facebook, Instagram, Microsoft, Apple, LinkedIn, WhatsApp, Snapchat, TikTok, X og Dropbox.
På de fleste tjenester ligger indstillingen samme sted: åbn kontoens sikkerhedsindstillinger, find punktet “to-trins-bekræftelse” eller “two-factor authentication” og følg opsætningen. Har du en Google-konto, kan du gå endnu længere og bruge en fysisk sikkerhedsnøgle i stedet for en app.
Start med mail-kontoen. Den fungerer som nøgle til alt andet, for det er dér nulstillings-links til bank, sociale medier og webshops lander.
Vælg app frem for SMS
Mange tjenester tilbyder at sende koden på SMS. Det er bedre end intet, men markant svagere end en authenticator-app. Det amerikanske standardiseringsinstitut NIST klassificerer SMS-koder som en “restricted” metode, fordi telefonnummeret kan kapres via såkaldt SIM-swap, hvor en svindler får dit nummer flyttet til deres eget SIM.
Sker det, ryger SMS-koderne til svindleren, ikke til dig. Truslen er reel nok til, at dit telefonnummer kan overtages, mens du sover, hvis du ikke har spærret for nummerflytning hos dit teleselskab.
Google Authenticator, Microsoft Authenticator og open source-appen Aegis genererer i stedet en ny sekscifret kode hvert 30. sekund direkte på telefonen. Koden forlader aldrig enheden og kan derfor ikke opsnappes undervejs.
MitID er allerede indbygget
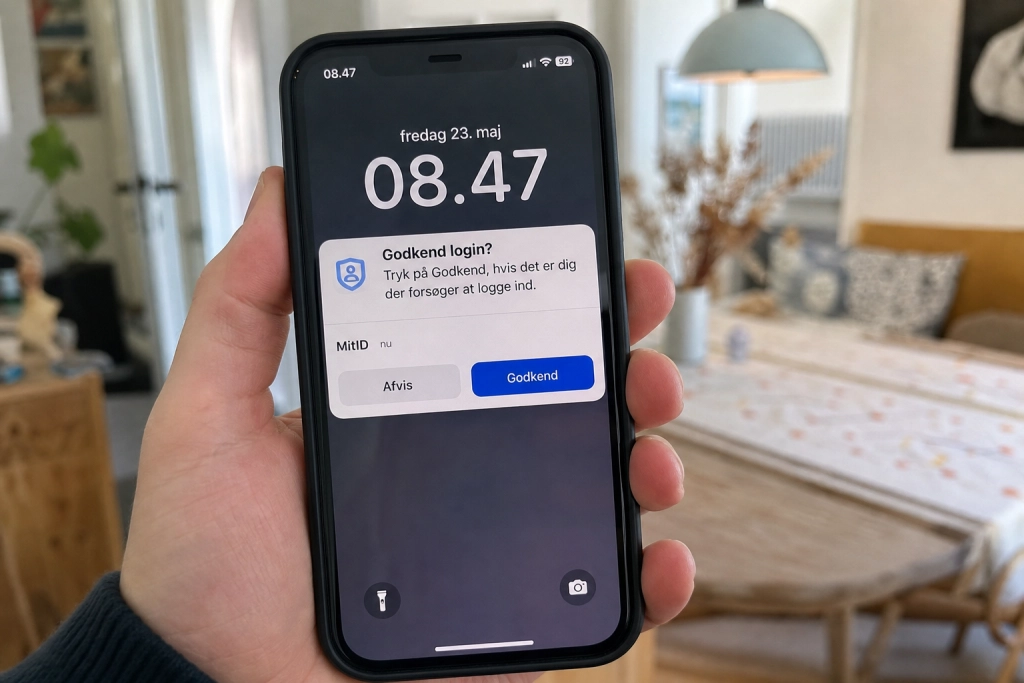
Bruger du MitID til bank og offentlige tjenester, har du allerede to-faktor-godkendelse. Du taster først dit bruger-ID og bekræfter dernæst adgangen med app, kodeviser eller chip, som Digitaliseringsstyrelsen beskriver det.
Den svage lænke er alt det, der ligger ved siden af: e-mail-kontoen, Facebook-loginnet, webshoppens gemte kort. Slår du to-faktor-godkendelse til på de tre-fire vigtigste konti i dag, har du lukket den dør, hvor de fleste svindel-SMS’er forsøger at komme ind.