Sebastian Juul

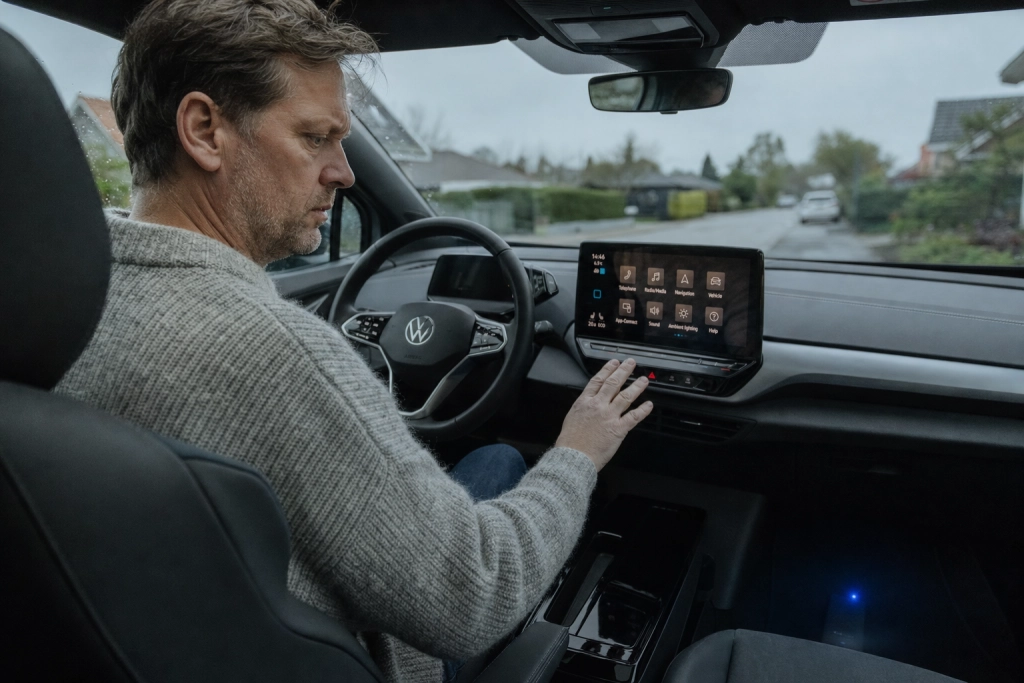
Volkswagen ruller en sikkerhedsopdatering ud til flere ID-modeller 16 måneder efter forskere viste, at bilerne kunne aflyttes og spores via Bluetooth.
Forskere kunne tænde for mikrofonen i kabinen og følge bilens bevægelser via GPS i en Volkswagen ID.4, uden at føreren opdagede det. Fejlen hedder PerfektBlue, og den har siddet i Bluetooth-softwaren bag infotainmentsystemet i en lang række elbiler fra VW-koncernen samt Mercedes-Benz og Škoda.
Det er sikkerhedsvirksomheden PCA Cyber Security, der har fundet de fire sårbarheder i BlueSDK, en Bluetooth-protokolstak udviklet af tyske OpenSynergy. Den alvorligste er klassificeret som kritisk, mens tre andre vurderes som lav til medium alvorlighed, fremgår det af forskernes advisory.
Volkswagen begynder nu, i november 2026, at sende rettelsen ud til de berørte ID-biler, 16 måneder efter den offentlige afsløring. Det skriver det franske tech-site Clubic, som har gennemgået rulleplanen.
Sådan virkede aflytningen
Angrebet kræver, at angriberen er inden for Bluetooth-rækkevidde, og at bilen godkender en parringsanmodning fra en ukendt enhed. Lykkes det, kan angriberen eksekvere kode på infotainmentsystemet med et enkelt klik, en såkaldt 1-click remote code execution.
I demonstrationen på en VW ID.4 brugte forskerne nødopkaldsmikrofonen til at lytte med i kabinen og aflæste løbende bilens GPS-position. De kunne også hente kontakter fra parrede telefoner.
Ratstyring, bremser og speeder var ikke tilgængelige via angrebet. Forskerne forsøgte at bevæge sig videre fra infotainmentsystemet til bilens sikkerhedskritiske netværk, men nåede ikke så langt på de testede biler.
Hvilke modeller er ramt
Fejlen rammer ID-biler med multimediesoftware i version 3.x, 4.x og 5.x op til og med 5.5. Rettelsen leveres forskelligt afhængigt af softwaregeneration: biler med version 3.x opdateres over luften til version 3.9.1, biler med version 5.x (før 5.6) opdateres også over luften, mens biler med version 4.x skal en tur forbi et autoriseret VW-værksted.
Volkswagen anbefaler ejere, der venter på opdateringen, at afvise parringsanmodninger fra ukendte Bluetooth-enheder.
Udrulningen rammer et marked, hvor ID-serien står tungt. VW ID.4 og ID.5 har tilsammen passeret 57.000 biler på de danske veje, hvilket gør dem til landets mest udbredte elbilserie, skriver Recordere.dk. ID.4 alene står for over 38.000 danske registreringer.
Lang vej fra fund til rettelse
PCA Cyber Security kontaktede OpenSynergy den 17. maj 2024, og Volkswagen blev underrettet i juni samme år. OpenSynergy leverede patches til sine kunder i september 2024, men ikke alle bilproducenter nåede at få rettelsen ind før juni 2025, hvilket forskerne forklarer med lange og komplekse forsyningskæder i bilindustrien.
Den offentlige advisory kom 7. juli 2025. Fra det tidspunkt har ejere af de berørte ID-biler i princippet været offentligt udstillet, indtil Volkswagen nu begynder den egentlige udrulning.
BlueSDK er ikke kun et VW-problem. Protokolstakken sidder ifølge OpenSynergys egne tal i omkring 350 millioner biler og mere end en milliard enheder i alt, og PerfektBlue er også bekræftet i infotainmentsystemer fra Mercedes-Benz og Škoda.