Sebastian Juul

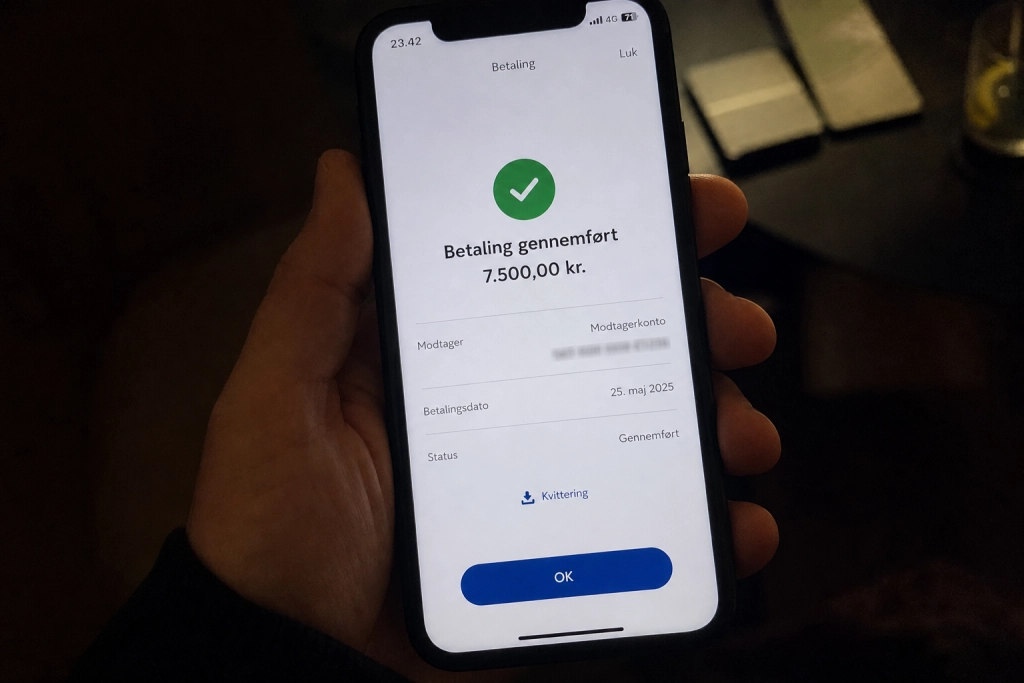
Sikkerhedsfirmaet ESET advarer om, at generativ AI gør det trivielt at fabrikere skærmbilleder af betalinger, reservationer og kvitteringer.
Advarslen falder som en direkte anbefaling til alle, der handler privat på nettet: et screenshot af en “gennemført” overførsel er ikke længere et bevis. Billedet kan være redigeret eller bygget helt fra bunden med almindelige AI-værktøjer.
Konklusionen fra ESETs seneste trusselsrapport er, at et skærmbillede “ikke længere udgør en endelig bekræftelse af betalinger, reservationer eller nogen anden finansiel operation”, rapporterer den portugisiske tech-side TugaTech, som gengiver firmaets udmelding fra 24. september 2026.
Sådan bruger svindlerne de falske billeder
Det klassiske trick er en køber på DBA eller Facebook Marketplace, der sender et billede af “overførslen” og presser sælgeren til at sende varen af sted, før pengene reelt er på kontoen. AI-værktøjer gør det nu så nemt at generere et overbevisende skærmbillede, at selv nære detaljer som logo, dato og transaktionsnummer kan se ægte ud.
ESET nævner flere andre scenarier, ifølge en gennemgang på det portugisiske it-medie Netthings: forfalskede hotelreservationer og flybilletter, opdigtede refunderingskvitteringer, og social engineering, hvor svindleren beder om et screenshot for at høste engangskoder eller andre loginoplysninger. I virksomheder er der set falske godkendelsesbilleder, der efterligner en direktørs OK til en pengeoverførsel.
Danske råd har været der længe, men bliver nu vigtigere
Den fælles danske myndighedsplatform Sikker Digital, som drives af blandt andet Digitaliseringsstyrelsen og Rådet for Digital Sikkerhed, har i forvejen en klar anbefaling til handel med private. På sitet lyder rådet direkte:
“Viser eller sender køberen dig et ‘bevis’ på, at han eller hun har overført pengene til dig? Så bevar roen, og insistér på at vente, til du kan se pengene på din egen konto eller MobilePay.”
Formuleringen står på siden om handel mellem private og blev senest opdateret 10. juni 2025. Med AI-værktøjer, der på få sekunder kan bygge et fejlfrit MobilePay-lignende billede, er princippet blevet lige så vigtigt for teksten om overførsler fra netbank.
Sådan sikrer du dig konkret
ESETs egen anbefaling er, at man aldrig baserer en beslutning på et skærmbillede alene. Er du sælger, skal pengene stå på din konto eller i din MobilePay-app, før du udleverer varen. Er du køber, skal du kontakte hotellet, flyselskabet eller webshoppen direkte, hvis en refundering eller reservation kun dokumenteres af et billede fra en anden part.
For løbende betalinger anbefaler firmaet at bruge officielle bekræftelsesmails eller PDF-kvitteringer fra bank og udbyder som dokumentation, ikke screenshots videresendt af modparten. Beder nogen dig sende et skærmbillede af en app-skærm, en engangskode eller en godkendelsesbesked, skal du sige nej, uanset hvor plausibel årsagen lyder.
For sælgere på DBA og Facebook Marketplace er testen enkel: kan du åbne din bankapp eller MobilePay og se beløbet stå der, er handlen god. Kan du det ikke, er billedet ingenting værd.