
 Sebastian Juul

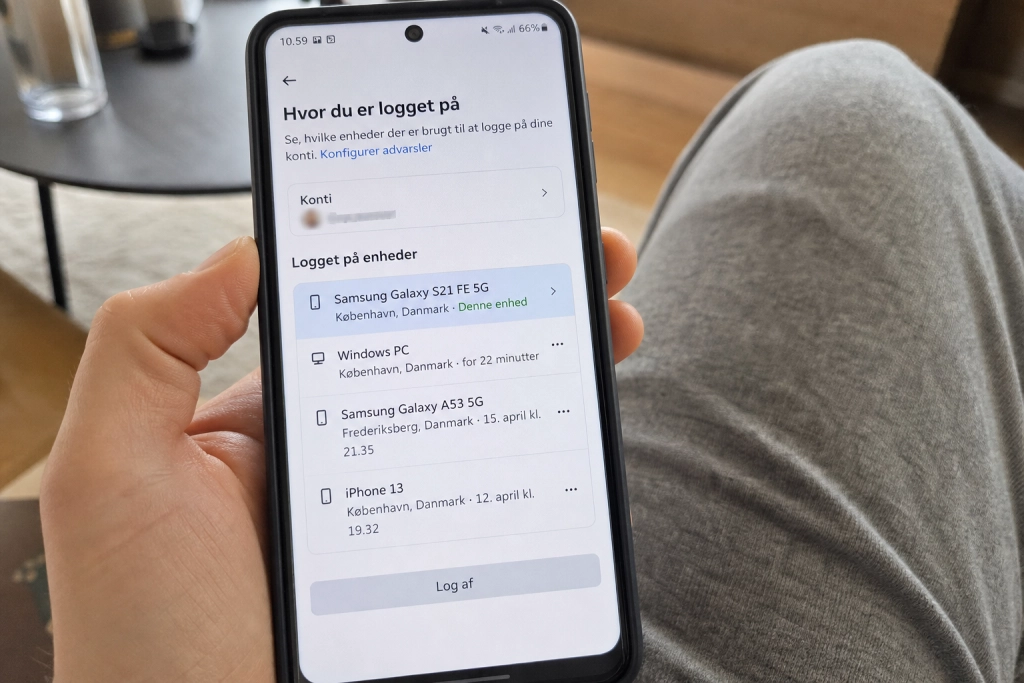
Både Facebook og Google har en skjult liste over alle de enheder, der lige nu har adgang til din konto.
Står der en telefon, computer eller browser, du ikke selv har logget ind på, kan det være tegn på, at en anden er inde. De gode nyheder: det tager to minutter at smide den ubudne gæst ud og skifte kodeord.
Facebook kalder siden “Hvor du er logget ind”, og den viser dato, tidspunkt, placering og enhedstype for hver aktiv session. Her kan du logge en enkelt enhed ud, eller trykke “Vælg alle” og lukke alle sessioner på én gang. På mobilen finder du den under Indstillinger og privatliv → Indstillinger → Kontocenter → Adgangskode og sikkerhed → Hvor du er logget ind. På computer gemmer den sig i menuen Sikkerhed og login.
Sådan gør du på Google
Google har samme funktion for Gmail, YouTube, Drive, Fotos og resten af universet, bare samlet ét sted. Du går ind på din Google-konto, trykker på Sikkerhed, og under “Dine enheder” vælger du “Administrér alle enheder”. Du kan også gå direkte til myaccount.google.com/device-activity.
Listen viser både de enheder, du er logget ind på lige nu, og dem, du har brugt inden for de seneste uger. Trykker du på en enhed, kommer der en knap med “Log ud”, der kapper forbindelsen med det samme.
Google selv skriver, at du ikke skal panikke over alt, du ikke genkender med det samme. En gammel telefon, en lånt computer eller en rejse til en by, du sjældent besøger, kan dukke op som “ukendt” aktivitet. Gennemgå listen roligt. Men er der stadig en enhed tilbage, du ikke kan placere, skal den ud.
Når enheden er logget ud, skal kodeordet skiftes
At logge en mistænkelig enhed ud lukker den aktuelle session, men den, der kom ind på kontoen, kender stadig dit kodeord. Både Facebook, Google og danske Forbrugerrådet Tænk anbefaler derfor samme to skridt bagefter: skift til et nyt, stærkt kodeord, og slå to-faktor-godkendelse til.
To-faktor betyder, at der ud over kodeordet skal bruges en engangskode, typisk fra en app eller en sms, hver gang nogen prøver at logge ind på en ny enhed. Som Tænk formulerer det, får en hacker, der har snuppet kodeordet, “ikke adgang, fordi der også skal bruges en ekstra engangskode”. Både Facebook og Google tilbyder funktionen gratis i sikkerhedsindstillingerne.
En vane, der tager to minutter
Myndighedernes fælles sikkerhedsside sikkerdigital.dk, som drives af Digitaliseringsstyrelsen, Center for Cybersikkerhed og Forbrugerrådet Tænk, har egne vejledninger til at slå to-faktor til på Facebook, Google, Microsoft, Apple, Instagram og LinkedIn.
Samme princip gælder for andre tjenester med en lignende enhedsliste, som vi tidligere har beskrevet for Netflix, Google og Facebook under ét. Går din Facebook alligevel tabt, henviser Tænk og sikkerdigital.dk til facebook.com/hacked, hvor du vælger “Min konto er blevet hacket” og følger trinene for at få nulstillet kodeordet.
