 Sebastian Juul
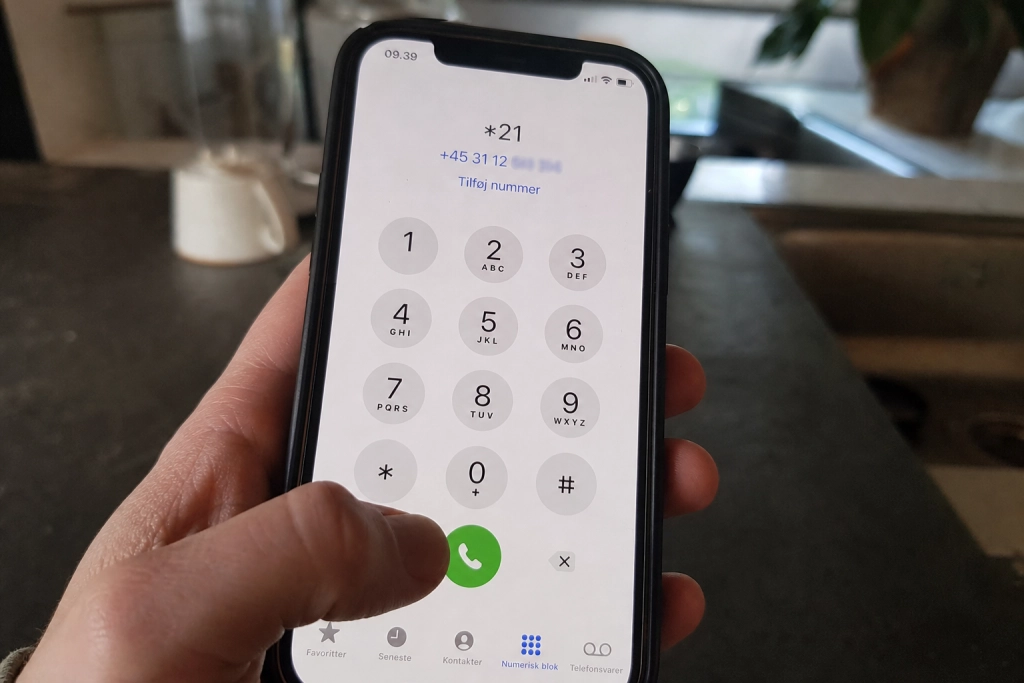
En ny svindelform narrer dig til selv at viderestille alle dine opkald til kriminelle.
Svindleren ringer, udgiver sig for at være fra din bank og beder dig taste tre tegn og et telefonnummer. I samme sekund viderestilles samtlige indkommende opkald, inklusive bankens egne sikkerhedsopkald, til gerningsmanden. Metoden kræver hverken en app, en malware-fil eller et klik på et link, og offeret opdager typisk først noget, når pengene er væk.
Den spanske storbank Openbank sendte 19. oktober en advarsel til sine kunder om netop den fremgangsmåde, rapporterer Euro Weekly News. Koden, det hele hænger på, er en global funktion i mobilnettet og fungerer præcis ens på en dansk mobil som på en spansk.
Hvad *21 egentlig gør
Tegnene *21 efterfulgt af et nummer og en opkaldsknap aktiverer såkaldt ubetinget viderestilling, en gammel funktion i GSM-standarden. Når den er slået til, går alle indkommende opkald videre til det nummer, der blev tastet ind, uden at din egen telefon ringer. Funktionen er indbygget i mobilnettet, så svindleren behøver ikke adgang til din telefon og kan ikke se dine koder eller SMS’er alene via *21. Det, han får, er dine indkommende opkald.
Og det er præcis det, der er pointen. Banker, kortudbydere og e-pungs-tjenester ringer ofte op for at godkende større transaktioner eller nye modtagere. Har svindleren allerede fisket brugernavn og adgangskode via et falsk login-vindue, mangler han kun det bekræftende opkald. Som den amerikanske storbank RBC skriver i en advarsel fra juli 2026, kan en viderestilling give angriberen de bekræftelseskoder, der ellers skal godkende logins og overførsler.
Historien bag opkaldet
Fremgangsmåden er altid den samme: Et opkald eller en e-mail, der ser ud til at komme fra banken, en pakkeudbyder eller en teleoperatør. Beskeden er, at der er registreret mistænkelig aktivitet, og at kunden skal gennemføre en “sikkerhedsprocedure”. Proceduren er at taste *21 efterfulgt af et nummer, svindleren dikterer. For offeret lyder det som en teknisk standardhandling, og tastningen slår viderestillingen til helt uden en pop-up eller en advarsel. Openbank beskriver i sin kundeadvarsel, hvordan metoden ofte kombineres med stjålne loginoplysninger, så den sidste barriere, den opringende bekræftelse, fjernes.
Falske bank-opkald er allerede en kendt plage i Danmark. I 2025 blev danskerne snydt for 45,9 millioner kroner af svindlere, der udgav sig for at ringe fra banken, og Danske Banks svindelchef har gentagne gange opfordret kunderne til at bevare en sund skepsis og ringe tilbage på bankens officielle nummer i stedet for at stole på det indgående opkald. *21-metoden er den samme svindel, bare med et nyt teknisk greb til at omgå det sikkerhedsopkald, der ellers skulle redde situationen.
Sådan tjekker du selv din telefon
To korte koder afgør, om du er ramt. Taster du *#21# og trykker på opkaldsknappen, får du en status over, om der er aktiv viderestilling, og i givet fald hvilket nummer dine opkald sendes til. Vil du slå al viderestilling fra med det samme, taster du ##002# og trykker på opkaldsknappen. Begge koder er en del af den samme GSM-standard, Openbank-advarslen handler om, og de virker uafhængigt af teleselskab.
Får du et uventet opkald fra en, der kalder sig din bank og beder dig taste en kode, der begynder med en stjerne, er anbefalingen fra både danske og udenlandske aktører den samme: Læg på, og ring selv tilbage på det nummer, der står på bagsiden af dit betalingskort eller på bankens hjemmeside. Borgertryghed.dk, der drives med offentlig støtte, skærer det ud: “Drop høfligheden, og smæk røret på.”
