 Sebastian Juul
Fem minutter i routerens menu lukker den dør, de færreste husker at låse.
Den sorte kasse under tv-bordet står tændt døgnet rundt, men bliver sjældent rørt. Den router du fik udleveret af dit teleselskab, kører typisk videre med fabrikkens indstillinger, en standard-adgangskode til administrationen og en krypteringsindstilling, du aldrig har kigget på. Det er præcis den kombination, der gør hjemmenettet til et nemt mål.
Styrelsen for Samfundssikkerhed skriver direkte, at sikkerheden på dit trådløse netværk består af flere led, og at det er dit eget ansvar at få styr på dem. Her er den tjekliste, du kan køre igennem på en kop kaffe.
Start med adgangskoden til routeren selv
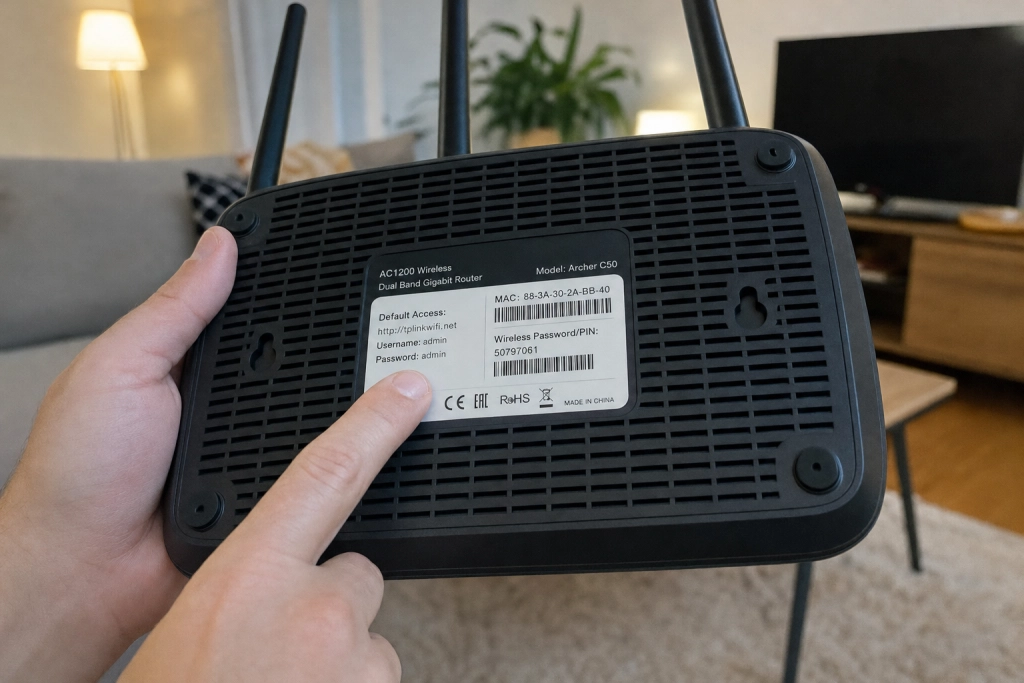
Forveksl ikke din Wi-Fi-kode med den kode, der giver adgang til at ændre routerens indstillinger. Det er den anden, der er problemet, for den er fra fabrikken ofte “admin”/”admin” eller står trykt på en mærkat under kassen. Myndighederne anbefaler, at du laver dit eget stærke kodeord og skifter navn på routeren, så en fremmed, der har fat i din router-model, ikke bare kan slå standard-adgangen op på nettet.
Samme råd gentages på borger.dk, der peger på, at du skal skifte navn og password på routeren som første skridt.
Vælg WPA2 eller WPA3 som kryptering
Næste punkt er, hvordan din router krypterer trafikken mellem telefonen, computeren og selve kassen. Her skal du ind i indstillingerne og vælge WPA2 eller helst WPA3. Ældre teknikker som WEP er, med Styrelsen for Samfundssikkerheds egne ord, “ikke sikker nok længere”. Står din router på WEP eller på “åbent” netværk, er trafikken reelt ulåst, og en fremmed i opgangen kan opsnappe den.
Slå WPS og fjernadgang fra
To knapper er særligt vigtige at slå fra. Den første er WPS, en “nem” tilslutningsfunktion med en otte-cifret PIN-kode. Problemet er, at mange routere kontrollerer PIN-koden i to halvdele på fire cifre ad gangen, hvilket skærer antallet af reelle gæt ned til omkring 11.000. Et frit tilgængeligt værktøj kan brute-force PIN-koden på cirka et døgn og dermed hive hele dit Wi-Fi-password ud af routeren.
Den anden er fjernadgang til administrationen, altså muligheden for at logge ind i routerens menu fra internettet. Sikkerdigital.dk anbefaler, at du tjekker at din routers administrationsmodul ikke er tilgængeligt fra internettet. Er funktionen slået til uden grund, bliver login-siden synlig for hele verden, og så er standard-koden endnu farligere.
Firmware er ligesom opdateringer til telefonen
Lige som din telefon får sikkerhedsopdateringer, får routeren det. Firmware hedder det, og det er den software, der kører inde i selve kassen. En router, der ikke er opdateret, kan have kendte huller, som angribere kan udnytte udefra. Styrelsen anbefaler, at du logger ind i administrationsmenuen “for eksempel en gang om måneden” og tjekker for nye opdateringer, eller slår automatiske opdateringer til, hvis routeren tilbyder det. Modtager din router slet ikke opdateringer længere, er det tid til at skifte den ud.
Gæstenetværk og tilsluttede enheder
To sidste punkter, mens du alligevel er inde i menuen. Opret et separat gæstenetværk med sin egen kode til besøgende og til dine smart home-enheder, så en kompromitteret pære eller stikkontakt ikke sidder på samme netværk som din computer. Og kig listen over tilsluttede enheder igennem, så du kan slå enheder fra, du ikke genkender.
Hele øvelsen tager under fem minutter, koster ingenting og lukker den dør, der ellers står mest åben i det digitale hjem.