
 Sebastian Juul

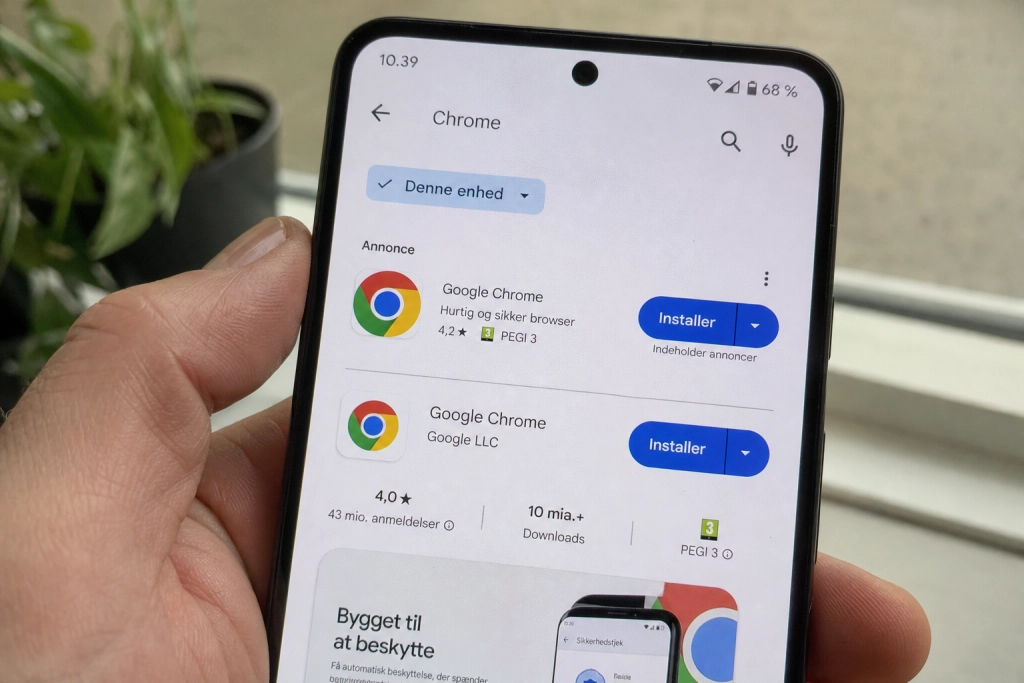
En udvikler forklædte en indholdsløs chat-app som Google Chrome og købte sig til toppen af Play Store.
Mere end 100.000 Android-brugere nåede at hente den falske app, før Google fjernede den i går, onsdag den 14. oktober. Forfalskningen lå på et tidspunkt højere end den ægte browser i søgeresultaterne, fordi udvikleren havde betalt for en annonce.
Appen stammede fra udvikleren Hizbartech, der oprindelig uploadede den i august som et banalt spil ved navn Ball Bounce. Den 30. september skiftede udvikleren navn og ikon til Google Chrome og kopierede browserens officielle beskrivelse ordret.
Sådan slap forklædningen gennem
Google godkender nye apps ved første upload, men efterfølgende opdateringer gennemgår en lettere kontrol. Det smuthul udnyttede Hizbartech. Spillet blev godkendt. Da identiteten senere blev skiftet ud via en opdatering, slap den gennem systemet uden at nogen opdagede, at appens interne navn stadig var `com.ballbounce.Hizbartech` i stedet for Chromes faktiske `com.android.chrome`, som sikkerhedsmediet CyberPress beskriver.
Den omdøbte app blev endnu sværere at spotte, fordi udvikleren betalte for en sponsoreret placering på søgeordet “Chrome”. Det betød, at forfalskningen lå øverst, mens den ægte Chrome lå under som et almindeligt søgeresultat.
Historien kom frem, da en bruger på Reddits r/browsers-forum lagde et skærmbillede op af den mystiske placering. Derefter blev den opdaget af teknologi-mediet PiunikaWeb, skriver cybersikkerheds-sitet Cryptika.
Hverken browser eller spil
Den falske Chrome åbnede ikke op i et vindue med adressefelt og faneblade. Den fyldte omkring 42 megabyte og indeholdt i stedet en kontakt-liste med en række AI-avatarer samt et beskedmodul med færdigskrevne svar. Hvad formålet reelt var, er stadig uklart. Der er ikke fundet beviser på, at appen stjal kodeord, hev data ud af telefonen eller fungerede som bank-trojaner, bemærker Cyber Security News.
En Reddit-bruger beskrev oplevelsen med ordene: “De har ikke engang kopieret Chromium eller lagt en tracker eller informations-tyv ind, de har bare puttet en mærkelig kontakt-app med en masse AI-avatarer ind.”
Sådan tjekker du en app inden du henter
Google har fjernet forfalskningen, men flere end 100.000 telefoner har allerede appen installeret. Står den stadig på din Android, skal den afinstalleres manuelt.
Fremover kan to simple tjek afsløre den slags: udvikler-navnet og pakke-navnet. Den ægte Chrome er udgivet af Google LLC og har pakke-navnet `com.android.chrome`. Står der et andet navn under app-titlen, eller passer pakke-navnet ikke, er det ikke den rigtige. Et sponsoreret mærkat, et velkendt ikon eller et højt download-tal er ikke en garanti.
