Sebastian Juul

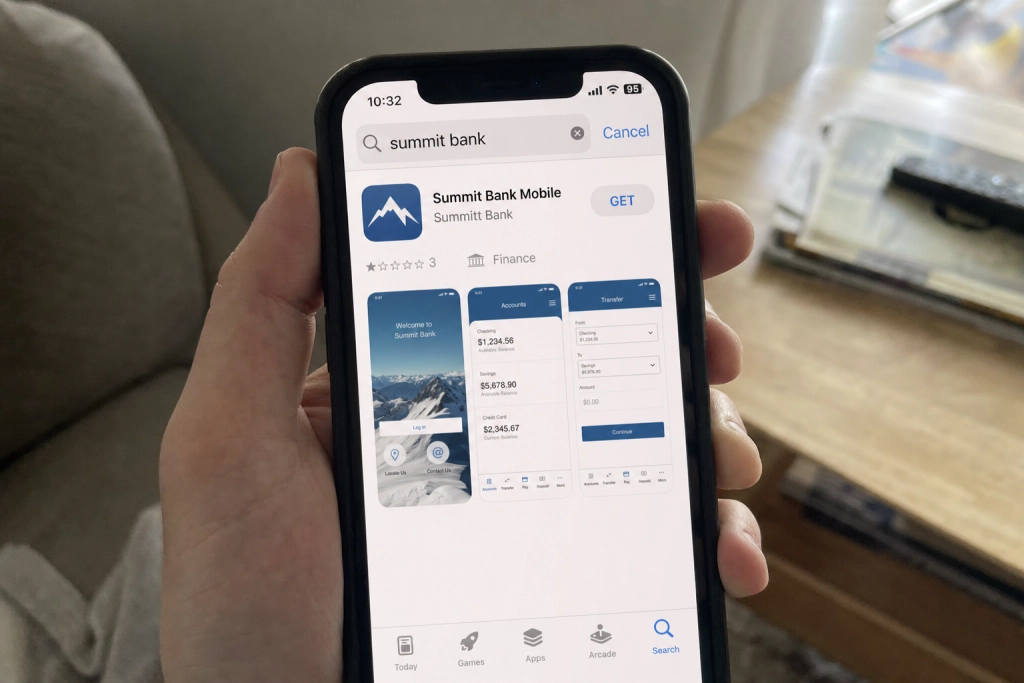
Kopi-apps lister sig forbi kontrollen i både App Store og Google Play, og en forkert download kan koste adgangen til bankkontoen.
Alene i 2025 forhindrede Apple cirka 7.800 vildledende apps i at dukke op i App Store-søgeresultater og blokerede yderligere 11.500 fra butikkens hitlister, oplyser Apple i selskabets årlige svindelrapport fra maj 2026. Samme år opsagde Apple 193.000 udviklerkonti på grund af svindelmistanke og afviste yderligere 138.000 forsøg på at oprette en udviklerkonto, før de nåede at udgive en app.
De tal fortæller to ting: butikkerne fjerner meget, og alligevel slipper nok igennem til at tusindvis af almindelige brugere henter en falsk kopi hver dag. Særligt bank- og betalingsapps er i skudlinjen. Tre malware-familier ved navn Tsarbot, Copybara og Hook står tilsammen for angreb på over 60 procent af de analyserede bank- og fintech-apps på verdensplan, fremgår det af en gennemgang af Zimperiums årsrapport om mobile trusler, hvor malware-drevne angreb mod Android-apps er steget 67 procent fra år til år.
1. Tjek udviklerens navn
Falske apps udgives tit under et navn der minder om det rigtige, men adskiller sig med et enkelt bogstav, en ekstra bindestreg eller et vendt firmanavn. Åbn butikkens profil på udvikleren og se, om der ligger andre kendte apps bag samme konto, og om navnet matcher det, der står på bankens eller virksomhedens egen hjemmeside. Står udvikleren som en nyoprettet konto uden anden historik, er det et rødt flag.
2. Hold øje med antal anmeldelser
En kendt bankapp, streamingtjeneste eller MitID-tjeneste har millioner af downloads og titusinder af anmeldelser. Dukker den samme populære app op med et par tusinde downloads og en håndfuld topkarakterer med næsten identiske formuleringer, er det næsten altid en kopi. Apple bortsorterede alene i 2025 cirka 195 millioner falske vurderinger og anmeldelser efter at have gennemgået 1,3 milliarder.
3. Stavefejl og mærkelige skærmbilleder
Læs app-beskrivelsen igennem. Forkerte bøjninger, slåfejl i firmanavnet eller en uensartet blanding af dansk og engelsk peger på en hastigt sammensat kopi. Det samme gælder skærmbilleder der ser slørede, forkert skalerede eller tydeligt kopierede ud fra en ældre version af den ægte app.
4. Tilladelser der ikke giver mening
En lommeregner behøver ikke adgang til placering, kontakter eller SMS’er, og et simpelt spil skal ikke have fuld adgang til dine beskeder. Digitaliseringsstyrelsen påpeger på sikkerdigital.dk, at selvom en app er gratis at hente, kan udviklerne stadig tjene penge ved at indsamle data om brugeren, og at data du først har delt med en app kan blive gemt i lang tid. Tjek derfor tilladelserne på app-siden, før du trykker hent, og slå dem fra bagefter, hvis en app allerede ligger på telefonen.
5. Udgivelsesdato og opdateringshistorik
En stor international tjeneste med milliarder af brugere har typisk flere års udgivelseshistorik og hyppige opdateringer. Står der i stedet, at appen er udgivet for et par uger siden og aldrig har fået en opdatering, er det sjældent den rigtige. Nye versioner af kendte apps udgives i den eksisterende butiksprofil, ikke som en helt ny app uden historik.
Hvad angriberne er ude efter
Det handler sjældent om at ødelægge telefonen. Målet er typisk at narre dig til at indtaste bank-login, MitID-koder eller kortoplysninger i et falsk vindue, der ligger ovenpå den ægte app, eller at starte dyre abonnementer og præmie-SMS’er i baggrunden.
Google scanner installerede apps løbende via Google Play Protect og kan deaktivere eller fjerne skadelige apps automatisk, skriver Google i sin officielle hjælpevejledning. Funktionen er aktiv som standard på Android og findes under indstillingerne i Google Play.
På iPhone kan en mistænkelig app meldes til Apple på reportaproblem.apple.com.
Opdager du først efter installationen, at appen er en kopi, så afinstaller den straks, skift adgangskoder på de konti du har brugt siden, og kontakt din bank, hvis du har tastet oplysninger ind, der kan føre direkte til kontoen.