
 Sebastian Juul

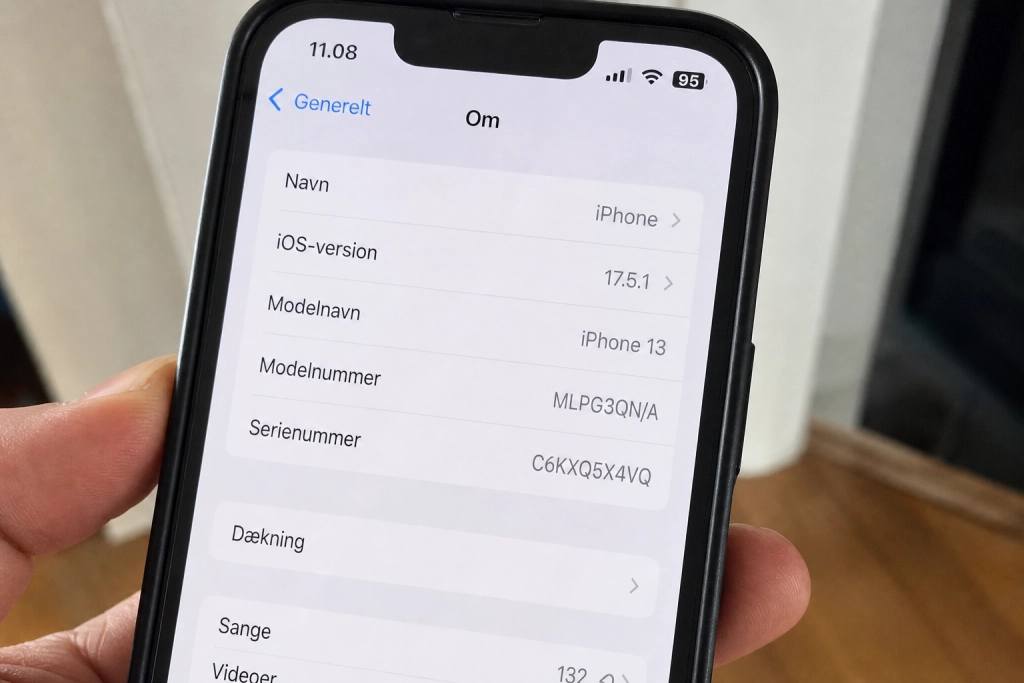
Indiens statslige cybersikkerhedsmyndighed advarer om alvorlige sårbarheder i næsten alle Apples styresystemer.
Advarslen dækker iPhone, iPad, Mac, Apple Watch, Apple TV og Vision Pro og opfordrer brugerne til at opdatere med det samme. Hullerne kan udnyttes til at køre skadelig kode på afstand, tiltvinge sig adgang til følsomme data eller lamme enheden helt.
Notatet med reference CIVN-2026-0468 blev udsendt af Indian Computer Emergency Response Team (CERT-In) den 21. september 2026 og klassificeret med høj alvorlighed. CERT-In hører under det indiske IT-ministerium og er den myndighed, der koordinerer respons på cyberhændelser i Indien, men dens advarsler læses globalt, fordi de dækker sårbarheder i produkter, der bruges verden over.
Sådan tjekker du om du er ramt
Hullerne findes i alle versioner ældre end de opdateringer, Apple selv rullede ud den 14. september 2026. Konkret er du ramt, hvis du kører:
- iOS eller iPadOS under version 26.7
- macOS Sequoia under 15.8
- macOS Tahoe under 26.7
- macOS Golden Gate under 27
- watchOS, tvOS eller visionOS under 27
- Safari eller Xcode under 27
Har du en iPhone eller iPad, kan du tjekke din version under Indstillinger, Generelt, Om. På Mac finder du versionen ved at klikke på Apple-menuen og vælge “Om denne Mac”. Er versionen lavere end ovenstående, bør du starte opdateringen nu. Apple satte i september selv dato på iOS 27 som den store hovedopdatering, mens 26.7 er en parallel sikkerhedsudgivelse til brugere, der endnu ikke er hoppet op på den nye version.
Hvad angriberne kan gøre
Sårbarhederne stammer fra en lang række tekniske fejl: out-of-bounds læse- og skriveoperationer, integer overflow, use-after-free, type confusion, race conditions og hukommelseskorruption. Udnytter en angriber dem, kan vedkommende ifølge myndigheden “køre vilkårlig kode, hæve sine rettigheder, tilgå følsomme informationer, omgå sikkerhedsrestriktioner eller få enheden til at gå ned”.
Apples egen opdatering lukker i alt 273 unikke CVE-registrerede sårbarheder på tværs af de ramte produkter. Blandt de alvorligste er CVE-2026-65414, et hul i Bluetooth-stakken, der med maksimal CVSS-score på 9,8 kan give fjernangribere mulighed for at eksekvere kode, og CVE-2026-65346, hvor selv et manipuleret billede kan udløse kodekørsel via ImageIO-komponenten.
En sårbarhed udnyttes allerede
Særligt alvorligt: analytikere hos Zero Day Initiative noterer, at CVE-2026-65400 i Screen Sharing er under aktiv udnyttelse. Fejlen gør, at en angriber på samme netværk kan logge ind på Screen Sharing uden gyldige oplysninger. Der er også to sårbarheder på kerneniveau, CVE-2026-84607 og CVE-2026-43790, som endnu ikke har fået tildelt en officiel score, men vurderes potentielt kritiske.
Opdateringen hentes automatisk, hvis du har slået det til, men mange venter i praksis. På iPhone og iPad ligger den under Indstillinger, Generelt, Softwareopdatering. På Mac åbner du Systemindstillinger og vælger Generelt og derefter Softwareopdatering. En genstart er som regel nok til at fuldføre installationen.
