Sebastian Juul

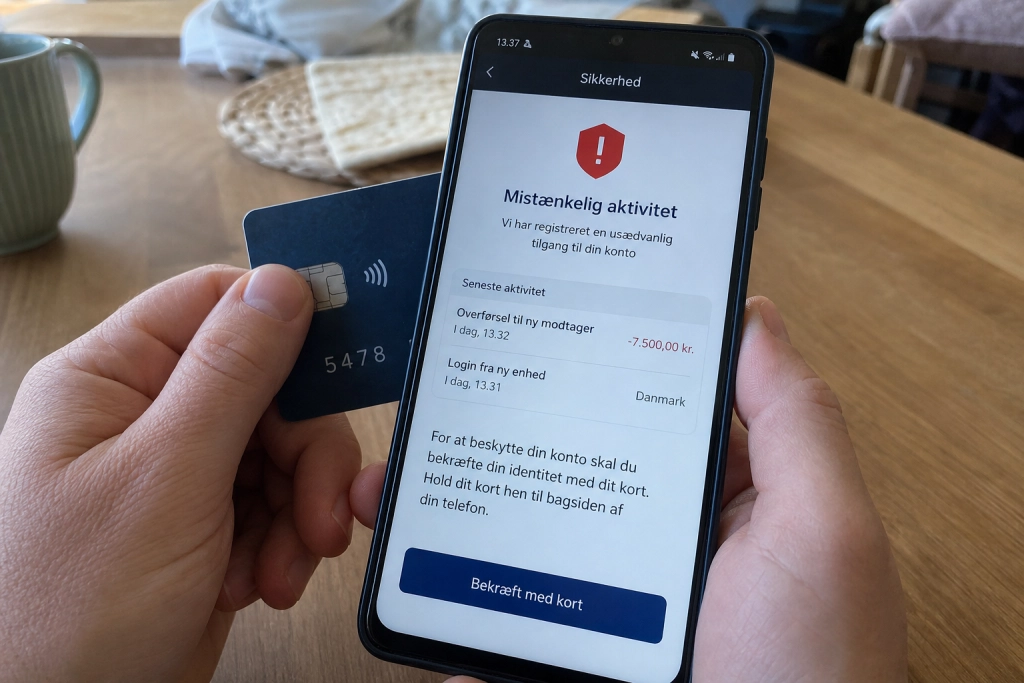
En ny bank-fidus kombinerer en falsk svindel-SMS, et opkald fra en “sikkerhedsafdeling” og et teknisk trick, der kan trække penge fra dit kontaktløse kort på afstand.
Spansk politi oplyste torsdag, at 43 personer er anholdt i en storstilet operation mod en bande, der udgav sig for bankernes antisvindel-afdelinger og nåede at franarre over 1,14 millioner euro, svarende til cirka 8,5 millioner kroner. Efterforskningen har kortlagt 134 sager og mere end 130 ofre, primært over 65 år, oplyser Policía Nacional. Det største enkeltbeløb lyder på mere end 45.000 euro, over 335.000 kroner.
Sagen vækker opsigt, fordi banden har sat tre teknikker sammen i ét flydende forløb, som selv rutinerede kortholdere kan falde for.
Sådan forløber fidusen
Først får ofret en SMS, der ligner en seriøs sikkerhedsadvarsel fra banken. Svindlerne manipulerer afsenderen, så beskeden lander i samme tråd som bankens rigtige SMS-historik på telefonen. For modtageren ser det ud, som om alt kommer fra samme nummer.
Få minutter senere ringer en “medarbejder fra bankens sikkerhedsafdeling”. Den opkaldende har kundens navn, dele af kontonummeret og ofte adressen, fordi banden har købt data på det sorte marked. Samtalen handler om at “sikre kontoen”, og ofret bliver bedt om at installere en app og holde sit betalingskort op mod telefonen for en “verifikation”.
Den app er et relæ. Via kortets NFC-chip videresender den kortdata i realtid til en medgerningsmand, der står ved en hæveautomat eller en betalingsterminal et andet sted og hæver eller handler, som havde han kortet i hånden.
Modellen breder sig i Europa
Metoden er ikke en spansk isoleret sag. Hollandsk politi anholdt 6. oktober to mænd på 23 og 25 år, der med stort set samme trin havde franarret 170 ofre i alt 380.000 euro, cirka 2,8 millioner kroner. I den hollandske version talte en AI-genereret stemme først med ofret, før en falsk bankmedarbejder overtog opkaldet og fik kortet scannet op mod telefonen.
Fælles for begge sager er, at det teknisk svære led, NFC-relæet, ikke kræver, at svindlerne er i nærheden. Kortet bliver “stjålet” på afstand, selvom det ligger på køkkenbordet.
I den spanske sag har banden brugt omkring 400 kanaler på en krypteret beskedtjeneste til at koordinere, og i alt er 95 personer indblandet i efterforskningen, der har kørt i knap et år. Flere ofre, der opdagede svindlen og overvejede at anmelde den, fik truende beskeder med deres egne personoplysninger og hjemadresse.
Det samme mønster rammer danskere
Et beslægtet mønster er allerede i Danmark, selvom NFC-relæet endnu ikke er dokumenteret i større sager herhjemme. Østjyllands Politi advarede 2. oktober, efter en 81-årig mand fra Malling fik et opkald fra en “bankmedarbejder” og endte med at udlevere kort, kørekort og telefon. Mere end 200.000 kroner blev efterfølgende overført fra kontoen.
Politiets råd er det samme uanset variant: smæk røret på, så snart et opkald handler om “sikkerhed” på din konto, og ring selv til bankens officielle nummer bagefter. “Smæk røret på, hvis nogen ringer til dig og siger, de er fra din bank, især hvis de fortæller dig, at de vil hjælpe dig med ikke at blive svindlet,” skriver Østjyllands Politi i døgnrapporten.
De tre faresignaler at huske på: en SMS, der beder dig ringe tilbage eller trykke på et link, et opkald hvor afsenderen kender detaljer om din konto, og en instruktion om at installere en app og holde kortet op mod telefonen. Sker det, ligger kortet i realiteten allerede hos svindleren.
Den samme type SMS-svindel, hvor falske mobilmaster lægger svindel-beskeder direkte ind i bankens egne tråde, har bredt sig i Europa det seneste år, og Danmark er ikke en undtagelse. Får du en besked, så ring banken op selv på det nummer, der står på bagsiden af dit kort.