Sebastian Juul

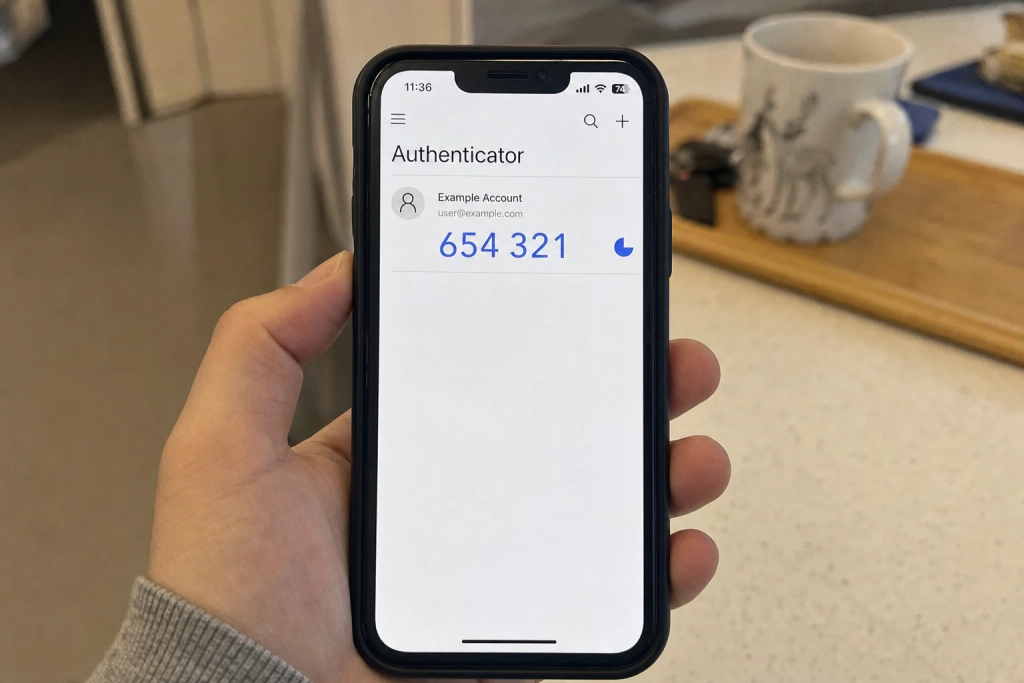
To-faktor-godkendelse tilføjer et andet trin til dit login og stopper ifølge Microsoft 99,9 procent af automatiske kontoangreb.
Et lækket eller gættet kodeord er i dag den hurtigste vej ind på din e-mail, bank-app eller Facebook-profil. Verizons 2026 Data Breach Investigations Report viser, at kompromitterede loginoplysninger optræder i 39 procent af alle registrerede databrud. Oversat: når noget går galt online, er en stjålen adgangskode med i billedet mere end hver tredje gang.
Løsningen hedder to-faktor-godkendelse (ofte forkortet 2FA): du skal både kende dit kodeord og have adgang til et andet element, typisk en kode fra en app på din telefon. Microsofts sikkerhedsteam konkluderede allerede i august 2019, at 2FA kan blokere over 99,9 procent af kontooverstagelses-angrebene, og tallet har siden sat standarden for både myndigheder og tech-giganter.
Start med e-mailen, ikke Facebook
Rækkefølgen er vigtig. Din e-mail er nøglen til næsten alt andet: når du beder om et nyt kodeord til banken, Netflix eller Facebook, lander linket i din indbakke. Får en svindler adgang til mailen, er resten en formalitet.
Prioriter derfor i denne rækkefølge: først e-mail, så bank og MobilePay, derefter cloud-tjenester som iCloud og Google Drev, og til sidst sociale medier.
Digitaliseringsstyrelsen anbefaler på sikkerdigital.dk, at to-faktor-login bruges, hvor det overhovedet er muligt, fordi det “gør din digitale færden mere sikker”. Den samme logik gælder private konti.
En app er bedre end en SMS
De fleste tjenester tilbyder to-faktor-godkendelse enten via SMS eller en authenticator-app som Google Authenticator, Microsoft Authenticator eller Authy. Myndighederne er efterhånden enige om, at SMS er den dårligste af de to.
Det amerikanske cybersikkerhedsagentur CISA og FBI udsendte i december 2024 en fælles vejledning, hvor budskabet var kontant: “Do not use SMS as a second factor for authentication.” Begrundelsen er, at SMS-beskeder ikke er krypterede, og at kriminelle via et såkaldt SIM-swap kan overbevise teleselskabet om at flytte dit nummer til deres eget kort. Så ryger engangskoden lige i hænderne på svindleren.
En authenticator-app genererer derimod koden lokalt på din telefon. Der er ingen SMS, intet mobilnet og dermed intet at opsnappe undervejs. Appen er gratis, og langt de fleste tjenester understøtter den.
For dem, der vil endnu længere, findes fysiske sikkerhedsnøgler som YubiKey eller Google Titan. FIDO Alliance dokumenterer, at Google har krævet den slags nøgler for sine over 85.000 ansatte siden 2017, og at der ikke har været et eneste vellykket phishing-angreb mod dem siden.
Hvad gør du, hvis du mister telefonen
Spørgsmålet skræmmer de fleste fra at komme i gang: hvad nu, hvis mobilen bliver væk, mens 2FA er slået til?
Alle større tjenester giver dig et sæt engangs-backupkoder, når du sætter to-faktor-godkendelse op. Hver kode virker én gang og lader dig logge ind uden telefonen. Udskriv dem, læg dem i en skuffe eller gem dem i en adgangskode-manager. Gør det med det samme, ikke en anden dag.
Alternativt kan du registrere en ekstra enhed (en tablet eller en gammel telefon) som backup, eller koble en fysisk sikkerhedsnøgle til kontoen. Når opsætningen er klar, går der typisk mindre end to minutter at slå to-faktor til på en enkelt konto. Begynd med e-mailen i aften.