
 Sebastian Juul

Hver gang du har trykket “Log ind med Google”, har du åbnet en bagdør, der bliver ved med at stå åben.
De fleste kan ikke huske, hvor mange gange de har trykket “Log ind med Google” eller “Fortsæt med Facebook” gennem årene. Hver af de handlinger har givet en app eller et website varig adgang til din konto, og adgangen forsvinder ikke af sig selv, når du holder op med at bruge tjenesten.
Resultatet er en usynlig liste af gamle spil, glemte tjenester og for længst nedlagte apps, der stadig kan hente oplysninger om dig. Googles egen dokumentation opdeler adgangen i tre niveauer: dine grundoplysninger som navn, mail og profilbillede, læseadgang til data som kontakter og fotos, og fuld redigeringsadgang, hvor apps kan ændre, uploade, oprette eller slette data i kontoen.
Sådan finder du listen på to minutter
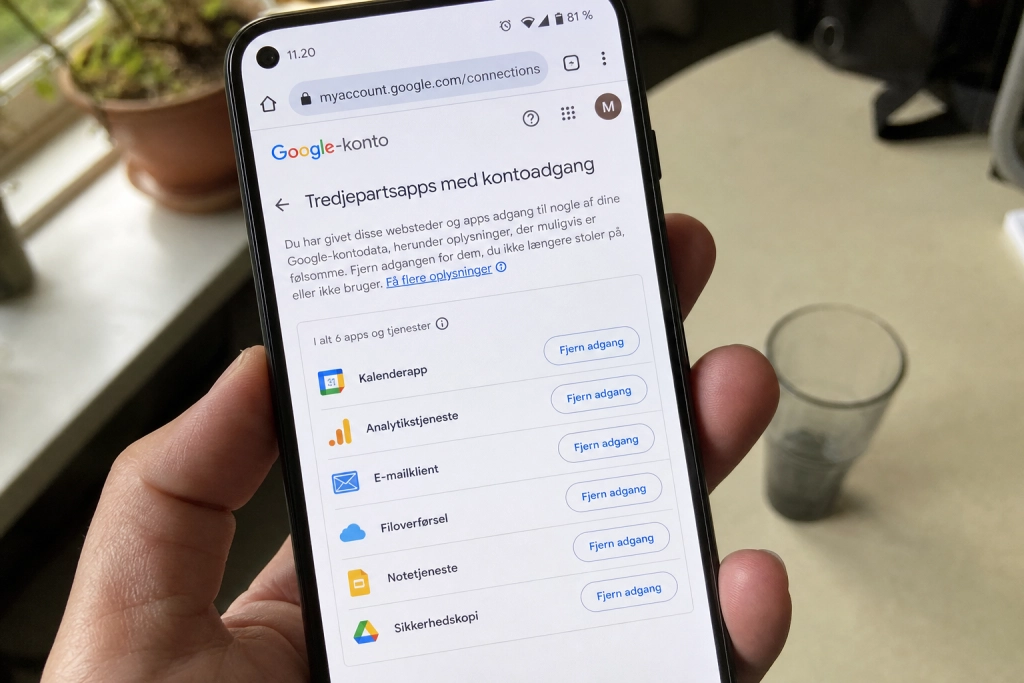
Åbn din browser og gå til myaccount.google.com/connections. Siden viser alle de tredjeparts-apps og tjenester, du på et eller andet tidspunkt har koblet til din Google-konto, sammen med hvad hver enkelt har adgang til.
Klik på en app, og du får et overblik over præcis hvilke data den kan se, og hvornår adgangen er givet. I bunden af hver app-visning ligger knappen, der fjerner forbindelsen. Google forklarer selv konsekvensen kort: fjerner du adgangen, kan appen ikke længere tilgå din Google-konto. Data, appen allerede har hentet, ligger dog stadig hos udvikleren.
Det tager under et minut pr. app at fjerne. Har du travlt, så gå efter de tjenester, du ikke kan huske at have brugt inden for det seneste år, og apps, hvor du ikke længere ejer den enhed, du oprettede kontoen på.
Derfor er det ikke bare hygiejne
En glemt OAuth-forbindelse, altså den token en app får, når du giver den adgang, kan blive misbrugt uden at du opdager det. Tokenen fungerer, selv om du senere skifter kodeord eller slår totrinsbekræftelse til, og det er præcis den type adgang, angribere er begyndt at gå efter i stedet for at stjæle kodeord. Det gør en oprydning i konto-forbindelser til en selvstændig sikkerhedsopgave ved siden af passkeys og totrinsbekræftelse.
Skalaen blev synlig i august 2025, da en angrebskampagne udnyttede OAuth-tokens fra chat-tjenesten Salesloft Drift til at høste data fra over 700 organisationers Salesforce-instanser og et mindre antal Google Workspace-konti. Googles trusselsanalyse-team udsendte en direkte advarsel om, at alle Salesloft Drift-kunder burde behandle enhver godkendelses-token, der var gemt i eller forbundet med Drift-platformen, som potentielt kompromitteret. Sagen ramte virksomheder, men den viser mekanikken: bliver en tjeneste, du er koblet til, kompromitteret, følger din adgang med.
Samme fælde ligger på Facebook
Facebook har præcis samme problem, og listen findes under Indstillinger og privatliv → Indstillinger → Apps og websites. Vær opmærksom på, at oprydningen ikke er en fuld sletning: Facebook oplyser selv, at en fjernet app eller et fjernet website derefter kun kan tilgå de offentlige oplysninger på din profil, og at appen kan have gemt oplysninger fra dengang du brugte den. Fjernelsen stopper altså fremtidig adgang, men den henter ikke gamle data tilbage.
Sæt en påmindelse i kalenderen hver sjette måned til at åbne myaccount.google.com/connections og køre listen igennem. Så vokser den ikke af sig selv, mens du kigger den anden vej.
